
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 0xdak/cve-2026-52680_exploit
Apache Kyuubi 경로 탐색(CVE-2026-52680) 익스플로잇으로, profile.d 셸 스크립트를 통해 인증 없는 임의 파일 쓰기 및 코드 실행을 달성합니다.
 george0papasotiriou/cve-2026-22004-git-lfs-pointer-poisoning-supply-chain-
Git LFS 포인터 중독에 대한 개념 증명(PoC)으로, Bash 및 Python 스크립트를 사용하여 악성 저장소를 생성하고, 악성 LFS 서버를 시뮬레이션하며, 코드 실행을 트리거합니다.
 hackspeak/cve-2026-60004
Gitea diffpatch RCE (CVE-2026-60004) PoC - 저장소 쓰기 권한으로 Gitea 서비스 계정 RCE
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 PoC는 Github Copilot이 아닌 Claude Code용입니다. Haiku 4.5에서 작동했습니다.
 adamhrv/skylift
ESP8266 / ESP32를 이용한 Wi-Fi 위치정보 스푸핑
 sensepost/susinternals
psexecsvc - PSExec의 네이티브 서비스 구현의 파이썬 구현
 rasta-mouse/crystal-loaders
Cobalt Strike와 함께 사용하도록 설계된 Crystal Palace PIC 로더의 소규모 모음입니다.
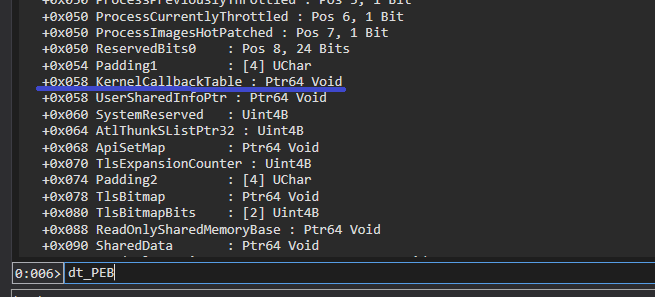 n0qword/win32k-callback-detouring
win32k.sys 커널 콜백 메커니즘을 악용하여 임의 코드 실행
 matrixleons/evilwaf
evilwaf는 일반적인 웹 애플리케이션 방화벽(WAF)을 탐지하고 우회하도록 설계된 침투 테스트 도구입니다.
 n00py/outpacket
이 치트시트는 일반적인 impacket 워크플로우를 현대적인 대안에 매핑합니다.
 mwr-cybersec/veeamdumper-bof
Veeam Backup and Replication 및 Veeam One용 자격 증명 추출 BOF
 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 trustedsec/reel
노드 기반 캠페인, 자격 증명 캡처, SMTP 전송, CAPTCHA 및 선택적 브라우저 자격 증명 재생을 위한 피싱 시뮬레이션 및 인식 프레임워크.
 j4ck3lsyn-gen2/reports
2023~2026년의 CVE 분석, 익스플로잇 연구, 위협 인텔리전스 및 공격적 보안을 다루는 사이버보안 연구 보고서의 엄선된 모음
 ofasgard/execute-assembly-pico
Crystal Palace용 PICO로, CLR 호스팅을 구현하여 .NET 어셈블리를 메모리에서 실행합니다.
 kfallahi/underlaycopy
MFT 파싱과 원시 디스크 읽기를 사용하여 잠긴 Windows 파일(SAM, SYSTEM, NTDS, ...)을 추출하는 PowerShell 도구 키트
 saerxcit/libtp_gadget
Threadpool을 통해 Nt API 호출을 프록시하기 위한 Crystal Palace 라이브러리입니다. call gadgets용으로 업데이트되었습니다.
 p0dalirius/sharehound
네트워크 공유의 접근 권한을 BloodHound OpenGraphs로 쉽게 매핑하는 Python 도구








