
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 deepinstinct/shimme
OfficeClickToRun RPC와 미문서화된 shim 조작을 통해 SYSTEM 프로세스에 DLL을 주입하는 Windows 권한 상승 및 코드 주입 PoC.
 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) 공유에 저장된 흥미로운 파일을 HTTP(s)를 통해 찾기
 assetnote/nowafpls
정크 데이터 삽입을 통한 WAF 우회용 Burp 플러그인
 sevagas/advanced_initial_access_in_2024_offensivex
2024년 6월 아테네에서 열린 OffensiveX에서 "Breach the Gat, Advanced Initial Access in 2024"라는 주제로 진행한 제 프레젠테이션과 연결된 리소스
 voldesec/patchlessclrloader
.NET 어셈블리 로더 - 패치 없는 AMSI 및 ETW 우회
 infosecn1nja/veiltransfer
VeilTransfer는 탐지 기능을 테스트하고 강화하기 위해 설계된 데이터 유출 유틸리티입니다. 이 도구는 고급 위협 행위자가 사용하는 실제 데이터 유출 기법을 시뮬레이션하여, 조직이 보안 태세를 평가하고 개선할 수 있도록 지원합니다.
 deh00ni/ntdumpbof
메모리에서 LSASS minidump를 생성하고 C2 콜백을 통해 이를 유출하여 Mimikatz 또는 pypykatz로 오프라인 자격 증명을 파싱할 수 있게 해주는 Cobalt Strike BOF입니다.
 helviojunior/hookchain
HookChain: EDR 솔루션 우회를 위한 새로운 관점
 meckazin/chromekatz
Chrome/Edge 프로세스 메모리에서 쿠키와 자격 증명을 직접 덤프합니다
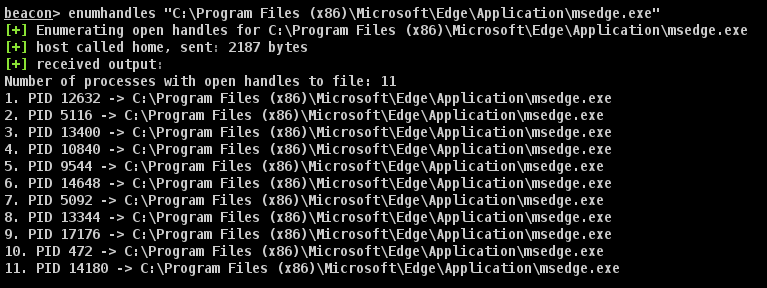 octoberfest7/enumhandles_bof
열린 파일 핸들을 Windows에서 실시간으로 열거하여, 사후 침투(post-exploitation) 중 디스크의 대상 파일을 잠근 프로세스를 식별하는 Cobalt Strike BOF입니다.
 rotarydrone/globalunprotect
GlobalProtect 구성 및 쿠키 파일을 복호화합니다.
 rweijnen/createdump
WindowsApp의 createdump 도구를 활용하여 lsass 덤프를 획득합니다.
 namazso/dll-proxy-generator
임의의 DLL에 대한 프록시 DLL 생성
 offensive-panda/lsassreflectdumping
이 도구는 RtlCreateProcessReflection API를 사용하는 Process Forking 기법을 활용하여 lsass.exe 프로세스를 복제합니다. 복제본이 생성되면 MINIDUMP_CALLBACK_INFORMATION 콜백을 활용하여 복제된 프로세스의…
 rasta-mouse/process-inject-kit
Cobalt Strike의 Process Inject Kit 포트
 deepinstinct/dcomuploadexec
IMsiServer 인터페이스를 악용하는 DCOM 횡적 이동 POC - 원격으로 페이로드를 업로드하고 실행합니다
 darkspacesecurity/ssh-stealer
SSH 자격 증명(비밀번호 및 개인 키 포함)을 탈취하는 스마트 키로깅 기능
 magentabear/cve-2019-11043-vulnerability
nginx 뒤에서 CVE-2019-11043 PHP-FPM RCE를 재현하는 실습형 랩으로, 리버스 터널 지속성, 메모리 포렌식, 네트워크 트래픽 분석을 시연합니다.








