
 #1

 decoder-it/tokenstealer
Windows token manipulation utility that lists, steals, and impersonates process or user tokens to execute commands as other users, leveraging…
 fortra/no-consolation
관리되지 않는 PE를 인라인으로 실행하는 BOF
 elliotkillick/ldrlockliberator
DLLMain이 유일한 방법일 때를 위한 도구
 pard0p/callstackspoofingpoc
다양한 EDR 우회 기법을 기반으로 한 C++ 자가 주입형 드로퍼.
 assetnote/exploits
에셋노트 보안 연구팀이 제작한 익스플로잇을 저장하는 저장소
 byt3bl33d3r/dnschef-ng
DNSChef (NG) - 침투 테스터와 악성코드 분석가를 위한 DNS 프록시
 oriyomi12/otp-bot
Discord 봇과 API를 통해 비싱(음성 피싱) 통화를 자동화하여 SMS 일회용 비밀번호를 가로채고, PayPal, Google, Instagram 및 3D Secure의 SMS 인증을 우회합니다.
 krypteria/atlasldr
Dynamic Indirect Syscalls를 사용하여 구현된 Reflective x64 PE/DLL 로더
 maldev-academy/christmas
셸코드를 원격으로 실행하기 위한 다중 프로세스 인젝션 체인을 시연하는 PoC
 netero1010/edrsilencer
이 도구는 Windows Filtering Platform(WFP)을 사용하여 EDR(Endpoint Detection and Response) 에이전트가 보안 이벤트를 서버에 보고하지 못하도록 차단합니다.
 vozec/cve-2023-7028
이 저장소는 CVE-2023-7028의 개념 증명(PoC)을 제시합니다.
 tr0uble-maker/poc-bomber
대량의 고위협 PoC/EXP를 활용해 신속하게 대상 권한을 획득하며, 침투 테스트 및 레드팀의 빠른 공격 초기 진입(打点)에 사용됩니다.

 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressor 스크립트로, 레드 팀 작전 중 GodPotato를 통해 Windows 서비스 계정에서 SYSTEM으로의 권한 상승을 자동화합니다.
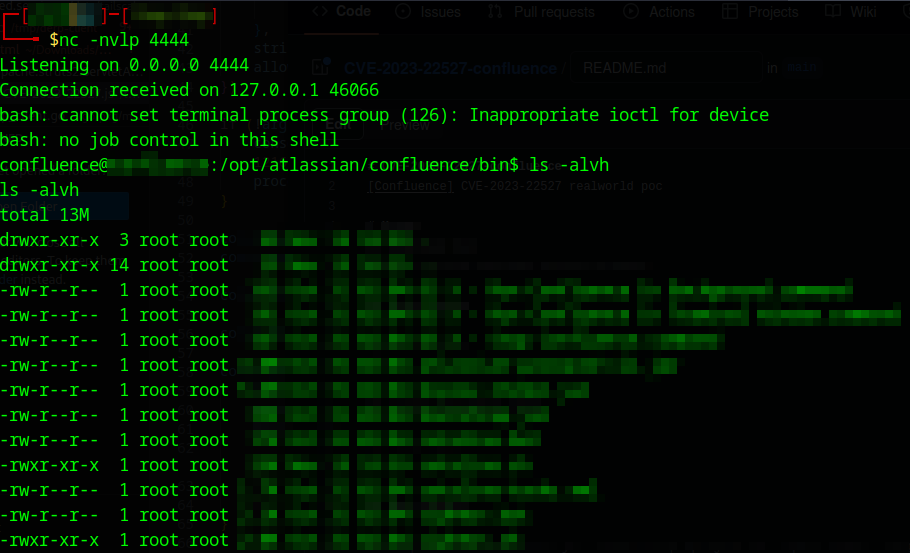 vncert-cc/cve-2023-22527-confluence
[Confluence] CVE-2023-22527 실전 PoC
 rasta-mouse/cswhispers
C# 프로젝트에 D/Invoke 및 간접 syscall 메서드를 추가하는 소스 생성기.










