
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 frkngksl/nimicstack
NimicStack은 합법적인 프로그램을 모방하기 위한 Call Stack Spoofing 기법의 순수 Nim 구현입니다.
 star-sg/cve
STAR Labs 팀이 발견하거나 다른 이들이 발견한 다양한 CVE에 대해 작성한 개념 증명 익스플로잇 스크립트 모음입니다.
 trickest/resolvers
가장 포괄적인 신뢰할 수 있는 DNS 리졸버 목록.

 garrettfoster13/pre2k
pre-Windows 2000 컴퓨터 개체의 존재 여부를 조회하는 도구.
 iilegacyyii/shellcrypt
셸코드를 난독화하는 QoL 도구입니다. 향후 인코딩/암호화/압축 방식을 체이닝할 수 있게 될 예정입니다.
 jendmaoul/xss2shell-cve-2026-64638
CVE-2026-64638 — WordPress 인증 전 반사형 XSS → DOM Clobbering을 통한 RCE + 애플리케이션 비밀번호 탈취 + REST API 플러그인 활성화. 이중 모드 PoC (XSS 체인 및 직접 모드).
 jiahong-guan/log4j-shell-poc
CVE-2021-44228 취약점에 대한 개념 증명(Proof-of-Concept)입니다.
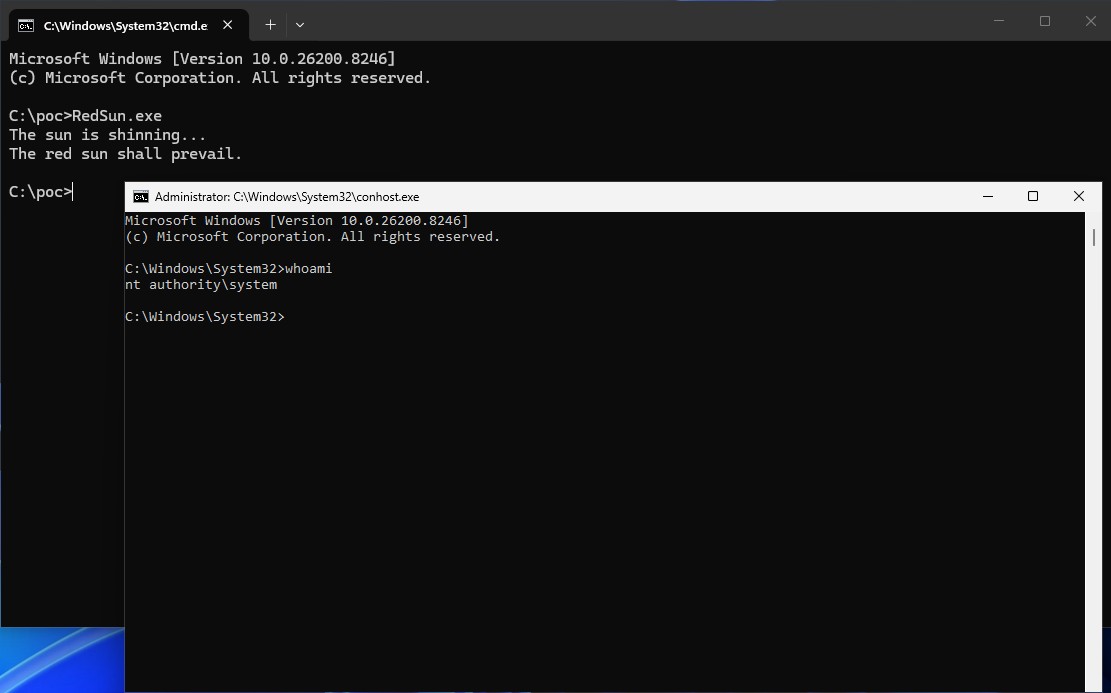 s4m98/redsun-
Windwos 제로데이 로컬 권한 상승 익스플로잇 (CVE-2026-41091)
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Semperis Community의 Invoke-ResetNightmare PoC를 Linux/impacket용으로 포팅한 버전
 mohwahyudi/poc-cve-2026-64638-
DOM 클로버링, REST JSONP/SOME 및 플러그인 업로드를 통한 WordPress 사전 인증 XSS에서 RCE로 이어지는 PoC 익스플로잇 체인으로, Docker 랩 검증과 인터랙티브 셸을 포함합니다.
 patrickt2017/cve-2026-19193-poc
CVE-2026-19193 개념 증명
 hackspeak/cve-2026-64561
Zapscape (CVE-2026-64561) KVM/x86 shadow MMU UAF 게스트-투-호스트 탈출 PoC 미러 — V4bel/@v4bel, MIT; 승인된 보안 테스트용
 mgeeky/decode-spam-headers
이메일이 스팸으로 분류된 이유를 이해하는 데 도움이 되는 스크립트
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
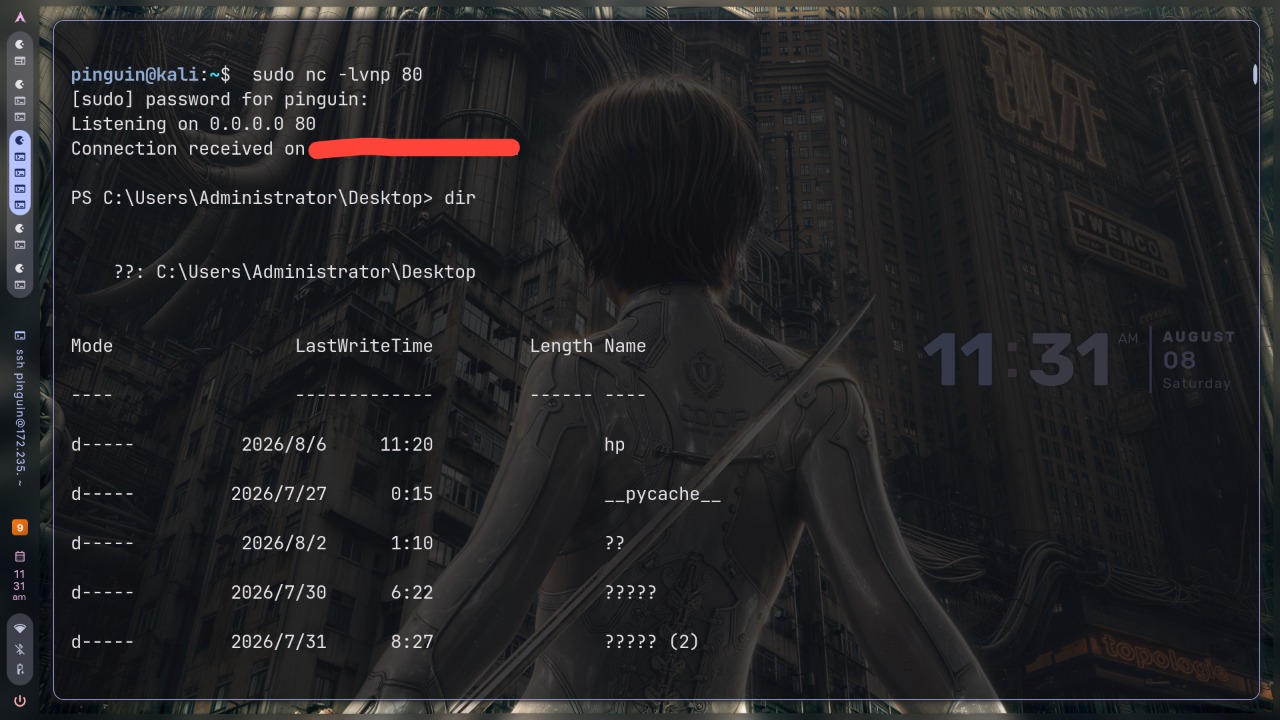 sandimfz/cve-2024-23692
패치되지 않은 Rejetto HFS를 대상으로 CVE-2024-23692 악용을 자동화하며, 인메모리 PowerShell 리버스 셸, HTTP 페이로드 스테이징, AV/EDR 디스크 쓰기 우회를 통해 공인된 레드팀 작전을 지원합니다.
 nheiniger/snaffpoint
침투 테스터가 SharePoint에서 캔디를 찾는 도구








