
 #1

 toxy4ny/rinhit
정찰 및 레드팀 운영을 위해 macOS 및 iOS 아티팩트를 수집하여 네트워크 활동, 기기 간 신원, 물리적 위치 상관관계의 타임라인을 구축합니다.
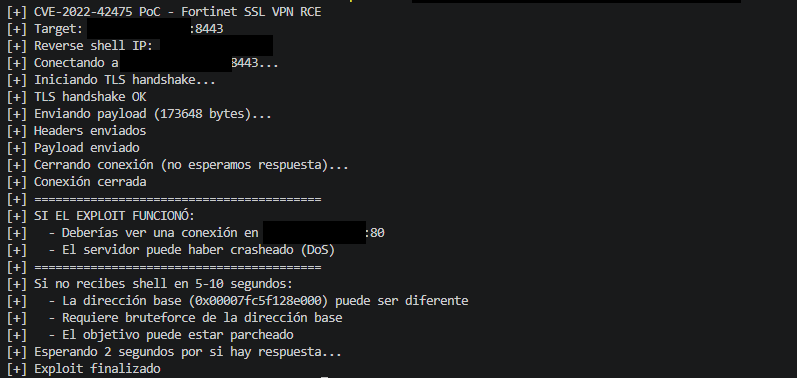
 ull0a/cve-2022-42475-poc
개념 증명(PoC)으로, 특정 버전의 FortiOS에서 SSL-VPN 서비스에 영향을 주는 치명적인 힙 기반 버퍼 오버플로 취약점인 CVE-2022-42475에 대한 연구 및 통제된 실험실 검증용입니다.
 daniomass/slivermirage
Sliver C2용 Crystal Palace PICO 로더 이중 계층 AMSI 우회, ETW 무력화, AES-256-CBC 암호화 페이로드, 6가지 전달 변형
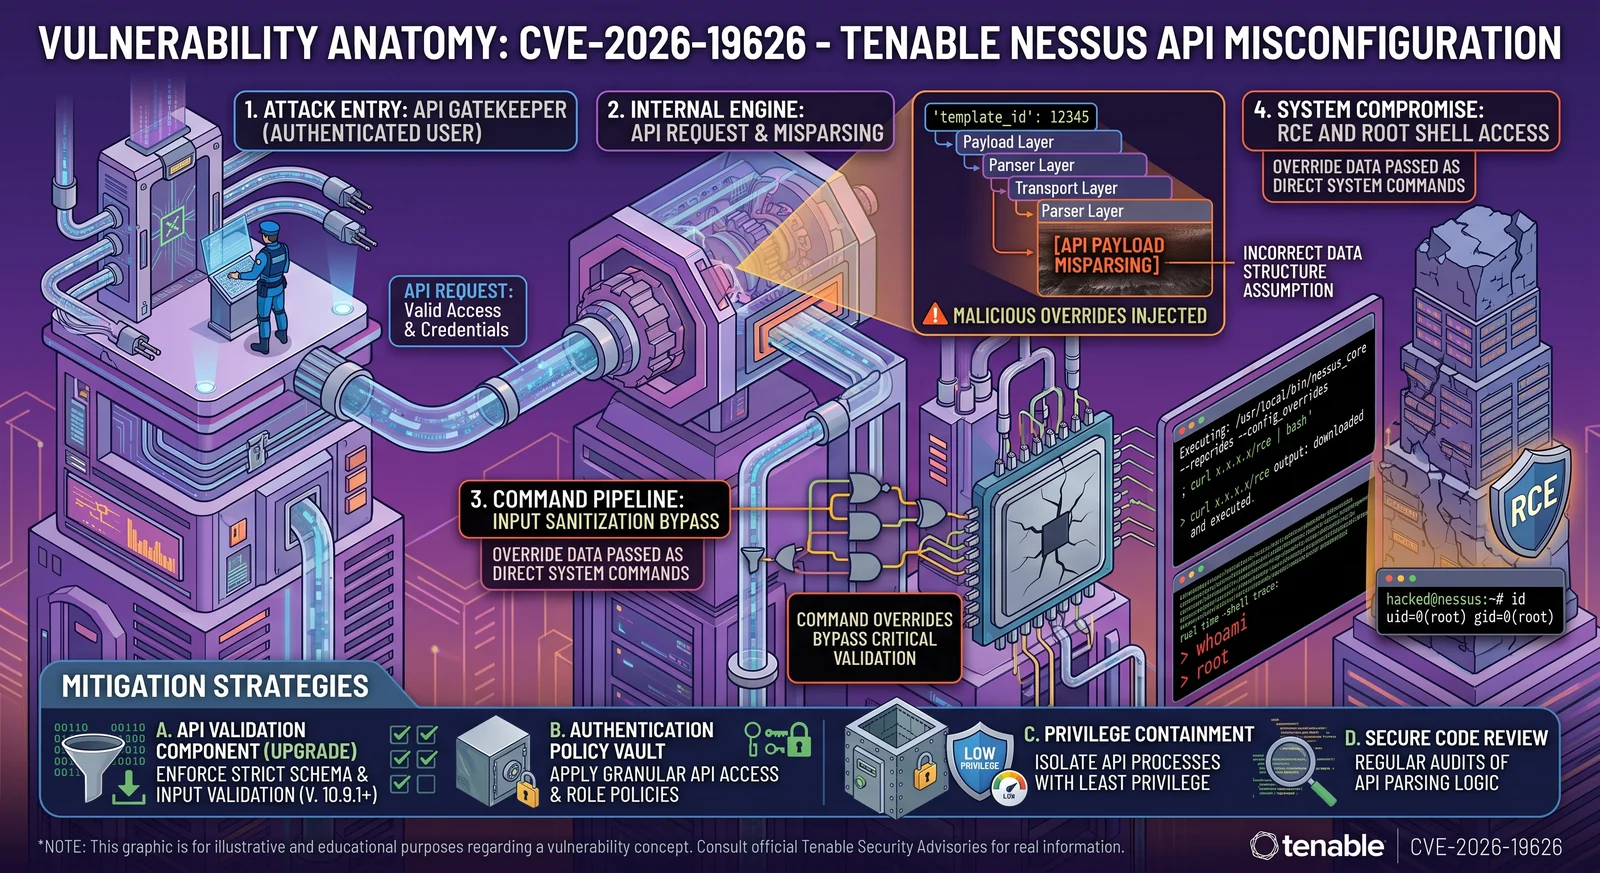 h00die/poc-cve-2026-19626
CVE-2026-19626에 대한 개념 증명(PoC) 익스플로잇으로, SecurityCenter 보고서 생성 기능의 인증된 원격 코드 실행(RCE) 취약점을 다룹니다. 그룹 이름 삽입과 PHP eval을 통한 비관리자(non-admin) 공격 체인을 시연합니다.
 s3c/globalprotect-ca-cert-ipc
GlobalProtect의 CVE-2025-0117에 대한 개념 증명(PoC) 익스플로잇으로, 백도어가 포함된 설치 프로그램과 DLL 인젝션을 통해 SYSTEM 권한으로의 권한 상승을 달성합니다.
 0xyur1/cve-2026-41940
cPanel/WHM 인증 우회 (제로데이 취약점)
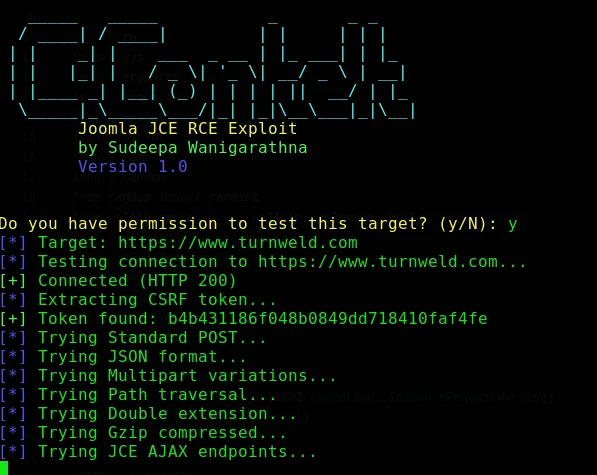 cerberusmrxi/jcezploit-cve-2026-48907
승인된 침투 테스트를 위한 대화형 셸, 배치 명령 실행, 파일 다운로드 및 프록시 지원을 갖춘 Joomla JCE(CVE-2026-48907) 자동화 RCE 익스플로잇
 hika-sec/terminator_killer
CVE-2026-0828(BYOVD)을 악용하여 취약한 서명된 드라이버를 통해 보호된 프로세스를 종료하고 PPL 및 엔드포인트 보안을 우회하는 커널 모드 프로세스 킬러
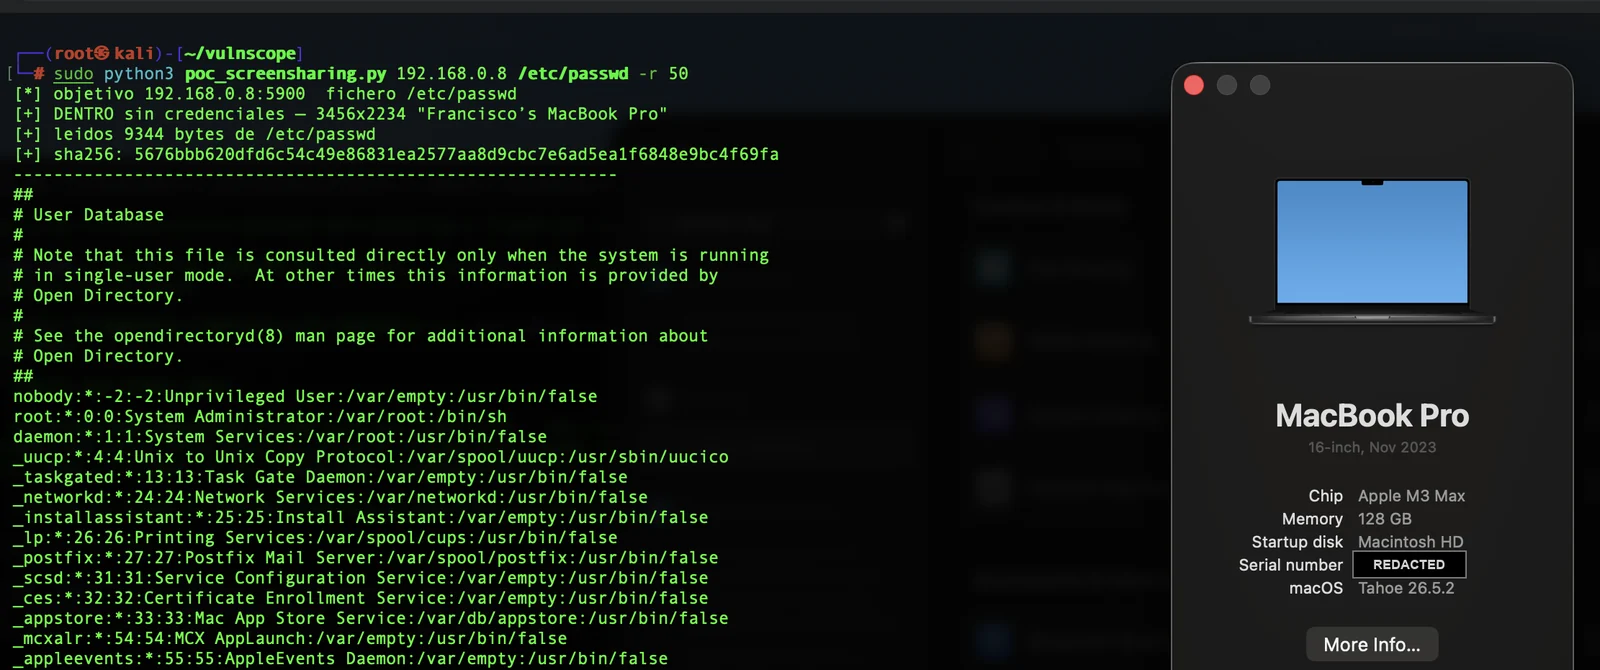 panchocosil/cve-2026-65400-poc
CVE-2026-65400용 읽기 전용 PoC — macOS 화면 공유(screensharingd)의 사전 인증 SRP 우회로 루트 파일 읽기가 가능합니다. macOS 26.6.1 / 15.7.9 / 14.8.9에서 패치되었습니다.
 ricardojoserf/crystalpotato
간접 시스템 콜, 동적 API 해석, 컴파일 타임 문자열 난독화를 통해 SeImpersonatePrivilege를 악용하는 GodPotato의 Crystal 포팅 버전입니다. 명령 실행, 리버스 셸 또는 사용자 추가를 지원합니다.
 pmaynard/ics-testbed-framework
실제와 유사한 가상 SCADA/ICS 테스트베드를 IEC 60870-5-104 및 OPC-UA 노드와 함께 배포하여 공격 시뮬레이션, 정상 패킷 생성, 레드팀 보안 훈련을 가능하게 합니다.
 trusted-ai/adversarial-robustness-toolbox
적대적 머신러닝 보안을 위한 Python 라이브러리로, 레드 팀과 블루 팀이 주요 ML 프레임워크 전반에서 회피, 중독, 추출, 추론 공격 및 방어를 실행할 수 있게 해줍니다.
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.

 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 yarrick/iodine
DNS 서버를 통해 IPv4 데이터를 터널링하여 방화벽 제한을 우회하고 침투 테스트를 위한 은밀한 네트워크 접근을 제공합니다.









