
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 0xg00se/cve-2026-23744-script
CVE-2026-23744용 익스플로잇 스크립트로, MCPJam Inspector(<=1.4.2)를 대상으로 하여 조작된 HTTP 요청을 통해 원격 코드 실행을 달성합니다.
 0xalwayslucky/log4j-polkit-poc
취약한 환경으로, log4j CVE-2021-44228의 공격 체인을 시연하고 polkit 익스플로잇 CVE-2021-4034를 사용하여 root로 권한 상승하는 설정입니다.
 0xndi/cve-2026-24294
로컬 권한 상승 PoC for CVE-2026-24294, SMB 임의 포트와 NTLM 리플렉션을 악용하여 Windows Server 2025에서 SYSTEM 권한을 획득합니다.
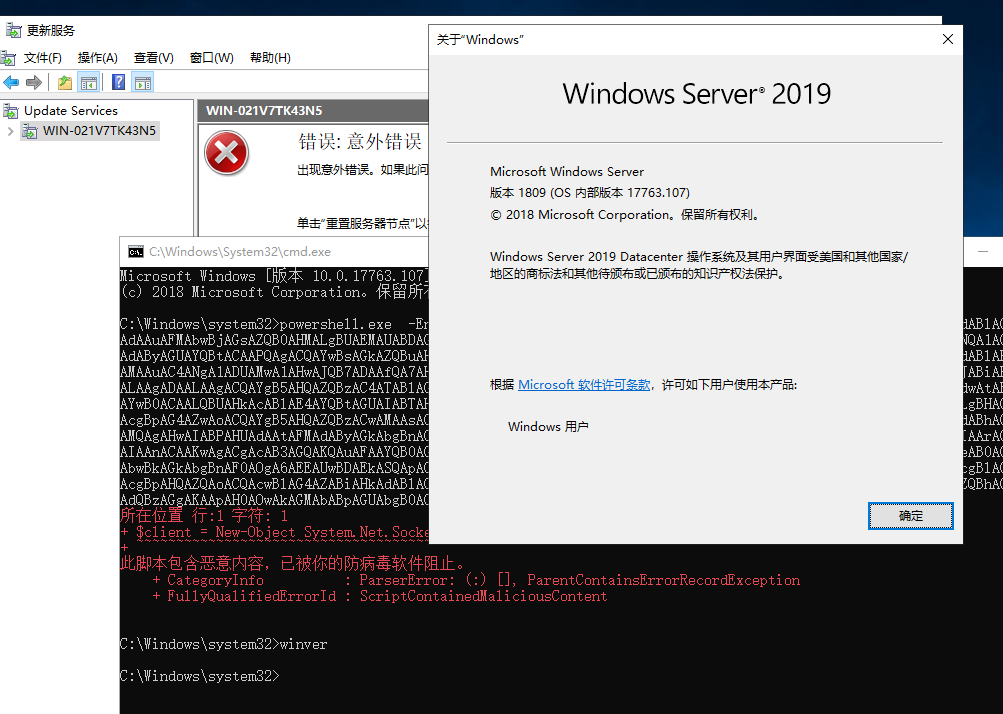 0x7556/cve-2025-59287
CVE-2025-59287용 익스플로잇으로, 관리자 콘솔이 열릴 때 WSUS 서버에 WolfShell 메모리 웹셸을 주입하여 원격 코드 실행을 달성합니다.
 0xbruno/wsusploit.net
C# 기반 CVE-2025-59287 개념 증명(PoC)으로, WSUS를 대상으로 하며 공격 시연 및 IIS 로그와 Windows 이벤트 7053에 대한 방어적 탐지 지침을 제공합니다.
 0xbruno/cve-2021-22204
# CVE-2021-22204 개념 증명 익스플로잇 ExifTool의 원격 코드 실행 취약점인 CVE-2021-22204에 대한 개념 증명 익스플로잇으로, 조작된 이미지 파일을 통한 악용을 시연합니다.
 yonathanpy/cve-2026-20127-cisco-sd-wan-preauth-rce
CVE-2026-20127에 대한 개념 증명 익스플로잇으로, Cisco SD-WAN의 사전 인증 RCE(원격 코드 실행) 취약점을 악용하며, 연구 및 방어 테스트를 위한 악성 피어 등록 및 인증 우회를 시연합니다.
 z4yd3/poc-cve-2026-33017
CVE-2026-33017에 대한 개념 증명 익스플로잇으로, build_public_tmp API 엔드포인트를 통해 1.8.2 이전 버전의 Langflow에서 인증 없이 원격 코드 실행이 가능함을 입증합니다.
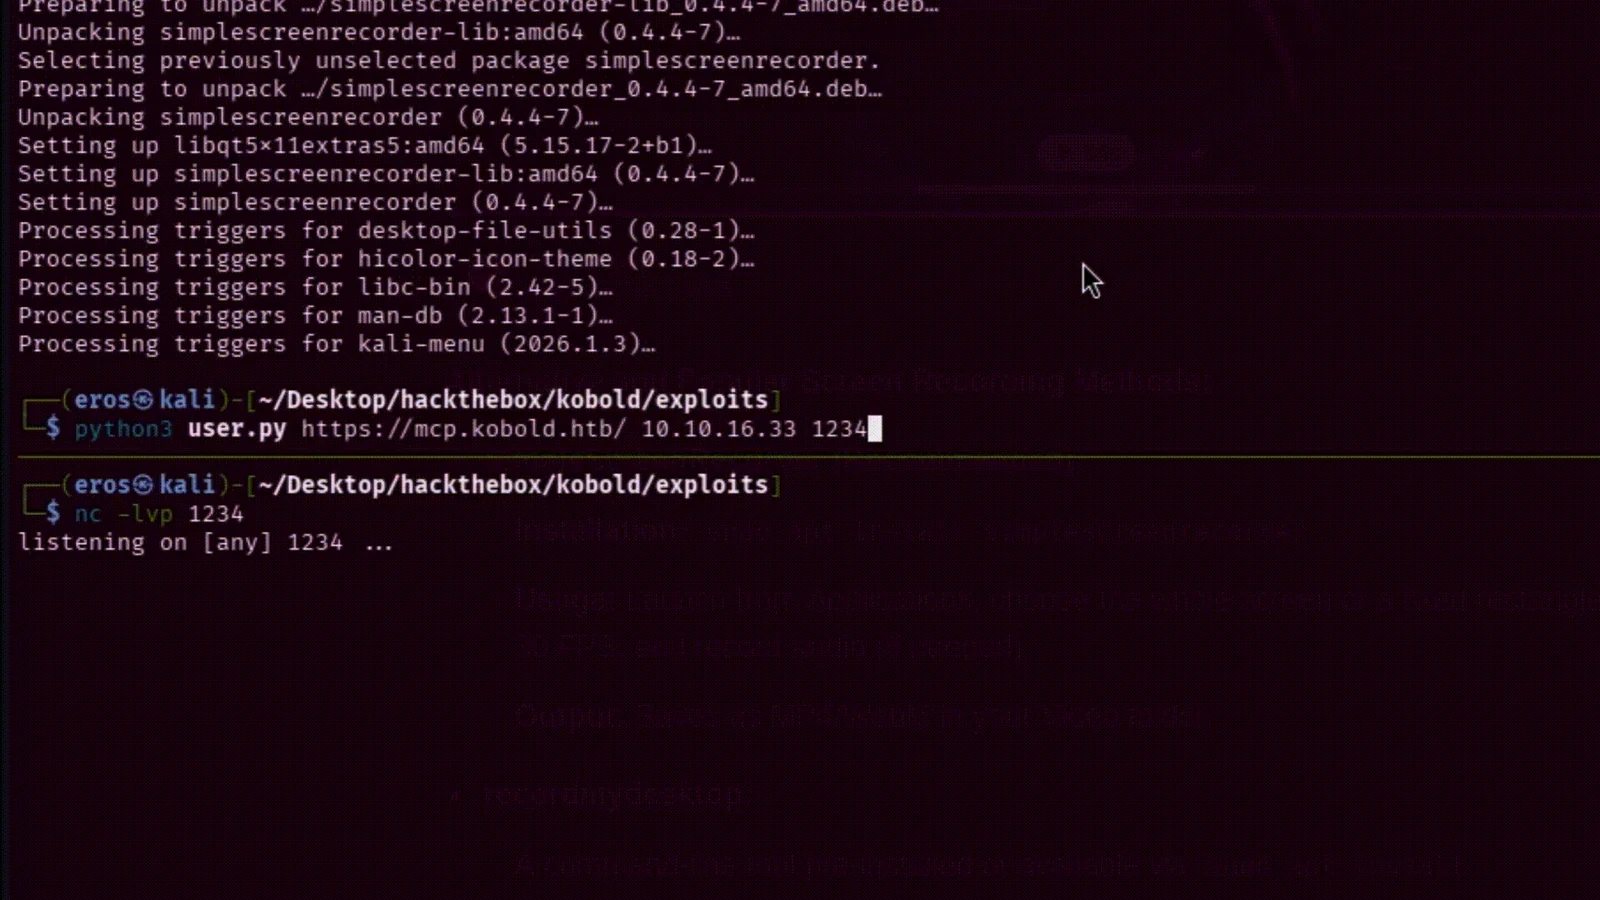 z4yd3/poc-cve-2026-23744
# MCPJam Inspector <= 1.4.2 원격 코드 실행
 zcrosman/cve-2021-4034
# CVE-2021-4034의 셸 구현 pkexec에 대한 로컬 권한 상승 익스플로잇으로, 취약한 Linux 시스템에서 권한 상승을 가능하게 합니다.
 zedxod/cve-2026-41940-poc
CVE-2026-41940에 대한 개념 증명 익스플로잇으로, CRLF 주입 및 세션 포이즈닝을 통해 cPanel/WHM의 인증 우회를 시연하여 루트 수준의 접근 권한을 획득합니다.
 sebaspv27/explotacion-rce-pentesting-bluekeep-cve-2019-0708-
Nmap과 Metasploit을 사용한 RDP의 BlueKeep(CVE-2019-0708) 악용에 대한 실용적인 시연 및 기술 일지로, 가상 환경에서 발생한 오류 해결 과정을 문서화합니다.
 elazab2005/unrealircd-backdoor-pentest-report
Metasploitable3에서 UnrealIRCd 3.2.8.1 백도어(CVE-2010-2075)에 대한 통제된 침투 테스트 실습 보고서 및 수정 조치 단계
 lincolino/lab-annie
AnyDesk 5.5.2의 치명적인 원격 코드 실행 취약점인 CVE-2020-13160의 익스플로잇을 자동화하여, 침투 테스터가 그 영향을 검증하고 입증할 수 있게 한다.
 mr-destroyer/cve-2025-55182
CVE-2025-55182용 익스플로잇으로, Next.js React Server Components의 프로토타입 오염을 통해 원격 코드 실행(RCE)을 가능하게 하며, 명령 실행 및 리버스 셸 기능을 포함합니다.
 aish19siddiqua-commits/mtechweek_04
격리된 Metasploitable2 VM에서 Metasploit과 Nmap을 사용한 문서화된 침투 테스트로, 원격 익스플로잇, 권한 상승, 그리고 MITRE ATT&CK 매핑을 포함한 완화 조치 검증을 다룹니다.
 dafrax/cve-2022-41352-zimbra-rce
CVE-2022-41352에 대한 익스플로잇으로, Zimbra Collaboration Suite의 원격 코드 실행 취약점을 통해 취약한 서버에서 무단 명령 실행을 가능하게 합니다.

 toxy4ny/bl00dym4ry
사이버 보안 훈련을 위한 교육용 트로이 목마 시뮬레이터로서, 사회 공학을 이용한 피싱 공격, 시스템 정찰, 안티샌드박스 회피, 데이터 유출을 시뮬레이션하여 보안 인식을 제고합니다.








