
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 kaleth4/cve-2026-42167
CVE-2026-42167에 대한 기술 분석 및 개념 증명으로, ProFTPD mod_sql의 치명적인 SQL 인젝션으로 인증 우회, 백도어 사용자 주입, 원격 코드 실행이 가능합니다.
 jonnywhatshisface/cve-2024-56433
CVE-2024-56433에 대한 개념 증명 익스플로잇으로, shadow-utils 하위 ID 충돌을 통한 권한 상승을 시연하여 다른 사용자의 데이터에 접근합니다.
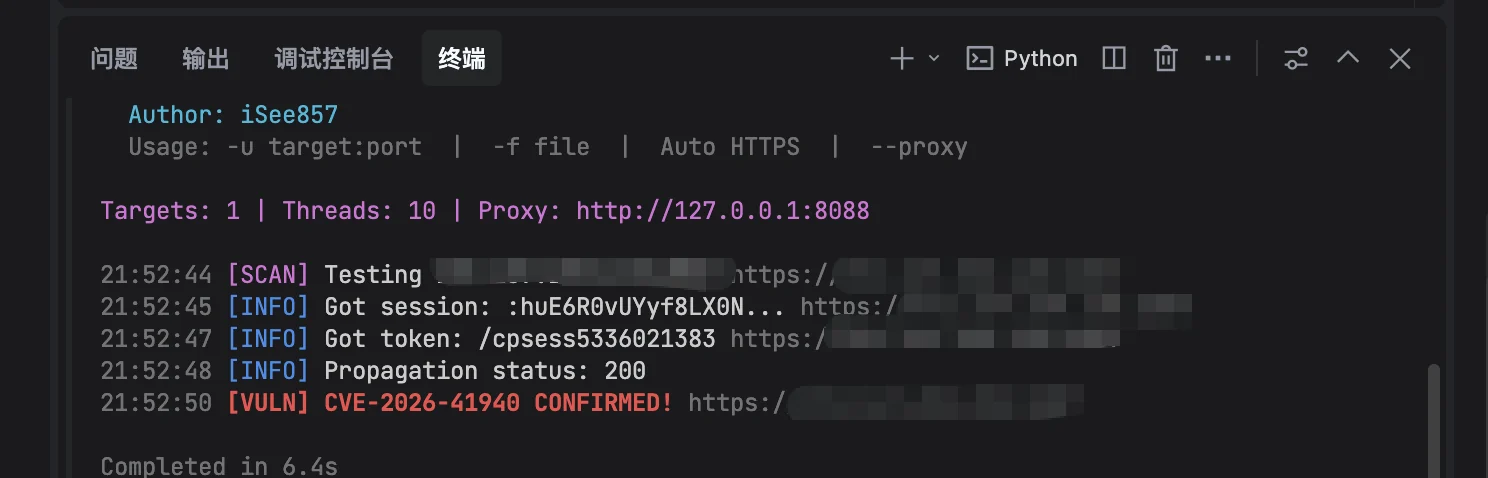 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel 및 WHM 인증 우회(CVE-2026-41940)를 위한 스캐너로, CRLF 주입과 세션 조작을 통해 취약한 버전을 탐지하며, 멀티스레딩 및 프록시 지원을 제공합니다.
 dennisec/cve-2026-41940
CVE-2026-41940용 익스플로잇 스크립트로, CRLF 인젝션을 사용하여 cPanel/WHM의 인증 우회를 수행하고 관리자 접근 권한을 획득한 후 루트 비밀번호를 변경합니다. 멀티스레드 스캐닝 및 텔레그램 알림 기능을 포함합니다.
 huchangzhi/autorootlinux
자동화된 Linux 권한 상승 스크립트로, CVE-2026-31431을 악용하여 루트 액세스 권한을 획득합니다. 테스트 환경에서의 교육용으로 제작되었습니다.
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431에 대한 개념 증명의 C 구현으로, Linux 커널 AF_ALG 페이지 캐시 중독 취약점으로, 로컬 권한 상승 및 SUID 파일 오염을 통한 잠재적 컨테이너 탈출을 가능하게 합니다.
 jivasecurity/espocrm-rce-poc-cve-2026-33656
# EspoCRM <= 9.3.3 인증 RCE 익스플로잇 (CVE-2026-33656) Formula ACL 우회, 경로 탐색(path traversal), .htaccess 포이즈닝을 통해 OS 명령 실행을 달성하는 EspoCRM <= 9.3.3용 인증 RCE…
 itsignacioportal/cve-2021-42237
# CVE-2021-42237 개념 증명 익스플로잇 Sitecore RCE 취약점인 CVE-2021-42237에 대한 개념 증명 익스플로잇으로, 조작된 XML 페이로드를 통해 명령 실행을 시연합니다.
 ibonok/cve-2026-33439-poc
OpenAM 사전 인증 RCE(CVE-2026-33439)를 위한 익스플로잇으로, Java 역직렬화 가젯 체인을 사용하여 명령을 실행하고 출력을 HTTP 응답에 직접 반환합니다.
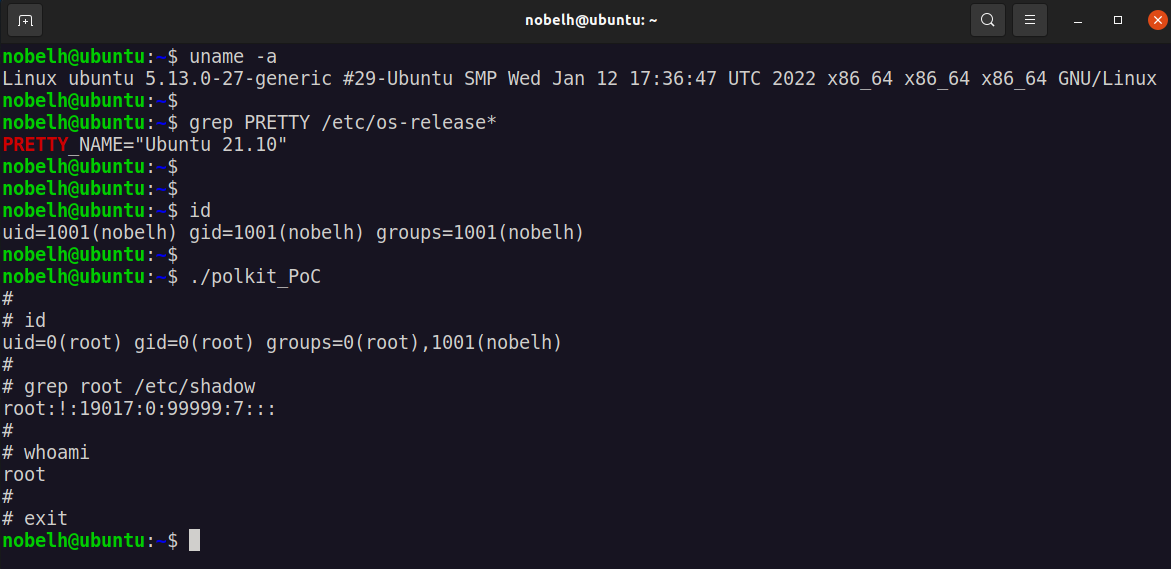 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, Polkit의 pkexec에서 로컬 권한 상승을 시연하며 패치 지침을 포함합니다.
 r3db34rdh4x/cve-2024-21683-rce
CVE-2024-21683에 대한 익스플로잇으로, Atlassian Confluence Server 및 Data Center의 인증 후 원격 코드 실행 취약점으로, 인증된 관리자가 악성 JavaScript 업로드를 통해 임의 코드를 실행할 수 있습니다.
 galaxy-sc/cve-2026-23830-sandbreak
CVE-2026-23830(SandboxJS 이스케이프)에 대한 익스플로잇 페이로드를 생성 및 전달하며, 블라인드 OOB 외부 유출 및 로컬 calc PoC 모드를 지원합니다. HTTP/HTTPS 리스너를 지원하며 축소된 JavaScript 페이로드를 생성합니다.
 murrez/cve-2026-41940
# CVE-2026-41940 개념 증명 익스플로잇 WHM/cPanel의 인증 우회 체인에 대한 개념 증명 익스플로잇입니다. 취약한 대상의 루트 비밀번호를 변경하는 멀티스레드 스캐너입니다. 승인된 테스트 전용입니다.
 exploreunknowed/cve-2026-24306
# Azure Front Door 권한 상승(CVE-2026-24306) PoC 익스플로잇 잘못 구성된 인스턴스에서 라우팅 규칙 주입, 백엔드 풀 수정, WAF 정책 덮어쓰기를 가능하게 하는 Azure Front Door 권한 상승(CVE-2026-24306)에…
 eason-zz/bluetoothducky
CVE-2023-45866에 대한 익스플로잇 구현으로, Raspberry Pi에서 DuckyScript 페이로드를 사용하여 인증되지 않은 Bluetooth 키보드 주입을 가능하게 합니다.
 kaleth4/cve-2026-32746
# CVE-2026-32746 개념 증명 익스플로잇 GNU Inetutils telnetd의 LINEMODE SLC 버퍼 오버플로우를 통한 치명적인 원격 코드 실행 취약점에 대한 개념 증명 익스플로잇입니다. 기술 분석, CVSS 지표 및 완화 지침을 포함합니다.
 crystallen1/cve-2025-27636-demo
Apache Camel CVE-2025-27636을 Docker 기반 재현으로 시연하며, 헤더 주입 공격(빈 메서드 주입 및 명령 실행 포함)을 보안 연구 및 교육 목적으로 다룹니다.
 fevar54/cve-2026-3502---trueconf-client-update-hijacking-poc
PoC de CVE-2026-3502: TrueConf Client의 업데이트 하이재킹을 통한 RCE (Operation TrueChaos).








