

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Red Teaming

Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.

Kitploit 추천
추천 도구

10 선택됨
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k5일 전
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k1일 전
Empire preview#3

Empire

GitHubbc-security/empire
5.2k3일 전
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7k1일 전
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8k1일 전
impacket preview#8

impacket

GitHubfortra/impacket
16.0k3일 전
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6k8개월 전
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8k22일 전
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1k1년 전
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k13시간 45분 전
최신관련성인기최근 업데이트
5536 결과
CVE-2026-24858-FortiCloud-SSO-Authentication-Bypass preview

CVE-2026-24858-FortiCloud-SSO-Authentication-Bypass

GitHubabsholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass

CVE-2026-24858 FortiCloud SSO(Single Sign On)는 FortiGate/FortiManager/FortiAnalyzer를 등록하면 기본적으로 활성화되는 기능으로, 심각한 인증 우회 취약점을 포함하고 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+3
99개월 전
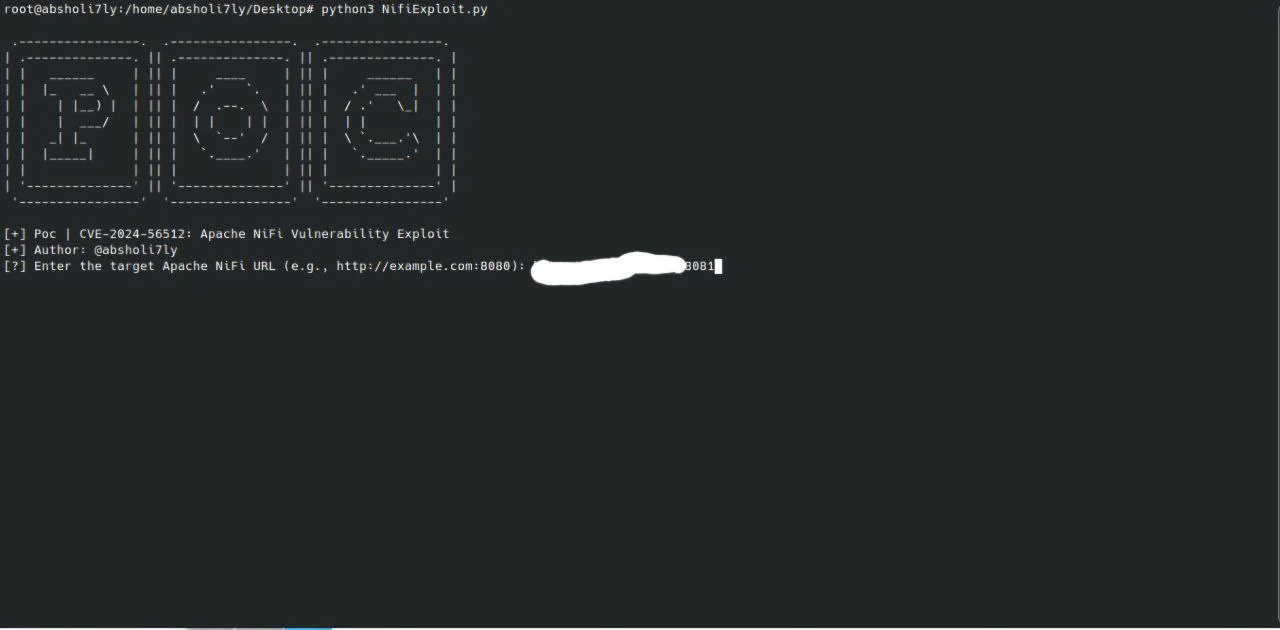
CVE-2024-56512-Apache-NiFi-Exploit preview

CVE-2024-56512-Apache-NiFi-Exploit

GitHubabsholi7ly/cve-2024-56512-apache-nifi-exploit

Apache NiFi의 CVE-2024-56512 취약점을 악용하는 도구로, 부적절하게 보호된 API를 통해 민감한 데이터에 대한 무단 접근을 허용합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
41년 전
nifi-CVE-2026-39816-poc preview

nifi-CVE-2026-39816-poc

GitHubzeropathai/nifi-cve-2026-39816-poc

CVE-2026-39816에 대한 POC로, 실행 코드 권한이 없는 NiFi 사용자가 임의의 스크립트를 실행할 수 있게 해줍니다.

privilege-escalationvulnerability-analysisexploitation+3
16개월 전
spinnaker-poc preview

spinnaker-poc

GitHubzeropathai/spinnaker-poc

CVE-2026-32604 및 CVE-2026-32613에 대한 POC로, Spinnaker에서 인증 후 RCE 및 자격 증명 탈취를 허용합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
7개월 전
CVE-2021-35587 preview

CVE-2021-35587

GitHubzz-socmap/cve-2021-35587

CVE-2021-35587에 대한 개념 증명 익스플로잇으로, Oracle Access Manager의 인증되지 않은 원격 코드 실행 취약점으로, 영향을 받는 시스템을 완전히 장악할 수 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+2
424년 전
CVE-2021-26084 preview

CVE-2021-26084

GitHubzz-socmap/cve-2021-26084

CVE-2021-26084에 대한 개념 증명 익스플로잇으로, Atlassian Confluence Server 및 Data Center의 OGNL 인젝션 취약점으로 인증 없이 원격 코드 실행이 가능합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
94년 전
CVE-2026-1560-Authenticated-Remote-Code-Execution-in-Lazy-Blocks-4.2.0 preview

CVE-2026-1560-Authenticated-Remote-Code-Execution-in-Lazy-Blocks-4.2.0

GitHubz3yr0xx/cve-2026-1560-authenticated-remote-code-execution-in-lazy-blocks-4.2.0

CVE-2026-1560에 대한 개념 증명 익스플로잇으로, Lazy Blocks WordPress 플러그인의 인증된 원격 코드 실행 취약점으로, 낮은 권한의 사용자가 REST API를 통해 임의의 PHP를 실행할 수 있게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
29개월 전
CVE-2021-31805 preview

CVE-2021-31805

GitHubwrin9/cve-2021-31805

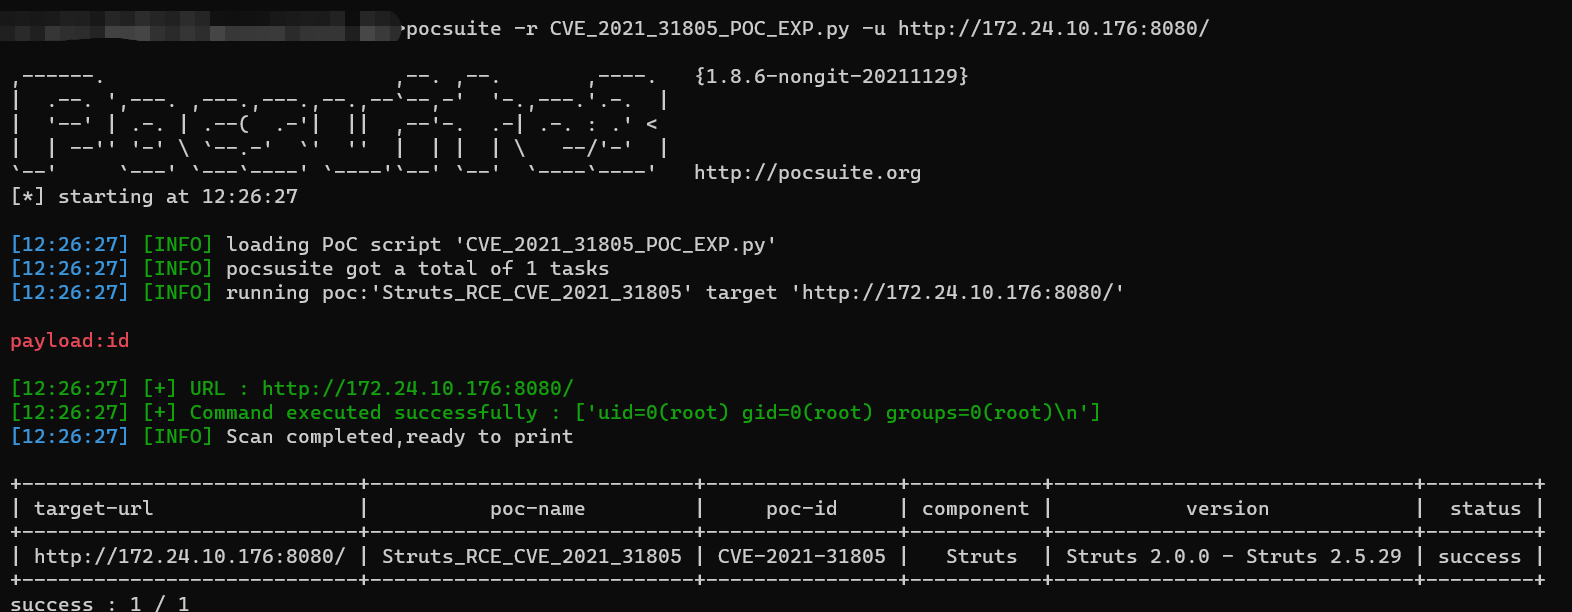
Python 기반 Apache Struts2 RCE(CVE-2021-31805) 개념 증명 및 익스플로잇으로, OGNL 주입을 통한 명령 실행을 가능하게 합니다. 보안 테스트를 위한 POC 및 EXP 모드를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
374년 전
CVE-2023-22527 preview

CVE-2023-22527

GitHubvozec/cve-2023-22527

CVE-2023-22527에 대한 개념 증명 익스플로잇으로, Confluence의 서버 측 템플릿 주입 취약점으로 원격 코드 실행을 가능하게 합니다. 명령 실행 및 대화형 셸을 위한 Python 스크립트가 포함되어 있습니다.
vulnerability-analysisexploitationweb-application-exploitation+3
142년 전
CVE-2026-20805-PoC preview

CVE-2026-20805-PoC

GitHubuzair-baig0900/cve-2026-20805-poc

Microsoft Desktop Windows Management의 정보 공개 PoC입니다.

vulnerability-analysisexploitationinformation-gathering+2
210개월 전
CVE-2026-3888-snap-confine-systemd-tmpfiles-LPE preview

CVE-2026-3888-snap-confine-systemd-tmpfiles-LPE

GitHubthecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe

로컬 권한 상승 익스플로잇으로, Ubuntu의 snap-confine 및 systemd-tmpfiles를 대상으로 하는 CVE-2026-3888을 공격하며, 루트 액세스를 달성하기 위한 SUID 및 capabilities 변형을 제공합니다.
privilege-escalationexploit-frameworksvulnerability-analysis+6
198개월 전
CVE-2026-0709 preview

CVE-2026-0709

GitHubsnipersmaster/cve-2026-0709

파이썬 기반 PoC로, Hikvision 무선 AP에서 인증된 명령 주입 취약점을 검증하며, 사용자 지정 엔드포인트와 명령을 통해 원격 코드 실행 테스트를 가능하게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
8개월 전
CVE-2026-16348 preview

CVE-2026-16348

GitHubslagzz/cve-2026-16348

TP-Link Archer BE800 V1 — VPN 키 주입 RCE

vulnerability-analysisexploitationweb-application-exploitation+2
2개월 전
Sovereign-Echo-33017 preview

Sovereign-Echo-33017

GitHubsimoesctt/sovereign-echo-33017

# CVE-2026-33017 익스플로잇 Langflow 1.8.1의 build_public_tmp 엔드포인트를 통한 인증되지 않은 RCE 취약점으로, 인증 우회를 통해 Python 코드 주입을 가능하게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+4
8개월 전
SCTT-2026-33-0007-The-OLE-Vortex-Laminar-Bypass- preview

SCTT-2026-33-0007-The-OLE-Vortex-Laminar-Bypass-

GitHubsimoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-

마이크로소프트가 방금 CVE-2026-21509에 대한 긴급 패치를 발표했습니다. 이는 Office 제품군의 제로데이 취약점으로, 사용자가 파일을 열기만 해도 OLE/COM 완화 조치를 우회합니다. 마이크로소프트는 Office 2021 이상에 적용된 "서비스 측…

payload-generationvulnerability-analysisexploitation+3
19개월 전
SCTT-2026-33-0004-FortiCloud-SSO-Identity-Singularity preview

SCTT-2026-33-0004-FortiCloud-SSO-Identity-Singularity

GitHubsimoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity

Fortinet의 2026년 1월 27일 **CVE-2026-24858** 완화 조치는 `[email protected]`와 같은 특정 계정 차단에 초점을 맞추고 있지만, SAML 상태 머신의 **시간적 취약성(Temporal Vulnerability)** 을…
authentication-authorizationvulnerability-analysisexploitation+2
9개월 전
SCTT-2026-33-0002-DWM-Visual-Field-Singularity preview

SCTT-2026-33-0002-DWM-Visual-Field-Singularity

GitHubsimoesctt/sctt-2026-33-0002-dwm-visual-field-singularity

Windows DWM을 대상으로 한 익스플로잇 연구로, 그래픽 격리 및 VBS를 우회하여 이론적 시각장 특이점(Visual-Field Singularity)을 통해 로컬 권한 상승을 달성합니다.
privilege-escalationexploit-frameworksvulnerability-analysis+3
9개월 전
CTT-enhanced-Apache-mod_auth_digest-timing-attack-exploit preview

CTT-enhanced-Apache-mod_auth_digest-timing-attack-exploit

GitHubsimoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit

Apache mod_auth_digest(CVE-2026-33006)용 원격 타이밍 공격 익스플로잇으로, 33계층 시간적 캐스케이드를 통해 Digest 인증을 우회하고 통계적 타이밍 분석으로 비밀번호를 복구합니다.


vulnerability-analysisexploitationweb-application-exploitation+3
6개월 전
이전1…414243…100다음





