
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 hakaioffsec/centreon-exploits-2026
# Centreon 익스플로잇 CVE-2026-2749, CVE-2026-2751 및 CVE-2026-2750
 hakaioffsec/cve-2026-4802
CVE-2026-4802에 대한 개념 증명 익스플로잇으로, Cockpit의 시스템 로그 UI에 존재하는 명령 주입 취약점을 악용하여 임의 명령 실행 및 리버스 셸을 가능하게 합니다.
 h3raklez/cve-2026-39987
Proof-of-concept exploit for pre-authenticated remote code execution in Marimo via the WebSocket endpoint, allowing unauthenticated attackers to…
 guzrex/cve-2026-42879
FacturaScripts RCE 익스플로잇 - 개념 증명
 gregk4sec/cve-2026-21962
# CVE-2026-21962 개념 증명 익스플로잇 Oracle OHS 및 WebLogic Server 프록시 플러그인의 치명적인 경로 탐색 취약점으로, 권한 상승 및 원격 코드 실행으로 이어집니다.
 gmeghnag/test-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, OpenShift 환경에서 컨테이너 탈출 및 권한 상승을 시연합니다.
 gibmat/cve-2026-32606-poc
개념 증명(PoC)으로, Linux 시스템에서 TPM에 바인딩된 LUKS 디스크 암호화를 우회하는 방법을 시연하며, 사용자 정의 루트 파일시스템 공격을 통해 볼륨 키를 추출합니다.
 ga0we1/cve-2023-22527_confluence_rce
CVE-2023-22527 - Confluence Data Center 및 Confluence Server의 RCE(원격 코드 실행) 취약점 PoC
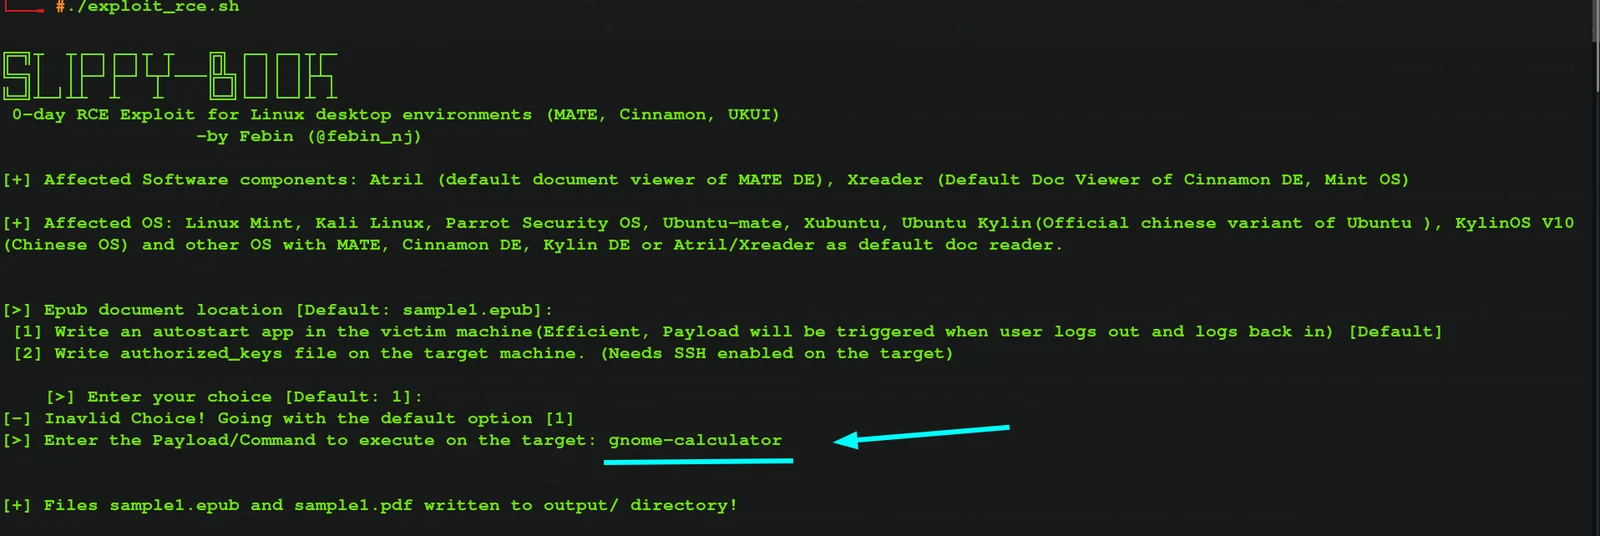 febinrev/slippy-book-exploit
CVE-2023-44451, CVE-2023-52076: 인기 있는 Linux 배포판(Mint, Kali, Parrot, Manjaro 등)에 영향을 미치는 RCE 취약점. EPUB 파일 파싱 디렉터리 트래버설 원격 코드 실행
 fckoo/mcpjaminspector-unauth-rce
CVE-2026-23744에 대한 개념 증명 익스플로잇으로, MCPJam inspector <= 1.4.2의 인증되지 않은 원격 코드 실행 취약점으로, 취약한 대상에서 명령 실행을 허용합니다.
 dwisiswant0/cve-2025-46818
Redis 8.2.1 Lua 샌드박스 탈출 취약점을 악용하는 익스플로잇으로, 더 이상 사용되지 않는 API와 변경 가능한 메타테이블을 통해 교차 사용자 명령 실행을 가능하게 합니다.
 drkim-dev/cve-2026-25991
CVE-2026-25991에 대한 개념 증명 익스플로잇으로, Tandoor Recipes의 Cookmate 가져오기 기능에 존재하는 블라인드 SSRF 취약점으로, 인증된 사용자가 내부 리소스에 접근할 수 있게 합니다.
 drkim-dev/cve-2026-30862
Proof-of-concept demonstrating stored XSS in Appsmith Table Widget leading to vertical privilege escalation and full admin takeover via XSS-to-CSRF…
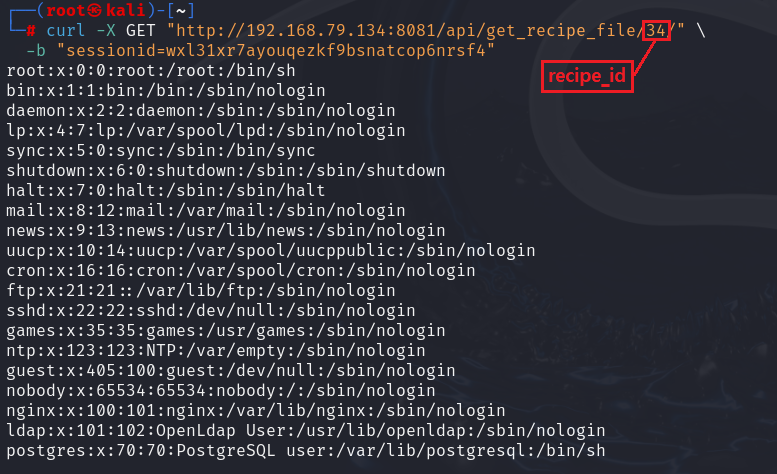 drkim-dev/cve-2026-25964
CVE-2026-25964에 대한 개념 증명 익스플로잇으로, Tandoor Recipes의 레시피 가져오기 기능에서 경로 탐색을 통한 인증된 로컬 파일 노출 취약점으로, 임의 파일 읽기를 허용합니다.
 drapl0n/pwnkit
USB Rubber Ducky 페이로드로, CVE-2021-4034를 악용하여 권한을 상승시키고 10초 이내에 Unix 계열 시스템에서 루트 셸을 실행합니다.
 dr4x-c0d3r/sudo-chroot
# Sudo 취약점 로컬 권한 상승 (CVE-2025-32463) Python POC
 dptsec/cve-2026-22444
# CVE-2026-22444 개념 증명 익스플로잇 Apache Solr의 UNC 경로 검증 결함으로, Windows 독립 실행 모드에서 RCE(원격 코드 실행) 및 NTLM 해시 노출을 가능하게 하는 취약점입니다.
 dinosn/pack2theroot-lab
CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승








