
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF 3.5.0~3.5.2 버전은 업데이트 확인 중 TLS 호스트 이름 검증을 비활성화하며(INTERNET_FLAG_IGNORE_CERT_CN_INVALID 사용), 다운로드된 설치 프로그램에 대해 서명 또는 무결성 검증을 수행하지 않습니다.
 mbanyamer/cve-2026-25512-poc-group-office-authenticated-rce
Group-Office의 TNEF 첨부 파일 처리기를 통한 인증된 원격 코드 실행 익스플로잇으로, OS 명령 주입을 통해 CVE-2026-25512를 대상으로 합니다.
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
CVE-2026-26215에 대한 개념 증명 익스플로잇으로, manga-image-translator에서 안전하지 않은 pickle 역직렬화를 통해 발생하는 인증되지 않은 원격 코드 실행 취약점입니다.
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
SUSE Linux에서 로컬 권한 상승을 위한 익스플로잇 체인으로, PAM 환경 변수 주입과 udisks2 경쟁 조건을 연계하여 루트 셸을 획득합니다.
 livepwn/cve-2025-55616
CVE-2025-55616에 대한 익스플로잇으로, Zsh의 히스토리 표현식을 통한 로컬 RCE로 사용자 권한으로 임의 코드 실행을 달성합니다.
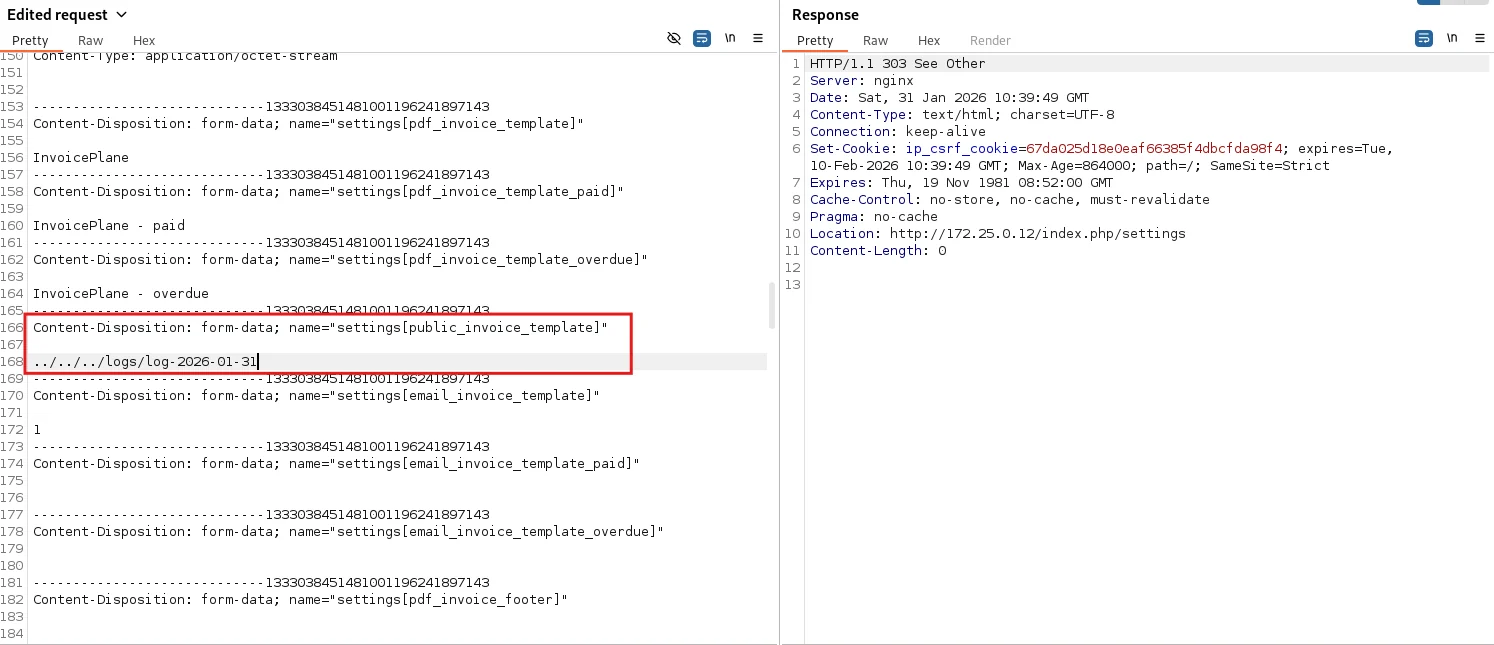 lagathos/cve-2026-25548
# CVE-2026-25548 — InvoicePlane 1.7.0 RCE 상세 분석 및 PoC InvoicePlane 1.7.0에서 발견된 치명적인 원격 코드 실행(RCE) 취약점에 대한 상세 기술 문서 및 개념 증명(PoC)입니다. 본 취약점은 로컬 파일…
 killvxk/cve-2023-22515-joaoviictorti
Rust 기반 CVE-2023-22515 익스플로잇으로, 손상된 접근 제어를 통해 Confluence Server 및 Data Center에서 승인되지 않은 관리자 계정을 생성합니다.
 kimusan/pkwner
# CVE-2021-4034에 대한 python3 및 bash PoC (Kim Schulz 작성)
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
# CVE-2026-28372 개념 증명 익스플로잇 GNU inetutils telnetd에서 환경 변수 주입을 통해 인증을 우회하고 루트 셸을 획득하여 로컬 권한 상승을 입증하는 개념 증명 익스플로잇입니다.
 kaleth4/cve-2026-21858
자동화된 n8n 익스플로잇 체인으로, 인증 없이 임의 파일 읽기, 관리자 토큰 위조, 샌드박스 우회를 통해 표현식 주입으로 원격 코드 실행을 달성합니다.
 koadt/poc-cve-2026-32255
이 저장소는 오픈소스 프로젝트 관리 도구인 Kan에서 발견된 고위험도 SSRF(Server-Side Request Forgery, 서버 측 요청 위조) 취약점인 CVE-2026-32255에 대한 개념 증명(POC)을 포함하고 있습니다.
 johnossawy/cve-2023-42793_poc
CVE-2023-42793를 대상으로 하는 자동화된 익스플로잇 스크립트로, TeamCity를 겨냥하여 토큰 조작 및 관리자 사용자 생성을 가능하게 하여 침투 테스트를 지원합니다.
 jakubie07/cve-2026-1731
Proof-of-concept exploit for CVE-2026-1731, a blind RCE in BeyondTrust Privileged Remote Access and Remote Support, allowing remote command execution…
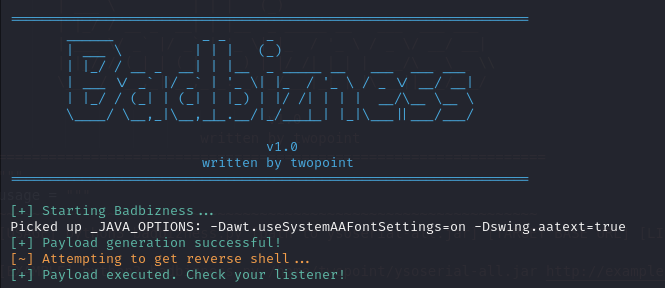 jakeotte/badbizness-cve-2023-51467
# CVE-2023-51467에 대한 Java 웹 프레임워크 OFBiz 자동 익스플로잇 스크립트
 ivansmc/cve-2025-10352-poc
CVE-2025-10352에 대한 익스플로잇. Melis Platform Framework에서 관리자 계정 생성.
 im-hanzou/cve-2026-3844
Breeze Cache WordPress <=2.4.4는 로컬 그라바타 호스팅이 활성화된 경우 fetch_gravatar_from_remote를 통해 인증되지 않은 파일 업로드를 허용합니다.
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 및 VMware Tools - 로컬 권한 상승
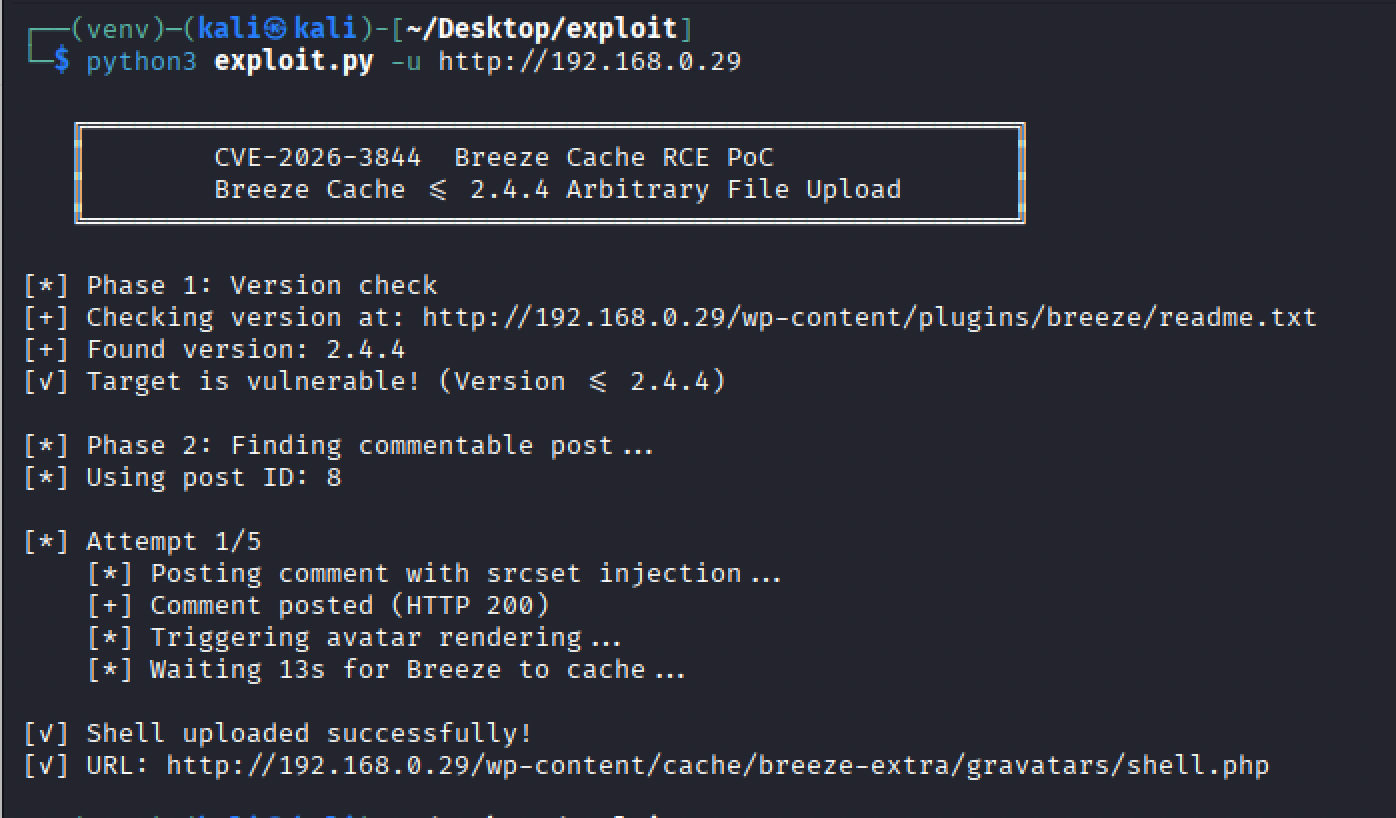 halilkirazkaya/cve-2026-3844
CVE-2026-3844에 대한 익스플로잇으로, Breeze Cache WordPress 플러그인의 인증되지 않은 임의 파일 업로드를 통해 RCE(원격 코드 실행)로 이어집니다. 승인된 테스트를 위한 랩 설정, 사용법 및 IoC(침해 지표)를 포함합니다.








