
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 r3dbust3r/cve-2025-32463
# CVE-2025-32463 익스플로잇 스크립트 sudo 1.9.14-1.9.17에서 chroot를 통한 로컬 권한 상승 취약점으로, 승인된 테스트 및 패치 검증을 위한 스크립트입니다.
 puzzlepeaches/log4jhorizon
CVE-2021-44228을 VMWare Horizon에서 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
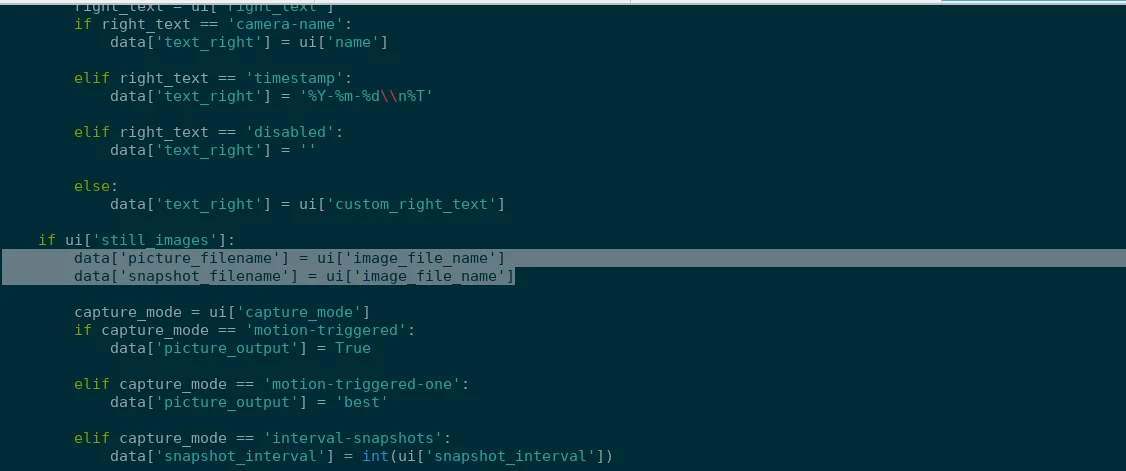 prabhatverma47/cve-2025-60787
CVE-2025-60787에 대한 개념 증명(PoC)으로, 클라이언트 측 검증 우회 및 이미지 파일명의 명령 주입을 통해 MotionEye <= 0.43.1b4에서 원격 코드 실행을 시연합니다.
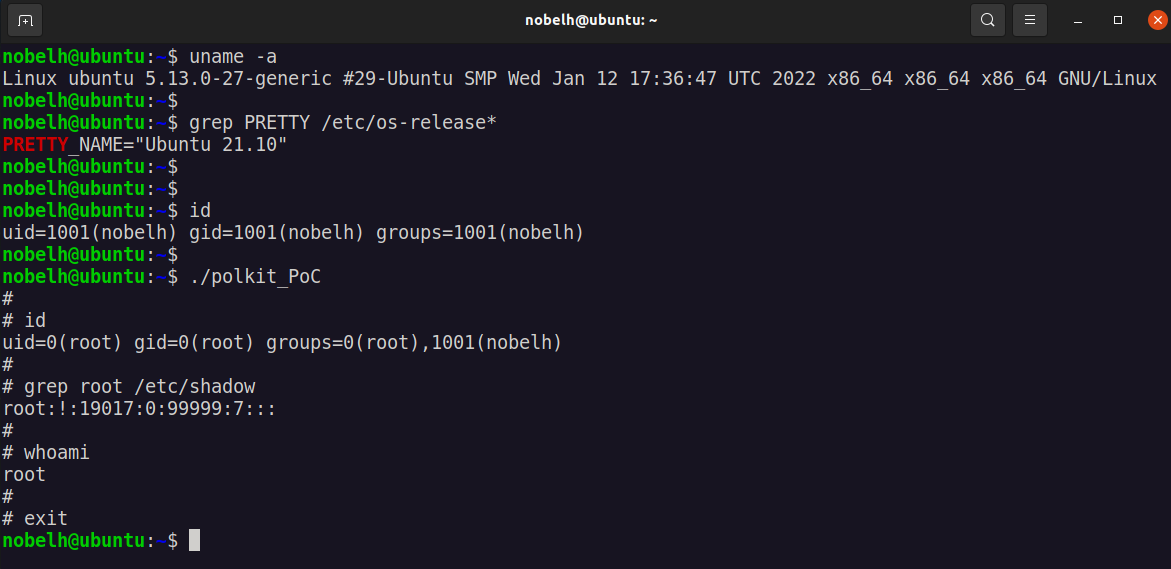 pombredanne/cve-2021-4034
Polkit의 pkexec 로컬 권한 상승 취약점(CVE-2021-4034)에 대한 개념 증명 익스플로잇으로, 작동하는 익스플로잇과 패치 지침을 포함합니다.
 p3nt3st3r-star/cve-2026-20131-poc
# CVE-2026-20131 PoC 익스플로잇 Cisco Catalyst SD-WAN Controller 및 Manager의 사전 인증 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇으로, 관리자 접근 권한 획득 및 네트워크 구성 조작을 가능하게…
 oxfemale/killchain
커널 프로세스 종료 도구 (CVE-2026-0828 익스플로잇)
 open-flaw/cve-2026-3462
Acrobat Reader | 객체 프로토타입 속성의 부적절한 제어 수정 ('프로토타입 오염') (CWE-1321)
 nisec-eric/cve-2026-31431
리눅스 커널 로컬 권한 상승 익스플로잇으로, CVE-2026-31431에 대한 신뢰할 수 있는 단발성 PoC를 제공하며, 여러 언어 구현, 취약점 스캐너, 그리고 완화 스크립트를 포함합니다.
 n0isegat3/regpwnbrc4bof
Brute Ratel C4 BOF로, Windows 접근성 ATConfig의 레지스트리 심볼릭 링크 경쟁 조건을 악용하여 임의의 HKLM 레지스트리 값을 작성함으로써 SYSTEM 권한으로 권한 상승을 수행합니다.
 min8282/cve-2026-5027
CVE-2026-5027에 대한 개념 증명 익스플로잇으로, Langflow의 경로 탐색 취약점으로 인해 임의 파일 쓰기 및 조작된 multipart 파일명을 통한 잠재적 원격 코드 실행이 가능합니다.
 mfloresdacunha/cve-2026-31431
CVE-2026-31431에 대한 로컬 권한 상승 익스플로잇으로, Linux 커널의 algif_aead에서 splice를 사용하여 페이지 캐시를 덮어쓰고 루트 권한을 획득합니다. 읽기 전용 탐지기를 포함합니다.
 mbanyamer/cve-2026-3395-maxsite-cms-unauthenticated-rce
MaxSite CMS <= 109.1의 MarkItUp 에디터 AJAX 엔드포인트를 통한 인증되지 않은 원격 코드 실행에 대한 개념 증명 익스플로잇으로, 탐지 및 리버스 셸 페이로드를 포함합니다.
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372에 대한 개념 증명 익스플로잇으로, GNU inetutils telnetd에서 CREDENTIALS_DIRECTORY와 login.noauth를 통해 로컬 권한 상승을 시연하여 인증을 우회하고 루트 셸을 획득합니다.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579에 대한 Exploit PoC로, Appwrite 백엔드의 CORS 잘못된 구성으로 인해 악성 피싱 페이지를 통해 인증된 계정 데이터 탈취를 시연합니다.
 mbanyamer/cve-2026-27574-oneuptime-rce
CVE-2026-27574에 대한 개념 증명 익스플로잇으로, OneUptime의 치명적인 코드 주입 취약점으로 원격 코드 실행과 환경 변수 유출이 가능합니다.
 mbanyamer/cve-2026-27180-majordomo-unauthenticated-rce
CVE-2026-27180에 대한 개념 증명 익스플로잇으로, MajorDoMo에서 업데이트 URL 오염을 통한 인증되지 않은 RCE로 웹 루트에 웹셸을 전달합니다.
 mbanyamer/cve-2026-26335-calero-verasmart-rce
CVE-2026-26335 자동 익스플로잇으로, 정적 머신 키를 사용해 위조된 ASP.NET ViewState를 통해 Calero VeraSMART에서 발생하는 인증 없는 원격 코드 실행(RCE) 취약점입니다. 엔드포인트 탐색, 페이로드 생성, 명령 실행 기능을…
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Hyland OnBase Timer Service에서 .NET Remoting BinaryFormatter 역직렬화를 통한 인증되지 않은 원격 코드 실행을 위한 개념 증명 익스플로잇으로, SYSTEM 권한을 획득합니다.








