
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 eqstlab/cve-2026-19478
CVE-2026-19478에 대한 개념 증명 익스플로잇으로, GitLab CE/EE의 인증되지 않은 GraphQL 인젝션을 통해 임의 메서드 호출 및 프로젝트 삭제를 허용합니다.
 eqstlab/cve-2026-72898
인증되지 않은 Metabase 블라인드 SQL 인젝션 익스플로잇으로, 비밀번호 재설정 엔드포인트의 원시 SQL 인젝션을 악용하여 시간 기반 기법을 통해 데이터를 추출합니다.
 skander1337/winrar-exploit
CVE-2025-8088 WinRAR 익스플로잇의 C++ 구현으로, ADS(대체 데이터 스트림)를 사용하여 Windows 시작 폴더에 페이로드를 배치해 지속성을 확보합니다.
 zeetee1235/cve-2026-21962
# CVE-2026-21962 검증된 PoC 및 분석 Oracle HTTP Server/WebLogic Proxy Plug-in의 URI 정규화 불일치로 인한 접근 제어 우회 취약점으로, 익스플로잇 스크립트와 증거를 포함합니다.
 jolovicdev/hayduk
그래픽 기반 공격 관리 콘솔 for Metasploit: 단일 Go 바이너리와 브라우저 UI로 제공되는 Armitage의 계보. 실시간 네트워크 토폴로지, 캠페인 워크플로우, Hail Mary, 세션, 보고서 내보내기, 팀 모드를 지원합니다.
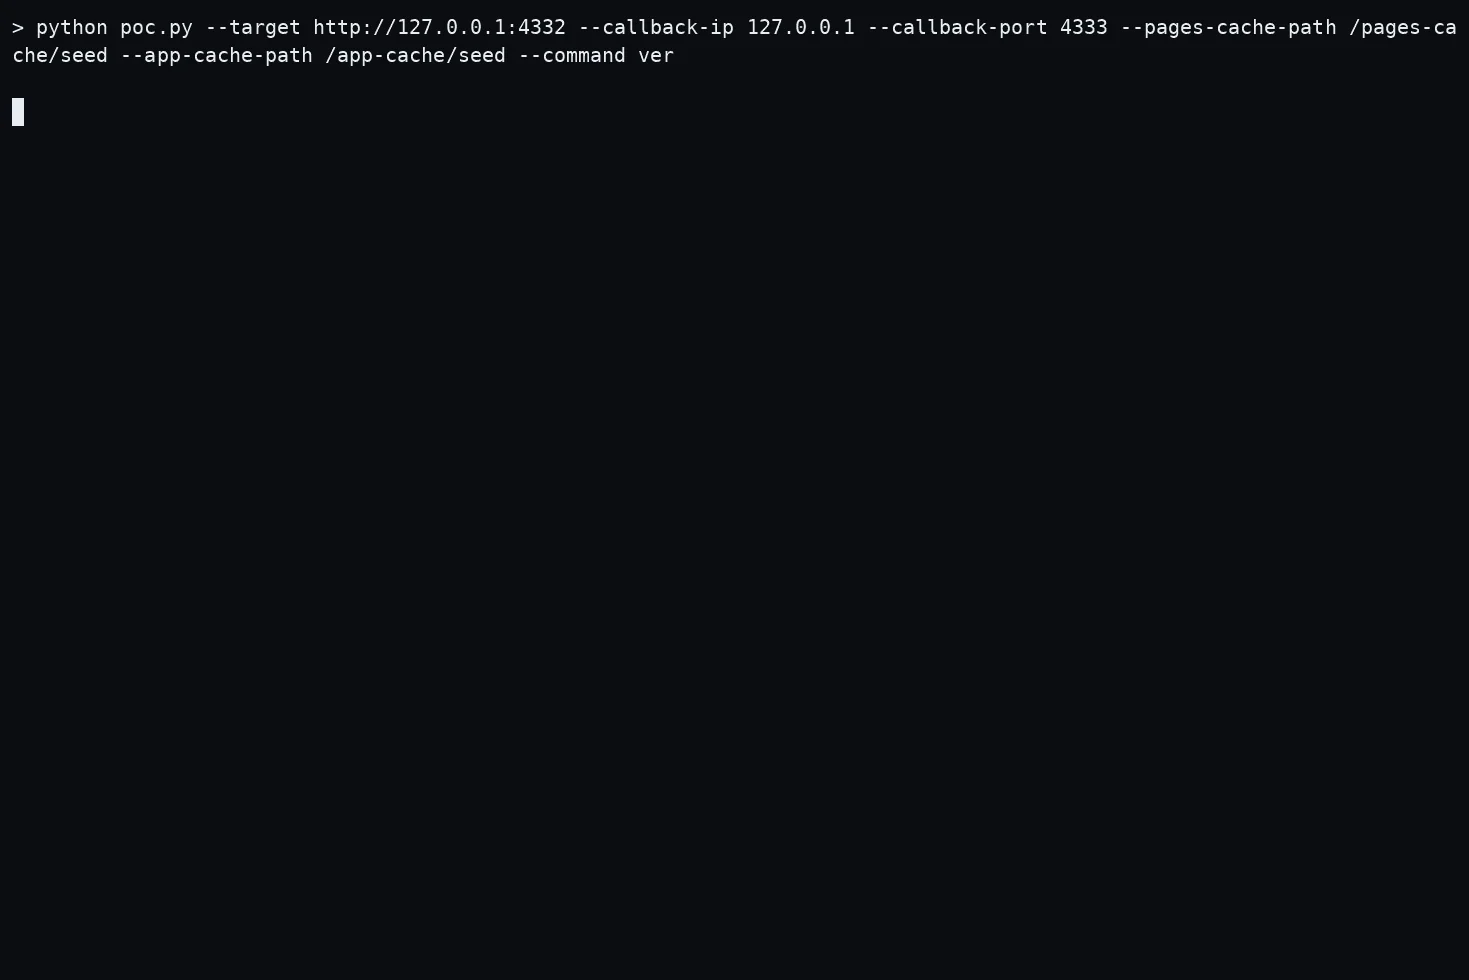 hackspeak/cve-2026-75604
# CVE-2026-75604 개념 증명 익스플로잇 Windows 호스트 Next.js에서 캐시 경로 탐색 및 위조된 Server Action을 통한 인증되지 않은 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇으로, 공인된 보안 테스트용입니다.
 polosss/by-poloss..-..cve-2026-18080
CVE-2026-18080에 대한 익스플로잇으로, ERP Complete HR, Accounting & CRM Suite에서 인증 없이 임의 파일 업로드가 가능하여 RCE(원격 코드 실행)로 이어지는 취약점입니다. 자동화된 공격을 위한 Python 및 PHP…
 squ1shification/pngboomer-cve-2026-77622
Sliver HTTP(S) C2 PNG 폭탄 DoS 익스플로잇 — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 hypnguyen1209/cve-2026-63520
# Microsoft SharePoint의 인증되지 않은 RCE를 위한 익스플로잇 체인 JWT 인증 우회와 안전하지 않은 .NET 타입 인스턴스화를 결합하여 서비스 계정으로 코드 실행을 달성하는 Microsoft SharePoint의 인증되지 않은 RCE 익스플로잇…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Purple team 프로젝트로, 피싱 전달을 통해 CVE-2023-23397 Outlook NTLM 누출을 악용하며, 공격 체인에 대해 MITRE ATT&CK에 매핑된 Sigma/Wazuh 탐지 규칙을 포함합니다.
 gabrielunknown/cve-2026-73570
Zimbra SNMP 알림 OS 명령 주입 — SMTP 익스플로잇을 통한 인증 없는 RCE (PoC)
 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel 및 WHM 세션 파일 CRLF 주입을 통한 인증 우회
 rudsarkar/cve-2026-42228
CVE-2026-42228에 대한 개념 증명 익스플로잇으로, n8n의 인증되지 않은 채팅 실행 하이재킹 취약점이며, 자동화된 스캐닝 및 공격 스크립트를 포함합니다.
 rippsec/cve-2026-31431-copy-fail
# CVE-2026-31431 종합 분석 Linux 커널 LPE(로컬 권한 상승) 취약점인 CVE-2026-31431에 대한 종합 분석으로, 익스플로잇 방법론, 탐지 스크립트, YARA 규칙, auditd 및 Falco 구성, 그리고 대응 가이드를 포함합니다.
 p3nt3st3r-star/cve-2026-0300-poc
CVE-2026-0300에 대한 개념 증명(PoC)으로, PAN-OS User-ID Portal의 치명적인 버퍼 오버플로우로 인해 인증 없이 루트 권한으로 원격 코드 실행이 가능합니다.
 maxprog-svg/cve-2026-68820_mass_exploit
자동화된 Windows 10/11 로컬 권한 상승 익스플로잇으로, AFD.sys use-after-free를 대상으로 SYSTEM 권한을 획득하며, PPL 우회 및 EDR 회피 기능을 포함한 사후 침투(post-exploitation)를 지원합니다.
 matad0r-maghribi/cve-2026-0300-panos
# CVE-2026-0300 보안 연구 및 개념 증명(PoC): Palo Alto Networks PAN-OS User-ID 포털의 인증되지 않은 원격 코드 실행(RCE)
 julichaan/cve-2026-31431-python-copyfail-poc
# CVE-2026-31431용 Python 익스플로잇 setuid 바이너리의 페이지 캐시 손상을 통한 Linux 커널 권한 상승으로, 루트 액세스를 달성합니다.








