
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
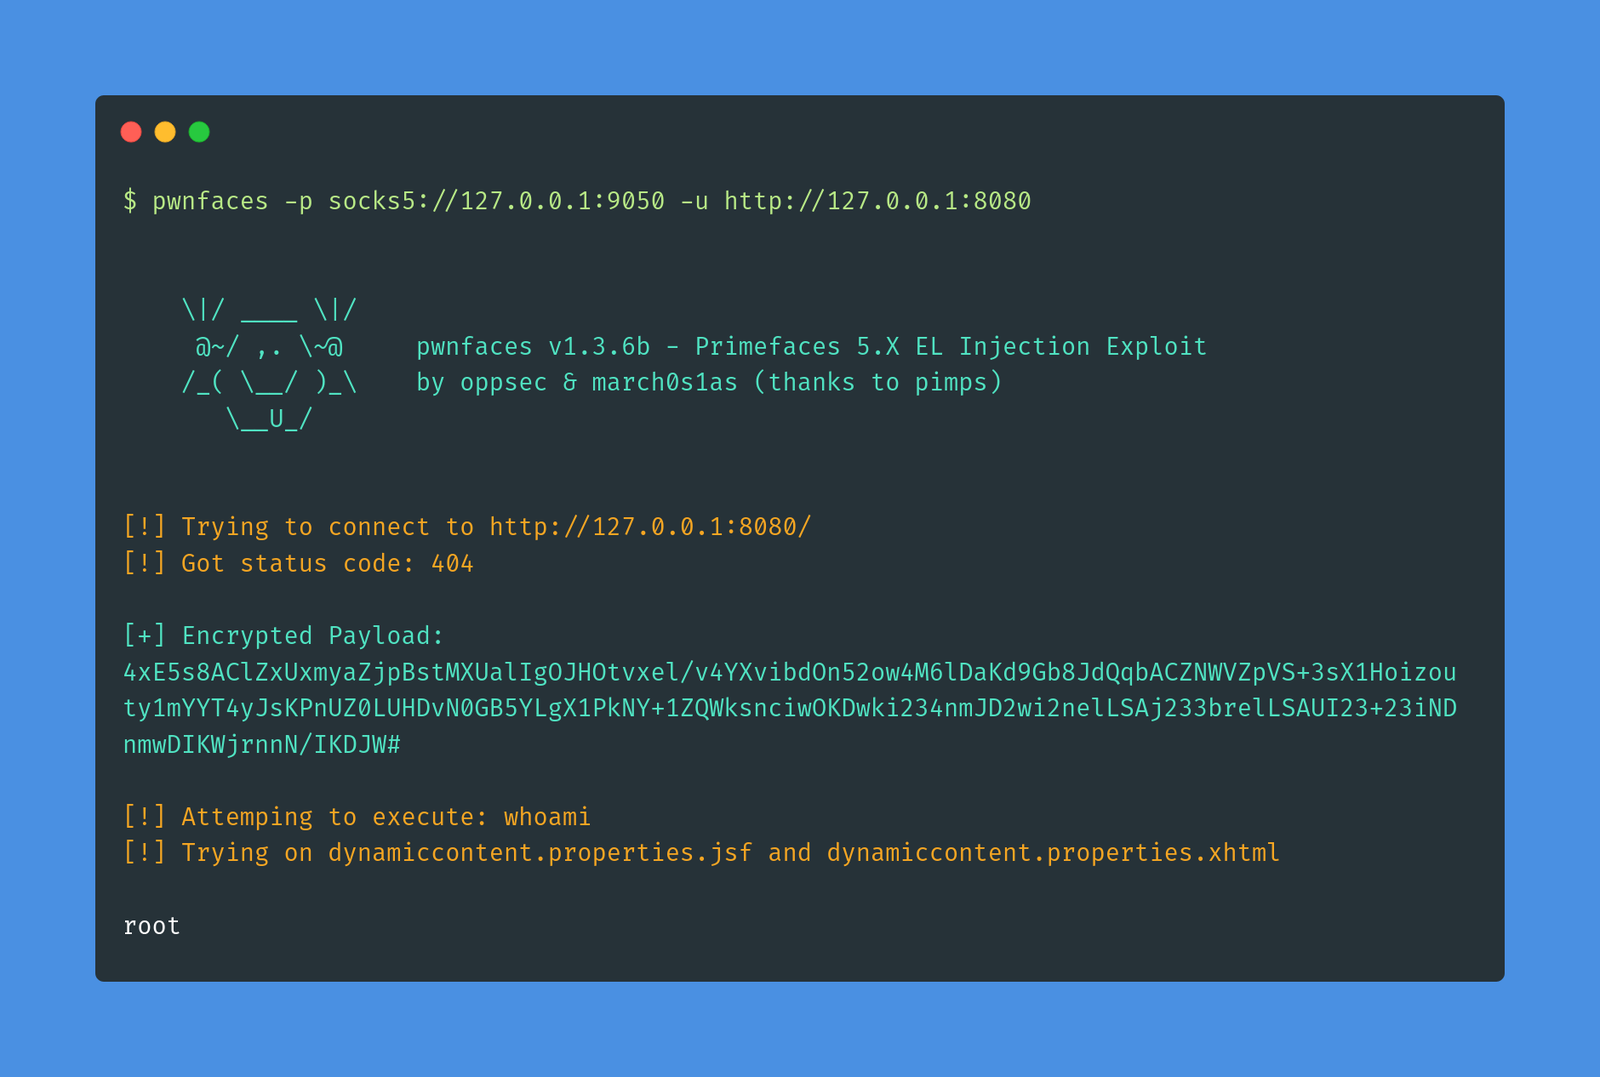
 dsssssssm/pwnfaces
CVE-2017-1000486 취약점에 대한 익스플로잇으로, SOCKS 프록시 지원 기능을 포함합니다.
 hyderpwn/weblogic
Oracle WebLogic Server용 인증되지 않은 인증 우회 및 원격 코드 실행 익스플로잇으로, CVE-2020-14882 및 CVE-2020-14750을 대상으로 합니다.
 sahmsec/cve-2026-32475
CVE-2026-32475에 대한 개념 증명 익스플로잇으로, Elementor Pro의 인증되지 않은 임의 파일 업로드 취약점을 통해 원격 코드 실행으로 이어집니다. 자동화된 탐지, 업로드, 명령 실행 및 정리 기능을 포함합니다.
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
 virtualsamuraii/flyphish
피싱 인프라를 즉시 배포하세요.
 kkent030315/evil-mhyprot-cli
Mhyprot2.sys 취약 드라이버에 대한 PoC로, 권한이 없는 사용자 프로세스를 통해 커널/사용자 메모리 읽기/쓰기를 허용합니다.
 rop4sh/poc-redis
Redis 취약점에 대한 개념 증명 익스플로잇으로, 역방향 셸을 생성하며 Docker 및 netcat 리스너 설정 지침을 포함합니다.
 r3ggi/electroniz3r
macOS Electron 앱의 TCC 권한을 탈취하기
 paradoxis/dnsrpc-bof
Beacon Object File(BOF) 구현으로, MS-DNSP를 사용하여 ServerLevelPluginDll 엣지를 악용함으로써 ADIDNS 서버에서 원격 코드 실행을 얻는 데 사용되는 dnscmd.exe 기능을 구현합니다.
 pie-script/llm-agent-testbed
LLM 에이전트에서 프롬프트 인젝션, 혼동된 대리인(confused-deputy) 취약점, 그리고 도구 호출 방어를 평가하는 실증적 보안 테스트베드입니다.
 irsdl/ysonet
.NET 포맷터 다양한 종류를 위한 역직렬화 페이로드 생성기
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집
 sizeable-bingus/massdriver
민감한 API 호출을 셸코드에서 아티팩트로 프록시하여 CET 호환의 깨끗한 호출 스택을 제공하고, 은밀한 페이로드 실행과 호출 스택 스푸핑을 가능하게 합니다.
 e4zyy/project-cve-2026-75604
Python 기반의 CVE-2026-75604 익스플로잇 프레임워크로, 공인된 침투 테스터가 Next.js Windows 캐시 경로 탐색 취약점을 검증할 수 있도록 지원하며, 리버스 셸 및 웹셸 배포, 대상 검증, 프록시 지원 기능을 제공합니다.
 ocfagb/hacktivity-vulns-exploits-lab
# Hacktivity '취약점, 익스플로잇 및 원격 접근 페이로드' 랩 분석 + CVE 분석 + 대응 방안 (netcat 셸, Metasploit, CVE-2010-1240, CVE-2004-2687)
 gmh5225/cheat-engine-undetectable
Academic Research Edition - T1: 사용자 모드 회피(난독화 + 시스템 콜 게이트웨이), T2: BYOVD 커널 브리지, T3: DMA 하드웨어(향후 작업).
 mindsflee/winflesher
Active Directory 및 로컬 인프라를 위한 자동화된 공격 표면 평가 프레임워크로, 취약점을 도메인 장악, 권한 상승, 측면 이동으로 이어지는 공격 경로와 연관시키고, 수정 지침을 제공합니다.
 gregdurys/specterops-k8s-red-teamers-libvirt-patch
비공식 libvirt 패치: 무료 SpecterOps Kubernetes for Red Teamers 랩용








