
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 n0c71v3x/cve-2026-78745
CVE-2026-78745을 공개합니다. HiDPT 장치의 Android Debug Bridge(ADB)에서 발생하는 원격 코드 실행 취약점으로, 루트 수준의 임의 코드 실행을 허용합니다.
 nirvanasec/cve-2026-34197-poc
CVE-2026-34197에 대한 개념 증명 익스플로잇으로, Jolokia의 addNetworkConnector를 통한 Apache ActiveMQ의 RCE이며, 기술 노트와 리버스 셸 페이로드를 포함합니다.
 mouteee/autonomous-offensive-llm-handbook
자율적 공격형 LLM 에이전트를 위한 결정론적 하네스 및 핸드북으로, 인가, 범위, 증거 게이트를 강제하여 재현 가능하고 정직한 침투 테스트를 보장합니다.
 ghostwolflab/apt-individual-combat-guide
APT 공격 기법을 이해하기 위한 교육용 가이드 및 코드 저장소로, 정찰, 웹 및 서비스 악용, 트로이 목마, C2, 사후 악용(post-exploitation)을 실용적인 예제와 함께 다룹니다.
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.
 rmhowe425/poc-cve-2026-10134
CVE-2026-10134에 대한 개념 증명 익스플로잇으로, Langflow에서 조작된 요청을 통해 인증된 원격 명령 실행을 가능하게 합니다.
 amiraliuks/ip-camera-research
소비자용 IP 카메라에 대한 보안 연구 (Fullhan FH8626V100 SoC 기반, 모델 AJL30PG0803).
 v3ilsm1th/cve-2023-45866_wip
승인된 테스트를 위해 취약한 Android, iOS, macOS 및 Linux 장치에서 DuckyScript를 통해 키 입력을 주입하여 CVE-2023-45866을 악용하는 Bluetooth 키보드를 시뮬레이션합니다.
 pwnhyo/t-map
MCP 서버에서 LLM 에이전트를 레드팀 공격하기 위한 궤적 인식 진화 검색 프레임워크로, 위험 범주 전반에 걸쳐 취약점 지형을 매핑하기 위한 적대적 프롬프트를 생성합니다.
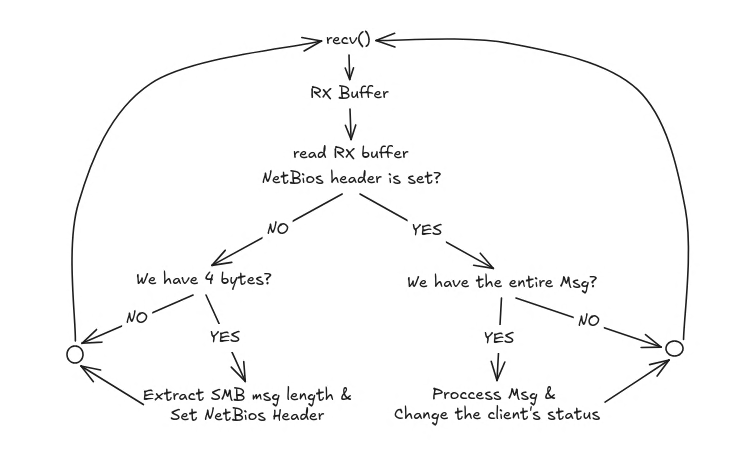 lcky00/impostor
SMB1 서버로, C 언어로 작성된 NTLMv2 해시 가로채기용 도구입니다.
 incredibleindishell/certi-bhai
AD CS 익스플로잇 관련 자료는 여기에 들어갑니다
 stephenfewer/reflectivedllinjection
반사적 DLL 주입은 반사적 프로그래밍 개념을 활용하여 호스트 프로세스의 메모리에서 라이브러리를 로드하는 라이브러리 주입 기법입니다.
 kitsune-de/stealth_call
헤더 전용 Windows x64 간접 syscall 라이브러리. CRT 없음, IAT 없음, VEH 안티-BP, AMSI/ETW 우회, W^X 메모리, 호출별 동적 스텁.
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥
 4n4s4zi/tfo-connect-bypass
TCP Fast Open을 사용하여 syscall 기반 네트워킹 규칙 우회 (CVE-2026-63828/CVE-2026-72243 PoC)
 cyberalp0/smartermail-cve-2026-24423
SmarterTools SmarterMail(CVE-2026-24423, ConnectToHub)의 인증되지 않은 RCE PoC입니다. 승인된 보안 테스트, CTF 및 연구 목적으로만 사용하십시오.
 buffertrychar/cve-2025-24071-poc
CVE-2025-24071에 대한 개념 증명 익스플로잇으로, Windows 탐색기를 통해 NTLM 해시 노출을 유발하는 악성 ZIP 파일을 생성하며, 자격 증명 탈취를 위해 SMB 서버와 함께 사용됩니다.
 rmhowe425/poc-cve-2026-0768
CVE-2026-0768(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통해 원격 명령 실행을 허용합니다.








