
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 warpedatom/offsetinspect
AMSI/Defender 탐지 경계 분석 및 정적 악성코드 트리아지를 위한 PowerShell 툴킷으로, 바이트 오프셋을 탐지 트리거에 매핑하며 YARA, 엔트로피, 문자열, PE/imphash 분석도 제공합니다. OffsetScan의 동반 도구입니다.
 rek7/postshell
PostShell - 사후 익스플로잇 Bind/Backconnect Shell
 nccgroup/ransomware-simulator
NCC Group 랜섬웨어 시뮬레이터
 0xv1n/macnoise
확장 가능한 MacOS 시스템 텔레메트리 생성기.
 cheshireca7/smbautorelay
SMB Auto Relay는 액티브 디렉토리 환경에서 침투 테스트 및 레드 팀 훈련을 위한 SMB/NTLM Relay 기술의 자동화를 제공합니다.
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell은 세 가지 프로그램으로 설계된 RAT 및 Botnet입니다.
 woj-ciech/social-media-c2
이 스크립트는 소셜 미디어 사이트를 이용해 머신을 제어하는 방법을 보여주는 개념 증명(Proof of Concept)입니다.
 alanbaumgartner/aurora
Aurora 원격 관리 도구
 ottoyrocky/phantom-brain
오프라인 AI를 갖춘 휴대용 지능형 인식 네트워크
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Linux/Windows/Unix 시스템을 위한 고급 행위 기반 C2 및 리버스 셸 탐지기입니다. 실시간 연결 분석, 휴리스틱 점수화, C2 프레임워크 시그니처 탐지, 비콘 간격 분석, 프로세스 종료 엔진을 갖춘 대화형…
 fallen-angel-systems/fas-judgement-oss
오픈소스 프롬프트 인젝션 공격 콘솔. 분류된 공격을 모든 엔드포인트에 발사하여 AI 보안을 테스트하세요.
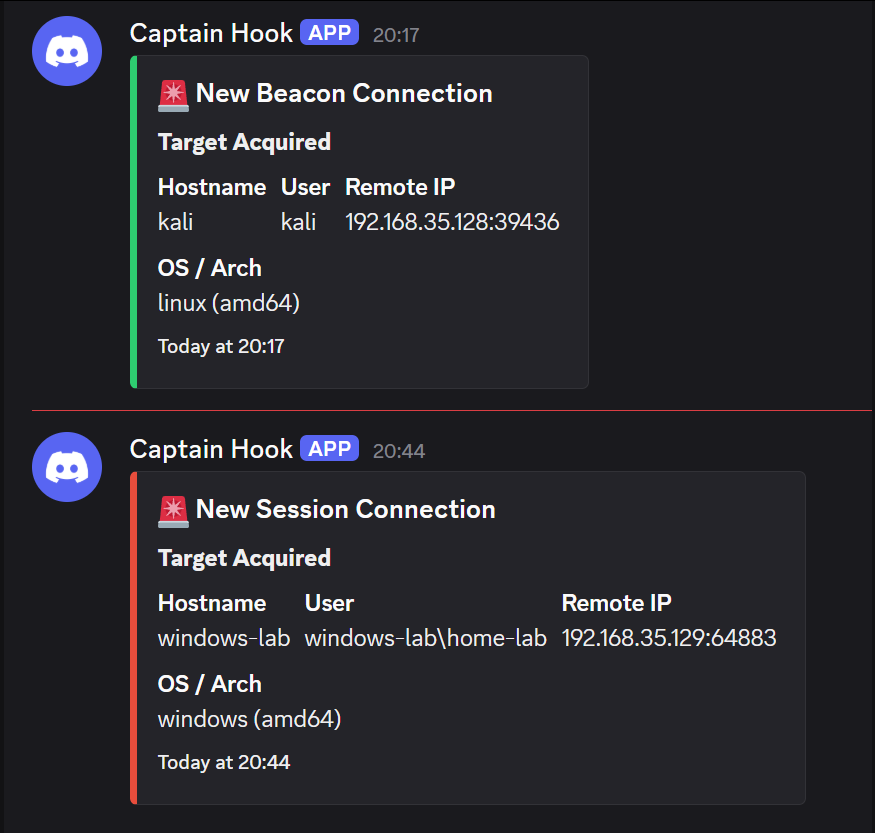 0x0trace/sliver-n8n-notifications
Sliver C2 임플란트 콜백을 위한 실시간 알림 시스템으로, n8n 워크플로우를 통합하여 상세한 대상 정보와 함께 색상 코드로 구분된 알림을 Discord 및 Slack에 전달합니다.
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - 익스플로잇 툴체인 (XSS > CSRF > RCE)
 mitre/caldera-crater
Caldera 적대적 에뮬레이션 프레임워크용 C# 원격 액세스 트로이 목마(RAT) 임플란트로, Windows 시스템에서 사후 악용 명령 및 제어를 가능하게 합니다.
 orangmuda/cve-2021-22893
개념 증명 — Pulse Secure CVE-2021-22893
 rz1027/cve-2026-20896
CVE-2026-20896("Gitea Docker: One Header, Any User")용 공개 PoC 및 탐지기
 franz-chang/adaptive_greedy_local_search
AGLS
 watchtowrlabs/watchtowr-vs-bmc-footprints-rce-cve-2025-71257-cve-2025-71260
BMC FootPrints 인스턴스에서 사전 인증 RCE 체인(CVE-2025-71257, CVE-2025-71260)을 검증하는 탐지 아티팩트 생성기로, 인증을 우회하고 JSP 파일을 작성하여 시스템 정보를 열거합니다.








