
 #1
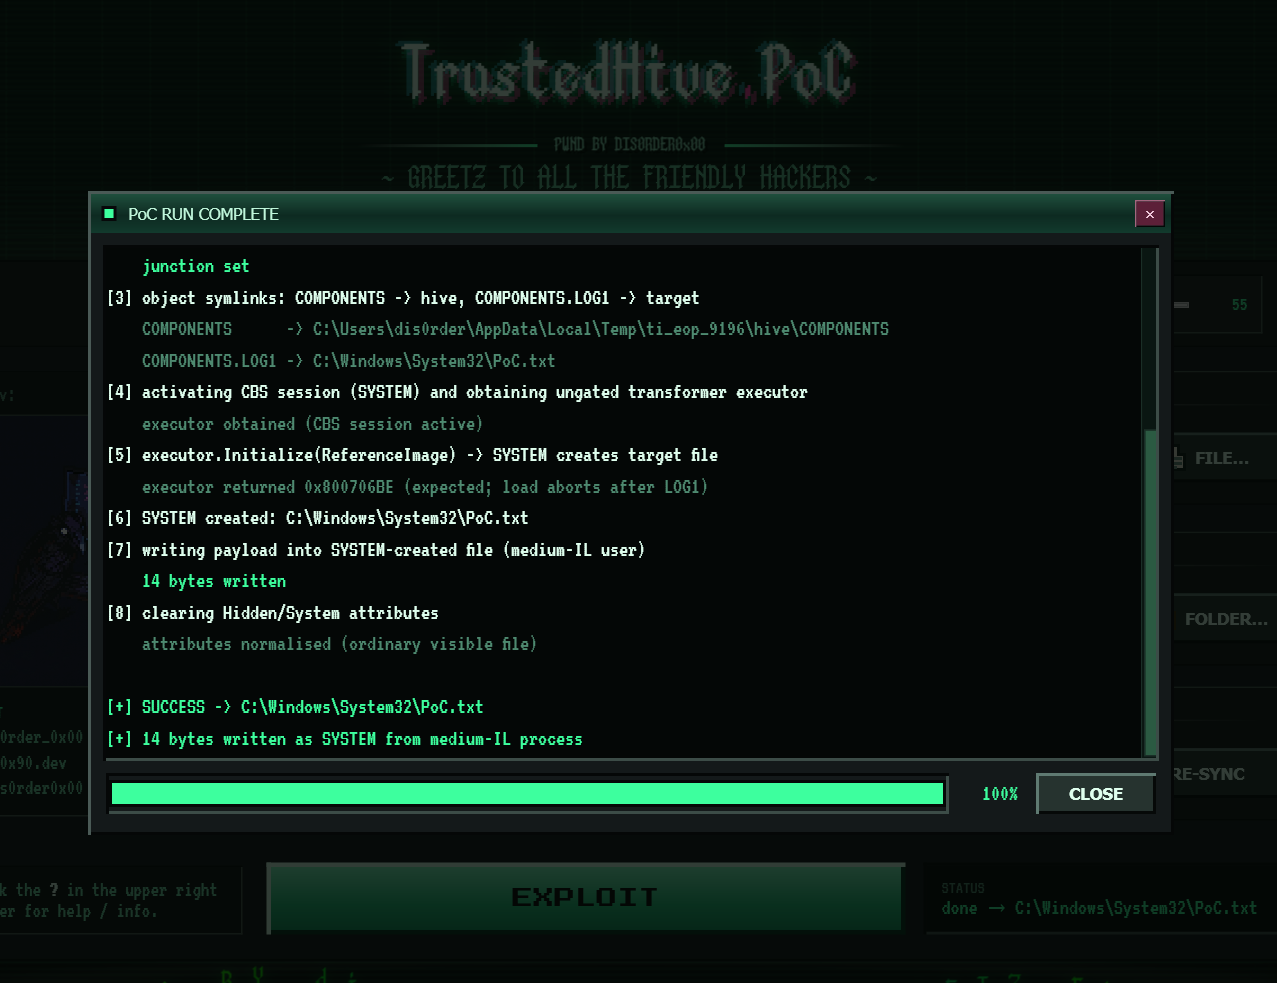
 dis0rder0x00/trustedhive
Windows 11에서 TrustedInstaller의 CBS(Component Based Servicing) 세션 COM 개체와 정션(junction)을 악용하여 임의 파일 쓰기를 수행하는 LPE(로컬 권한 상승) 개념 증명(PoC)입니다.
 aramosf/cve-2026-61500
CVE-2026-61500에 대한 Python PoC 및 Docker 실습 환경: Rejetto HFS V8 PRNG 상태를 복원하여 관리자 세션 쿠키를 위조하고 server_code를 통해 RCE를 달성합니다.
 samsayen/jqueryingu
유효한 JQuery로, 시스템을 프로파일링하고 가짜 분석 GET 요청으로 서버에 정보를 반환합니다.
 baph00met/cve-2026-41651
# CVE-2026-41651 개념 증명 익스플로잇 CVE-2026-41651에 대한 개념 증명 익스플로잇으로, PackageKit의 TOCTOU 로컬 권한 상승 취약점이며, 기술 분석, 탐지 로직, 그리고 수정 지침을 포함합니다.
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
로컬 권한 상승 익스플로잇으로, Ubuntu의 snap-confine 및 systemd-tmpfiles를 대상으로 하는 CVE-2026-3888을 공격하며, 루트 액세스를 달성하기 위한 SUID 및 capabilities 변형을 제공합니다.
 kentox493/cve-2026-46300_fragnesia
컴파일 및 실행 전에 패치 상태, XFRM ESP-in-TCP 구성, 사용자 네임스페이스를 검증하는 CVE-2026-46300용 자동 사전 요구사항 감사 기능을 갖춘 Linux 커널 로컬 권한 상승 익스플로잇
 e-fin/pypspipejack
Python으로 구현된 OpenPsPipeJack
 flangvik/sharpcollection
일반적인 C# 공격 도구의 나이틀리 빌드입니다. 각각의 마스터 브랜치에서 갓 가져온 코드를 Azure DevOps 릴리스 파이프라인을 통해 CDI 방식으로 빌드하고 릴리스합니다.
 imran-parray/mind-maps
# 여러 가지 것들에 대한 마인드맵
 megamansec/ssh-snake
파일리스, 자가 전파 Bash 스크립트로, SSH 개인 키와 접근 가능한 호스트를 재귀적으로 탐색한 뒤 SSH를 통해 네트워크를 순회하여 침해 경로를 매핑합니다.
 owerdogan/whoami-project
Whoami는 Debian 및 Arch 기반 리눅스 배포판에 향상된 개인정보 보호와 익명성을 제공합니다.
 offensive-security/exploitdb-bin-sploits
레거시 Exploit Database 저장소 - 새 저장소: https://gitlab.com/exploit-database/exploitdb-bin-sploits
 krisnova/boopkit
TCP를 통한 Linux eBPF 백도어. 이전 권한 액세스를 통해 역방향 셸 생성, RCE 실행. Less Honkin, More Tonkin.
 mr-un1k0d3r/scshell
파일 없는 측면 이동 도구로, ChangeServiceConfigA를 사용하여 명령을 실행합니다.
 harleyqu1nn/aggressorscripts
여러 소스에서 가져온 Cobalt Strike 3.0+용 Aggressor 스크립트 모음









