
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073
 inertfluid/cve-2026-61732-lab
CVE-2026-61732(Decepticon ChatML 역할 경계 위조)의 무해하고 자체 완결적인 재현
 rushikesh-a-bhujbal/cve-2010-2075
UnrealIRCd 3.2.8.1 백도어 익스플로잇 — AB를 통한 리버스 셸; 트리거, Metasploit 없이 Python에서 raw 소켓을 사용해 처음부터 작성.
 nxploited/cve-2026-14894
Super Forms와 Elementor Pro의 인증되지 않은 WordPress 파일 업로드 취약점을 연쇄적으로 악용하여 PHP 웹 셸을 배포하고 검증하는 멀티스레드 대량 익스플로이터.
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory 사전 인증 전체 체인 RCE 재현 프로젝트(CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): 전체 공격 체인 보고서, 7.146.7 Docker 재현 산출물(EXP / 배포 / 베이스라인 검증…
 morzan6/cve-2026-77276-poc
CVE-2026-77276 Collabora Online의 convert-to를 통한 사전 인증 매크로 RCE
 cobbbex/cve-2025-20333
CVE-2025-20333(Cisco ASA/FTD WebVPN의 치명적인 스택 버퍼 오버플로)을 위한 완전한 연구 및 익스플로잇 툴킷입니다. 상세한 바이너리 분석, Python 및 bash 기반 PoC 익스플로잇, 그리고 익스플로잇 가이드를 포함합니다.
 rosemary1337/cve-2026-41940
# CVE-2026-41940 개념 증명 익스플로잇 CRLF 주입을 사용하여 보안 토큰을 유출하고 루트 비밀번호를 재설정하는 cPanel/WHM의 인증되지 않은 인증 우회 취약점에 대한 개념 증명 익스플로잇입니다.
 yahiahamza/cve-2026-25099
Python 익스플로잇: Bludit CMS API의 무제한 파일 업로드를 이용한 원격 코드 실행, 승인된 테스트를 위한 명령 실행 및 인터랙티브 셸 제공.
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Hyland OnBase Timer Service에서 .NET Remoting BinaryFormatter 역직렬화를 통한 인증되지 않은 원격 코드 실행을 위한 개념 증명 익스플로잇으로, SYSTEM 권한을 획득합니다.
 kaleth4/cve-2026-21858
자동화된 n8n 익스플로잇 체인으로, 인증 없이 임의 파일 읽기, 관리자 토큰 위조, 샌드박스 우회를 통해 표현식 주입으로 원격 코드 실행을 달성합니다.
 gibmat/cve-2026-32606-poc
개념 증명(PoC)으로, Linux 시스템에서 TPM에 바인딩된 LUKS 디스크 암호화를 우회하는 방법을 시연하며, 사용자 정의 루트 파일시스템 공격을 통해 볼륨 키를 추출합니다.
 mehdiledeaut/cve-2026-1281-ivanti-epmm-rce
# CVE-2026-1281 및 CVE-2026-1340 개념 증명 - Bash 산술 확장을 통한 Ivanti EPMM 사전 인증 RCE
 mermehr/mouseserver-1.7.8.5-rce
WiFi Mouse Server 1.7.8.5를 대상으로 하는 CVE-2022-3218 PoC 익스플로잇으로, 키 입력 주입과 인메모리 PowerShell 페이로드 전달을 통해 RCE(원격 코드 실행)를 달성하여 보안이 강화된 랩 환경을 공략합니다.
 t3l3machus/villain
Villain은 여러 개의 리버스 TCP 및 HoaxShell 기반 셸을 처리하고, 추가 기능(명령어, 유틸리티)으로 기능을 향상시키며, 연결된 형제 서버(다른 머신에서 실행되는 Villain 인스턴스) 간에 공유할 수 있는 고급 스테이지 0/1 C2 프레임워크입니다.
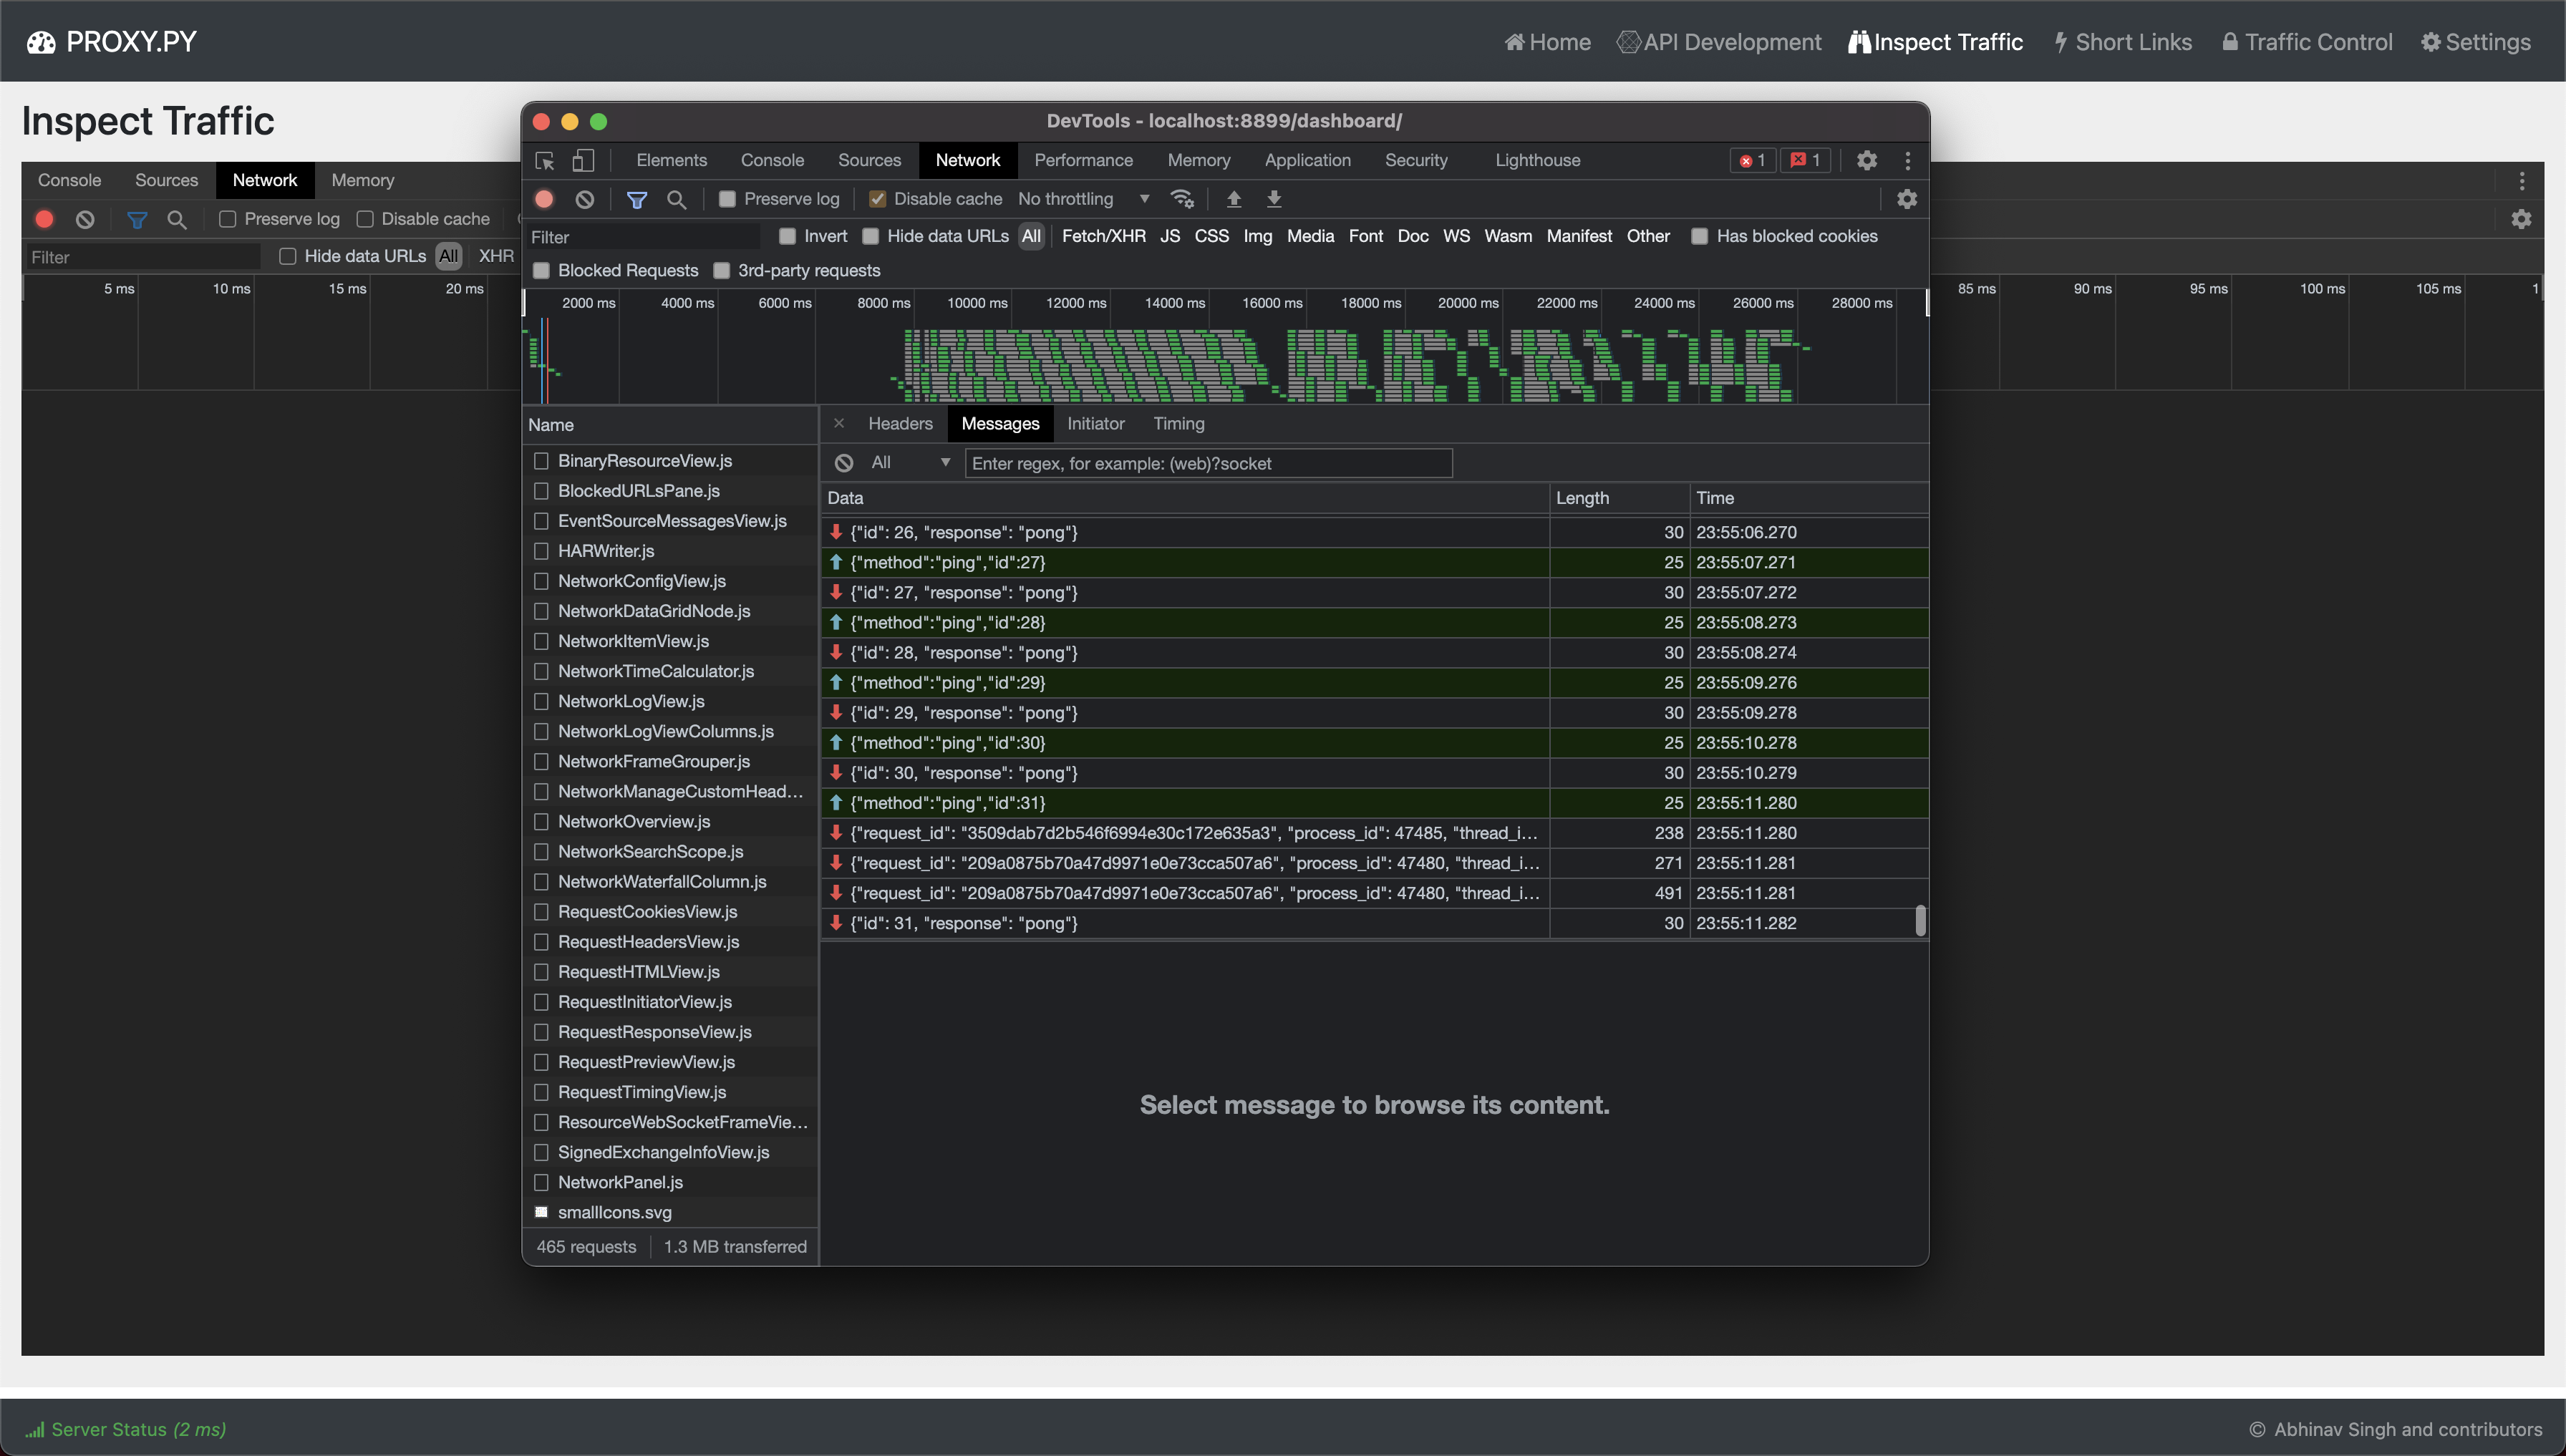 abhinavsingh/proxy.py
💫 Ngrok FRP 대안 • ⚡ 빠름 • 🪶 경량 • 0️⃣ 종속성 없음 • 🔌 플러그 가능 • 😈 TLS 가로채기 • 🔒 DNS-over-HTTPS • 🔥 가난한 자의 VPN • ⏪ 리버스 & ⏩ 포워드 • 👮🏿 "Proxy Server" 프레임워크…
 secretsquirrel/the-backdoor-factory
셸코드로 PE, ELF, Mach-O 바이너리를 패치합니다. 새 버전은 개발 중이며 스폰서에게만 제공됩니다.
 matro7sh/bypassav
이 맵은 안티바이러스와 EDR을 우회하는 필수 기법을 나열합니다.








