
 #1

 nccgroup/vlan-hopping---frogger
쉬운 802.1Q VLAN 호핑
 namazso/dll-proxy-generator
임의의 DLL에 대한 프록시 DLL 생성
 y0oshi/project-deep-focus
비동기 네트워크 정찰 엔진으로 대규모 서비스 탐지 및 핑거프린팅을 수행합니다. 보안이 취약한 서비스(RTSP 카메라, VNC, FTP)를 식별하고 인증 상태 탐지 기능을 갖춘 실시간 터미널 대시보드를 제공합니다.
 kudaes/lolbits
** 중단됨 ** 백그라운드 지능형 전송 서비스 (BITS)를 통신 프로토콜로 사용하고 Direct Syscalls + Dinvoke를 사용하여 EDR 사용자 모드 후킹 회피를 수행하는 C2 프레임워크.
 zerx0r/dvenom
🐍 Double Venom(DVenom)은 셸코드를 위한 암호화 래퍼와 로더를 제공하는 도구입니다.
 ccob/pivert
Windows에서 PFX 인증서와 개인 키를 사용하여 NIST SP 800-73 PIV 스마트 카드를 에뮬레이션함으로써 RDP, Citrix 및 VMware Horizon 세션에서 스마트 카드 인증을 지원합니다.
 zephrfish/wp2shell-scanner
CVE-2026-63030, CVE-2026-60137, wp2shell 스캐너
 deathshotxd/0xkern3lcrush
CVE-2026-0828(Safetica) 및 CVE-2025-7771(ThrottleStop)에 대한 고급 PoC 및 연구. Ring 0 프로세스 종료 및 물리적 메모리 R/W를 위한 BYOVD(Bring Your Own Vulnerable Driver) TTP…
 sonuoffsec/dvap
OWASP 표준을 따르는 의도적 취약 플랫폼으로, AI, LLM, RAG, MCP 및 에이전트형 AI 보안을 학습하고 테스트하기 위한 것
 mateusverass/ngixshell
nginx CVE 스캐너 + RCE 익스플로잇 프레임워크 (CVE-2026-42945 + 기타 16개)
 0xbbuddha/hermes
Mythic C2를 위한 Linux 대상 Python 에이전트
 shinthink/cve-2026-57827
CVE-2026-57827 — RSFiles! Joomla 구성 요소 무인증 파일 업로드 RCE. 분할 컨트롤러 업로드 우회. CVSS 9.8 | CWE-434 | com_rsfiles < 1.17.12
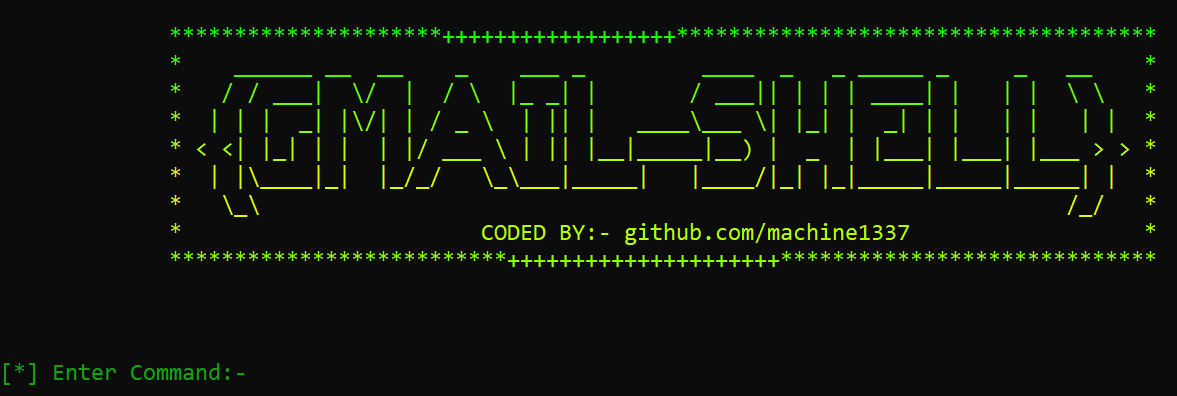 machine1337/smtpshell
네트워크 제한을 우회하기 위해 Gmail SMTP 또는 다른 SMTP를 통해 통신할 수 있는 간단한 리버스 셸
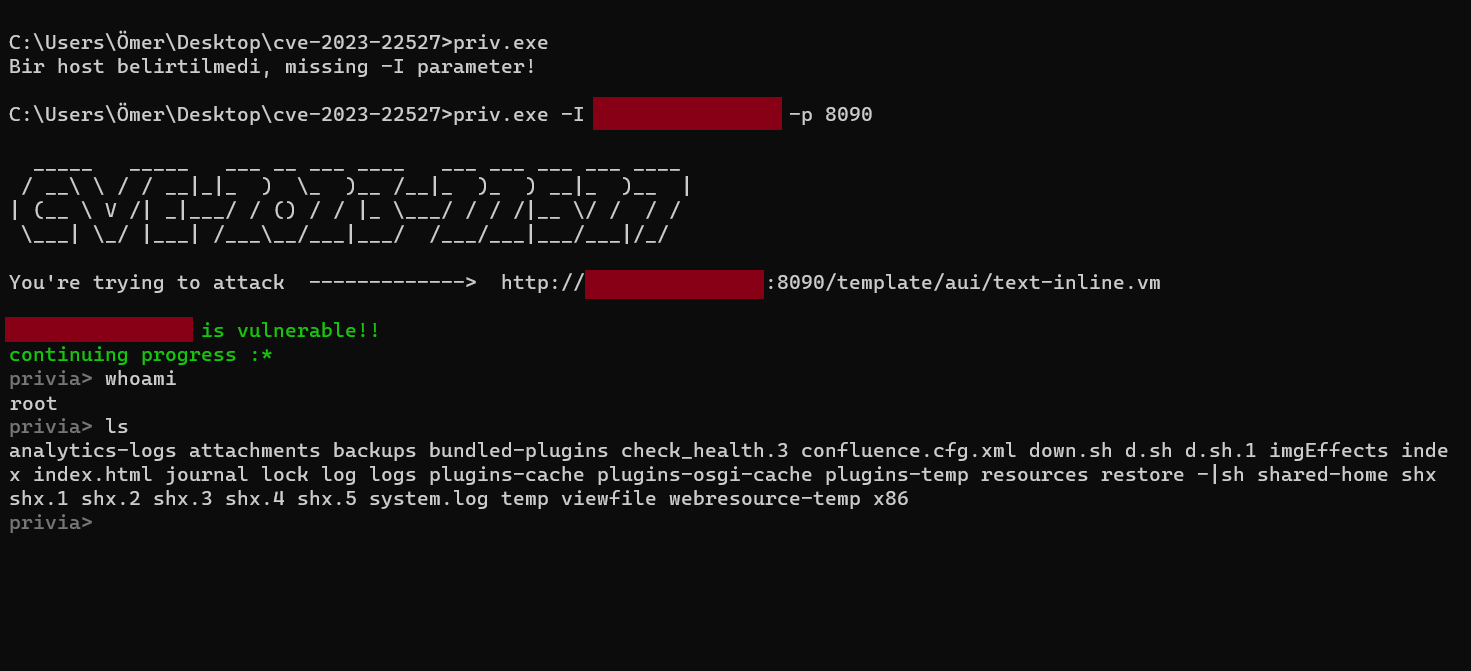 privia-security/cve-2023-22527
CVE-2023-22527
 h3x0v3rl0rd/cve-2017-7269
CVE-2017-7269를 대상으로 하는 IIS 6.0 WebDAV 원격 코드 실행 취약점 익스플로잇입니다. 레거시 Windows 서버에서 버퍼 오버플로우 익스플로잇을 가능하게 하여 침투 테스트 및 레드 팀 운영에 사용됩니다.
 synacktiv/cve-2025-59712_cve-2025-59713
CVE-2025-59712 및 CVE-2025-59713에 대한 Snipe-IT PoC 익스플로잇
 george1-adel/cve-2026-41940_exploit
Python용 CVE-2026-41940 익스플로잇으로, cPanel/WHM cpsrvd의 치명적인 CRLF 인젝션 취약점을 악용하여 인증 및 2FA를 우회하고, 4단계 HTTP 공격 체인을 통해 루트 수준의 접근 권한을 획득합니다.









