
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 brucedevices/firmware
포식자 ESP32 펌웨어
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 blackarch/blackarch
ArchLinux 기반의 침투 테스터와 보안 연구원을 위한 배포판입니다.
 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 theqmaks/phantom-frida
소스에서 안티 탐지 Frida 서버를 빌드하세요. 16가지 탐지 벡터를 다루는 약 90개의 패치, 무작위 이름으로 매주 자동 빌드.
 drk1wi/modlishka
Modlishka. 리버스 프록시.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
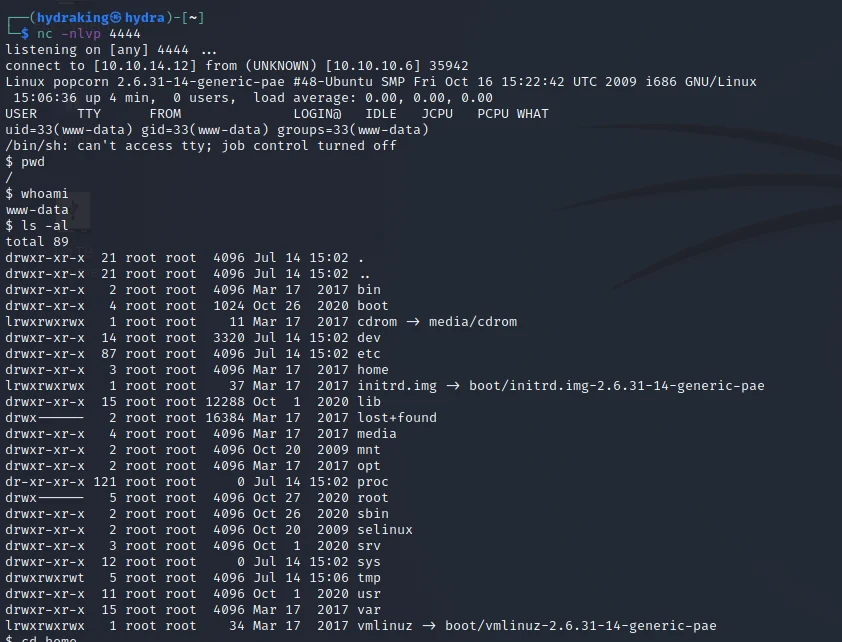 h3x0v3rl0rd/php_reverse_shell
대상 시스템에서 원격 명령 실행을 설정하기 위한 간단한 PHP 리버스 셸 스크립트입니다. 침투 테스트 및 보안 평가에 이상적입니다.
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥
 snailsploit/claude-red
웹, AD, 무선, 클라우드 및 익스플로잇 개발 전반에 걸쳐 Claude에게 전문 레드팀 방법론을 주입하는 78개의 공격적 보안 SKILL.md 모듈로 구성된 큐레이션 라이브러리입니다.
 gmh5225/cheat-engine-undetectable
Academic Research Edition - T1: 사용자 모드 회피(난독화 + 시스템 콜 게이트웨이), T2: BYOVD 커널 브리지, T3: DMA 하드웨어(향후 작업).
 hackinglz/ip-obfuscation
DWORD, 8진수, 16진수, IPv6 매핑, 가짜 도메인 @ 트릭을 사용하여 난독화된 IP 주소와 URL을 생성합니다. 침투 테스트, 피싱 인식 교육, URL 필터 테스트에 활용됩니다.
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 s1n6h/pentest-harness
권한이 부여된 모의 침투 테스트, 버그 바운티, 보안 랩, CTF를 위한 자체 호스팅 AI 에이전트 하네스. 플러그인 기반, 로컬 세션을 지원하는 다중 제공자 LLM 지원.
 jingmatrix/pixel-ksu-root
Pixel 기기에서 루트 권한을 얻는 데 도움이 되는 CVE 연구 및 익스플로잇
 microsoft/pyrit
생성형 AI 시스템 레드팀을 위한 오픈소스 프레임워크: 공격 프롬프트 자동화, 모델 응답 점수화, 보안 및 안전 위험을 식별하기 위한 동작 감사.






