#1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 h4wkst3r/adokit
모듈형 공격 툴킷으로, 도난된 쿠키나 PAT를 사용하여 Azure DevOps REST API를 악용해 정찰, 권한 상승 및 지속성을 확보합니다.
 checkpointsw/vectoredoverloading
하드웨어 중단점 및 벡터 예외 처리를 사용하여 DLL 로딩을 조작하고 임의의 페이로드를 실행하는 로컬 PE 인젝션 기술로, KidKadi 악성코드에서 관찰되었습니다.
 cobbr/elite
Elite는 Covenant 프로젝트의 클라이언트 측 구성 요소입니다. Covenant는 .NET의 공격 표면을 강조하고, 공격적인 .NET 트레이드크래프트 사용을 더 쉽게 만들고, 레드 팀을 위한 협업 명령 및 제어 플랫폼 역할을 하는 .NET 명령 및 제어…
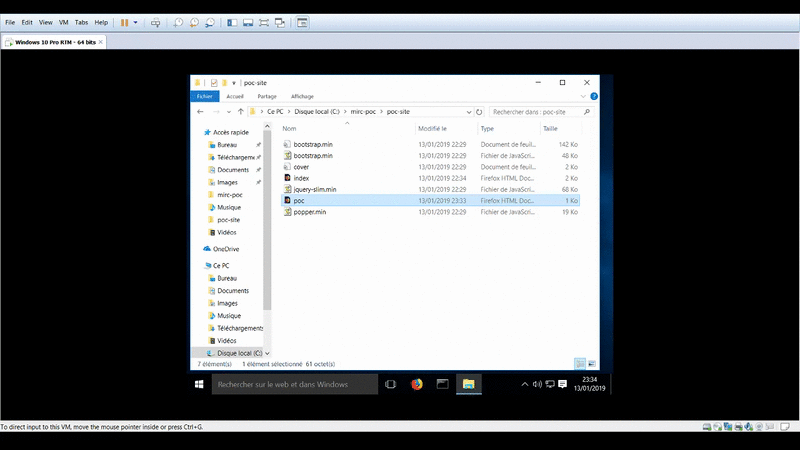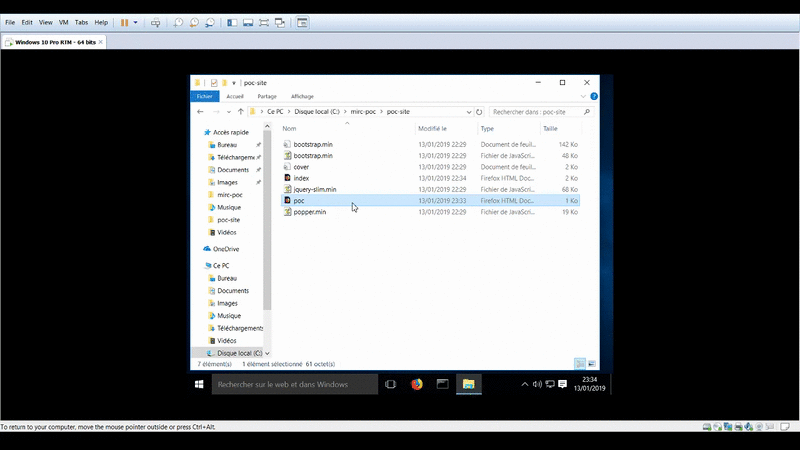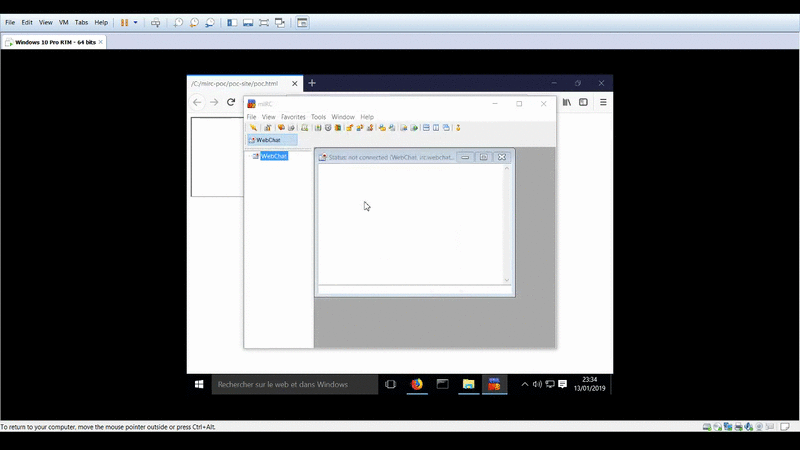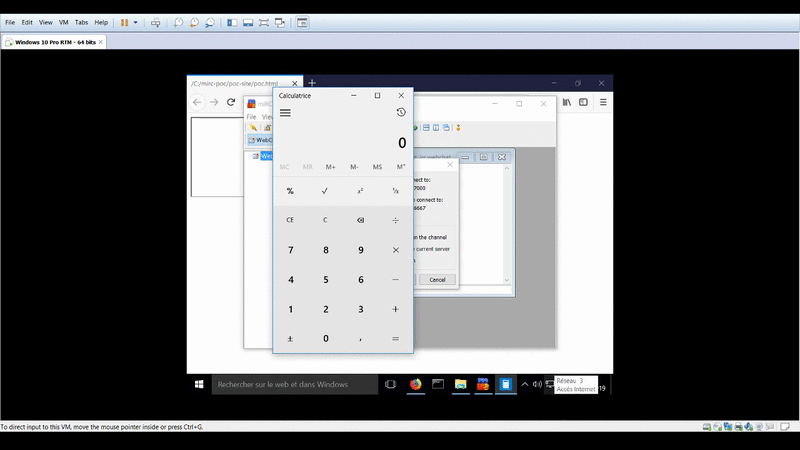 proofofcalc/cve-2019-6453-poc
CVE-2019-6453용 계산기 증명
 yuriisanin/cve-2022-25262
PoC + 취약점 세부 정보: CVE-2022-25262 / JetBrains Hub 단일 클릭 SAML 응답 탈취
 aancw/cve-2022-1388-rs
Rust로 작성된 CVE-2022-1388 F5 BIG-IP iControl REST 인증 우회 RCE
 ivancabrera02/hashsiphon
HTTP 인증 프록시를 통해 현재 사용자의 NetNTLMv2 해시를 추출하며, 직접적인 SSPI 호출을 피합니다. v2는 인증을 BITS 서비스에 위임하여 프로세스 귀속을 끊습니다.
 strategic-automation/violin
Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.
 mandiant/commando-vm
침투 테스트 및 레드 팀 운영을 위한 공격적 보안 도구가 사전 패키징된 사용자 정의 가능한 Windows 기반 가상 머신 배포판.
 i-am-shodan/usbarmyknife
USB Army Knife – 침투 테스터와 레드 팀을 위한 궁극의 근접 접근 도구
 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
 blacksnufkin/byovd
BYOVD 연구 사용 사례: 취약한 드라이버 탐지 및 리버스 엔지니어링 방법론을 다룹니다. (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501)
 chokepoint/azazel
Azazel은 Jynx 루트킷의 원래 LD_PRELOAD 기법을 기반으로 한 사용자 영역 루트킷입니다. 더 강력하고 추가 기능이 있으며, 안티 디버깅 및 안티 탐지에 중점을 둡니다.
 evilsocket/jscythe
node.js 인스펙터 메커니즘을 악용하여 모든 node.js/electron/v8 기반 프로세스가 임의의 자바스크립트 코드를 실행하도록 강제합니다.
 praetorian-inc/brutus
Go로 작성된 빠르고 의존성 없는 자격 증명 테스트 도구입니다. SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB 및 20개 이상의 프로토콜을 무차별 대입합니다. 기본 nerva/naabu 파이프라인 통합을 갖춘 Hydra 대체 도구입니다.
 raw-packet/raw-packet
Raw-packet Project
 praetorian-inc/adfsrelay
ADFS를 대상으로 하는 NTLM 재전송 공격 연구를 위해 개발된 개념 증명 유틸리티