
 #1

 rsmudge/malleable-c2-profiles
Malleable C2는 Beacon 통신의 지표를 재정의하기 위한 도메인 특화 언어입니다. 이 저장소는 사용할 수 있는 Malleable C2 프로파일 모음입니다. 이 프로파일들은 Cobalt Strike 3.x에서 작동합니다.

 aploium/shootback
역방향 TCP 터널을 통해 NAT나 방화벽 뒤에 있는 대상에 접근할 수 있습니다.
 alteredsecurity/365-stealer
Azure/O365 테넌트에 대한 Illicit Consent Grant 공격을 자동화하여 리프레시 토큰을 탈취하고, 이메일/OneDrive 데이터를 유출하며, CLI 및 웹 관리 포털을 통해 악성 Outlook 규칙을 생성합니다.
 saumyajeetdas/godgenesis
Python3 기반 C2 서버로, 레드 팀원의 삶을 조금 더 편리하게 만들어 줍니다. 페이로드는 알려진 모든 안티바이러스 및 엔드포인트를 우회할 수 있습니다.
 wh0amitz/krbuacbypass
Kerberos 티켓을 악용하여 Windows UAC를 우회하고, tgtdeleg 트릭과 SCM 액세스를 활용하여 서비스 티켓에 가짜 MachineID를 주입함으로써 SYSTEM 권한을 획득합니다.
 ahhh/reverse_dns_shell
DNS를 C2 채널로 사용하는 파이썬 리버스 쉘
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - 손상된 Windows 장치를 Outlook 사서함에서 원격으로 제어합니다. 북한 APT InkySquid / ScarCruft / APT37을 위한 위협 에뮬레이션 도구. TTP: C2 작전에…
 machine1337/gmailc2
완전히 탐지 불가능한 C2 서버: Google SMTP를 통해 통신하여 안티바이러스 보호 및 네트워크 트래픽 제한을 우회합니다.
 synacktiv/gpoparser
gpoParser는 Active Directory 환경에서 GPO(그룹 정책 개체)를 통해 적용된 구성을 추출하고 분석하도록 설계된 도구입니다.

 netero1010/rdphijack-bof
WinStationConnect API를 사용하여 로컬/원격 RDP 세션 하이재킹을 수행하는 Cobalt Strike Beacon Object File (BOF).
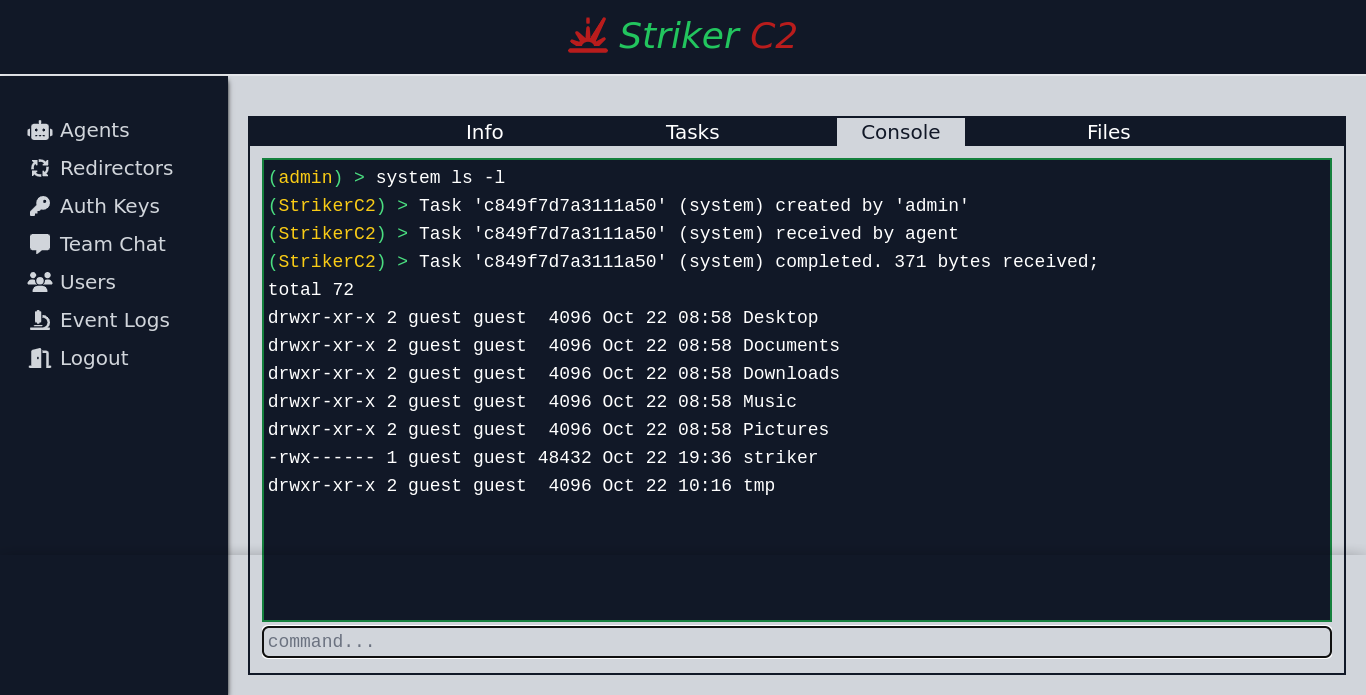 4g3nt47/striker
네이티브 C 및 Python 에이전트, HTTP(S) 채널, 비동기 작업, 그리고 레드팀 운영을 위한 반응형 웹 UI를 갖춘 다중 운영자 C2 프레임워크.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 byt3bl33d3r/pymalleablec2
Cobalt Strike Malleable C2 프로필을 위한 Python 인터프리터입니다. 이를 프로그래밍 방식으로 구문 분석, 빌드 및 수정할 수 있습니다.
 nccgroup/steppingstones
Cobalt Strike 및 BloodHound 통합을 갖춘 웹 기반 레드팀 활동 로깅, 리포팅 및 상황 인식 도구
 t3l3machus/pentest-pivoting
침투 테스트 / CTF 챌린지를 위한 네트워크 피벗팅의 간결한 가이드









