
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천
 paradoxis/dnsrpc-bof
Beacon Object File(BOF) 구현으로, MS-DNSP를 사용하여 ServerLevelPluginDll 엣지를 악용함으로써 ADIDNS 서버에서 원격 코드 실행을 얻는 데 사용되는 dnscmd.exe 기능을 구현합니다.
 percivalll/dirty-frag-kubernetes-poc
Proof-of-concept로, 공유 이미지 레이어와 권한 있는 DaemonSet을 통해 Dirty Frag(CVE-2026-43284) 커널 페이지 캐시 손상을 악용하여 Amazon EKS에서 컨테이너 탈출을 시연합니다.
 elder-plinius/t3mp3st
자율적 레드 팀 플랫폼; 다중 에이전트 공격 보안 메타 하네스
 rosesecurity/red-teaming-ttps
레드 팀원과 방어자 모두에게 유용한 기술, 전술, 절차!
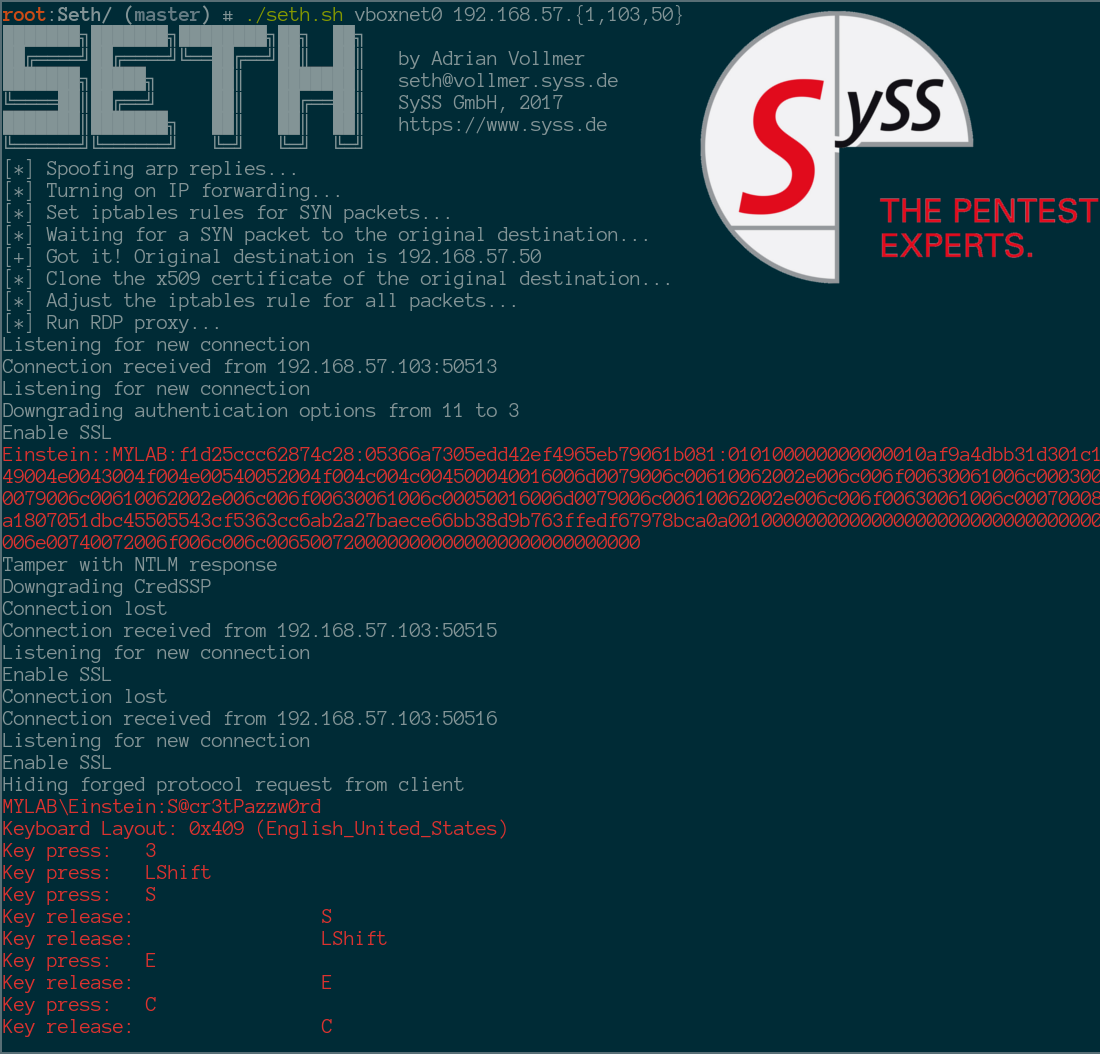 syss-research/seth
MitM 공격을 수행하고 RDP 연결에서 평문 자격 증명을 추출합니다.
 trycatchhcf/dumpsterfire
"보안 사고를 박스에 담다!" 모듈식, 메뉴 기반, 크로스 플랫폼 도구로, 맞춤형 시간 지연 분산 보안 이벤트를 구축합니다. 블루팀과 레드팀 훈련 및 센서/알림 매핑을 위한 맞춤형 이벤트 체인을 쉽게 생성할 수 있습니다. 레드팀은 작전을 지원하고 확장하기 위해 유인…
 v4bel/januscape
KVM/x86 게스트-호스트 탈출 익스플로잇 (CVE-2026-53359) - 섀도우 MMU 에뮬레이션의 use-after-free 취약점을 이용합니다. 호스트 커널 패닉 유발 및 Intel/AMD 아키텍처에서의 완전한 탈출을 위한 PoC 포함.
 dviros/credsleaker
Credsleaker는 공격자가 Windows Security를 이용해 매우 설득력 있는 자격 증명 프롬프트를 만들고, 이를 DC에 대해 검증한 다음 HTTP 요청을 통해 유출할 수 있게 해줍니다.

 here_forawhile/terminalphone
Tor 히든 서비스를 통한 암호화된 푸시투톡 음성 및 텍스트 통신, 종단간 암호화, 구성 가능한 암호화 방식, 그룹 통화를 위한 중계 모드, 그리고 포렌식 방지 데이터 파괴 기능.
 sailay1996/cdpsvclpe
Windows 로컬 권한 상승 - CdpSvc 서비스 경유 (쓰기 가능한 SYSTEM 경로 DLL 하이재킹)
 grines/scour
모듈 기반 AWS 익스플로잇 프레임워크로, 레드팀 테스트와 블루팀 분석을 위해 설계되었습니다. AWS 컨트롤 플레인에서 공격 패턴을 에뮬레이션하며, 탐지 개발을 위해 고유한 UA 추적을 제공합니다.
 youssefnoob003/sindrikit
작전적으로 신뢰할 수 있는 공격 능력을 구축하기 위한 기초 C 라이브러리
 professionallyevil/c4
Cyberdelia, 커맨드 앤 컨트롤(C2) 프레임워크 모음
 selectstar-ai/finred-paper
금융 도메인 특화 레드팀 벤치마크 평가 루브릭
 kkent030315/evil-mhyprot-cli
Mhyprot2.sys 취약 드라이버에 대한 PoC로, 권한이 없는 사용자 프로세스를 통해 커널/사용자 메모리 읽기/쓰기를 허용합니다.
 ne0nd0g/merlin
Merlin은 golang으로 작성된 크로스 플랫폼 포스트 익스플로잇 HTTP/2 Command & Control 서버 및 에이전트입니다.
 aydinnyunus/keylogger
대상 컴퓨터로부터 키보드, 마우스, 스크린샷, 마이크 입력을 가져와서 이메일로 보냅니다.
 reajason/memshellparty
Java 웹 미들웨어에 특화된 메모리 웜 빠른 생성 도구로, 보안 연구원과 레드팀 구성원의 작업 흐름을 간소화하고 공격 및 방어 효율성을 높이는 데 중점을 둡니다.








