
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 ull0a/msrmapper
Windows x64용 수동 커널 드라이버 매퍼로, Lenovo의 LnvMSRIO.sys에 있는 CVE-2025-8061을 악용하여 BYOVD 공격을 수행하고 PE64 드라이버를 링 0에 매핑합니다.
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.
 virtualsamuraii/flyphish
피싱 인프라를 즉시 배포하세요.
 noahoksuz/osripper
AV 우회 크로스 플랫폼 백도어 및 크립터 프레임워크, 통합 경량 웹UI 포함
 praetorian-inc/wasmforge
WasmForge — Go 및 C# 프로그램을 단일 바이너리, WASM 샌드박스 네이티브 실행 파일로 컴파일하며 다형성 출력을 지원합니다.
 n3rada/mssqland
Microsoft SQL Server(MS SQL / MSSQL)를 대상으로 하는 C# 포스트 익스플로잇 및 익스플로잇 도구로, 모든 깊이의 연결된 서버 체인을 순회하며 각 홉마다 연쇄 로그인 가장을 수행합니다.

 yukibtc/redknife
공격적 보안을 위한 스위스 아미 나이프.
 thewover/donut
x86, x64, 또는 AMD64+x86 포지션 독립적 셸코드를 생성하여, 메모리에서 .NET 어셈블리, PE 파일 및 기타 Windows 페이로드를 로드하고 매개변수와 함께 실행합니다.
 nextronsystems/aptsimulator
시스템이 APT 공격의 피해를 입은 것처럼 보이게 하는 도구 모음
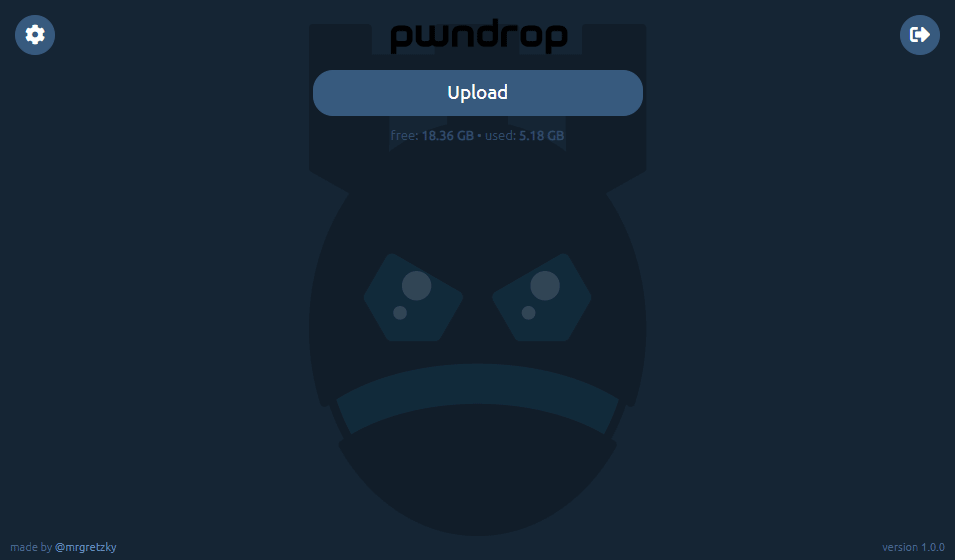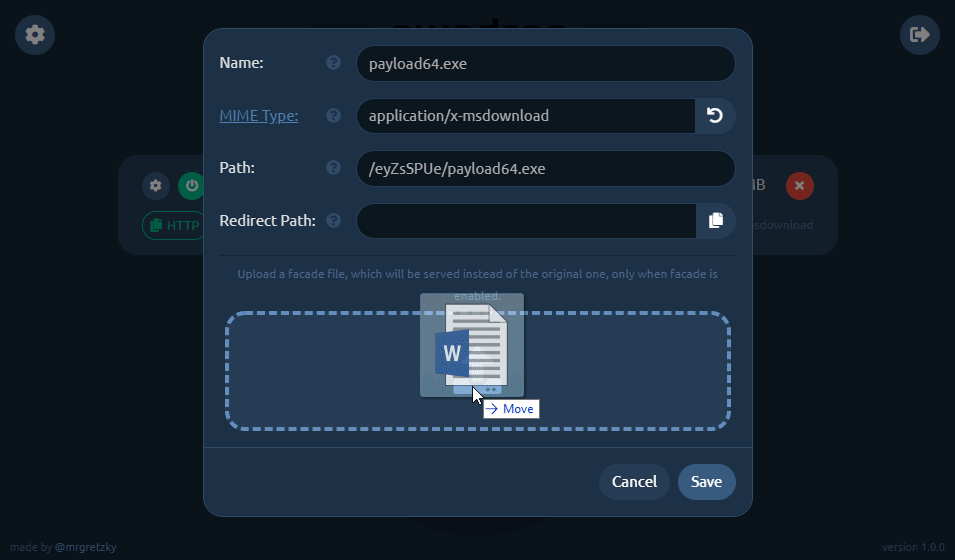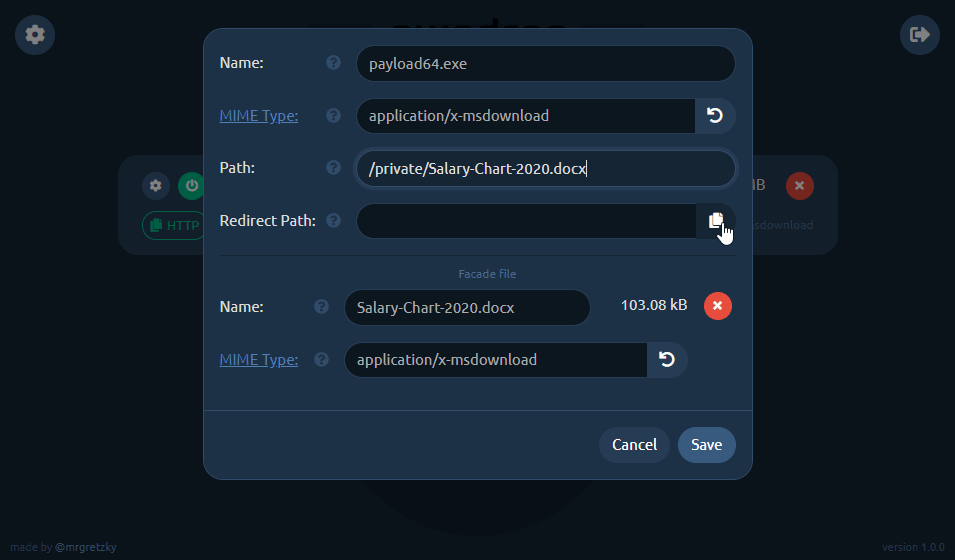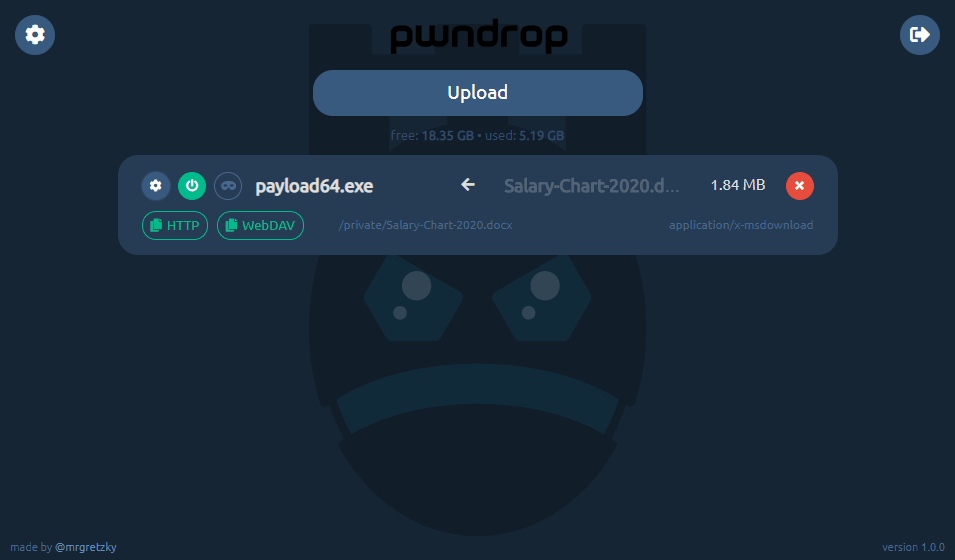 kgretzky/pwndrop
레드 팀을 위한 자체 배포 가능한 파일 호스팅 서비스로, HTTP 및 WebDAV를 통해 페이로드를 쉽게 업로드하고 공유할 수 있습니다.
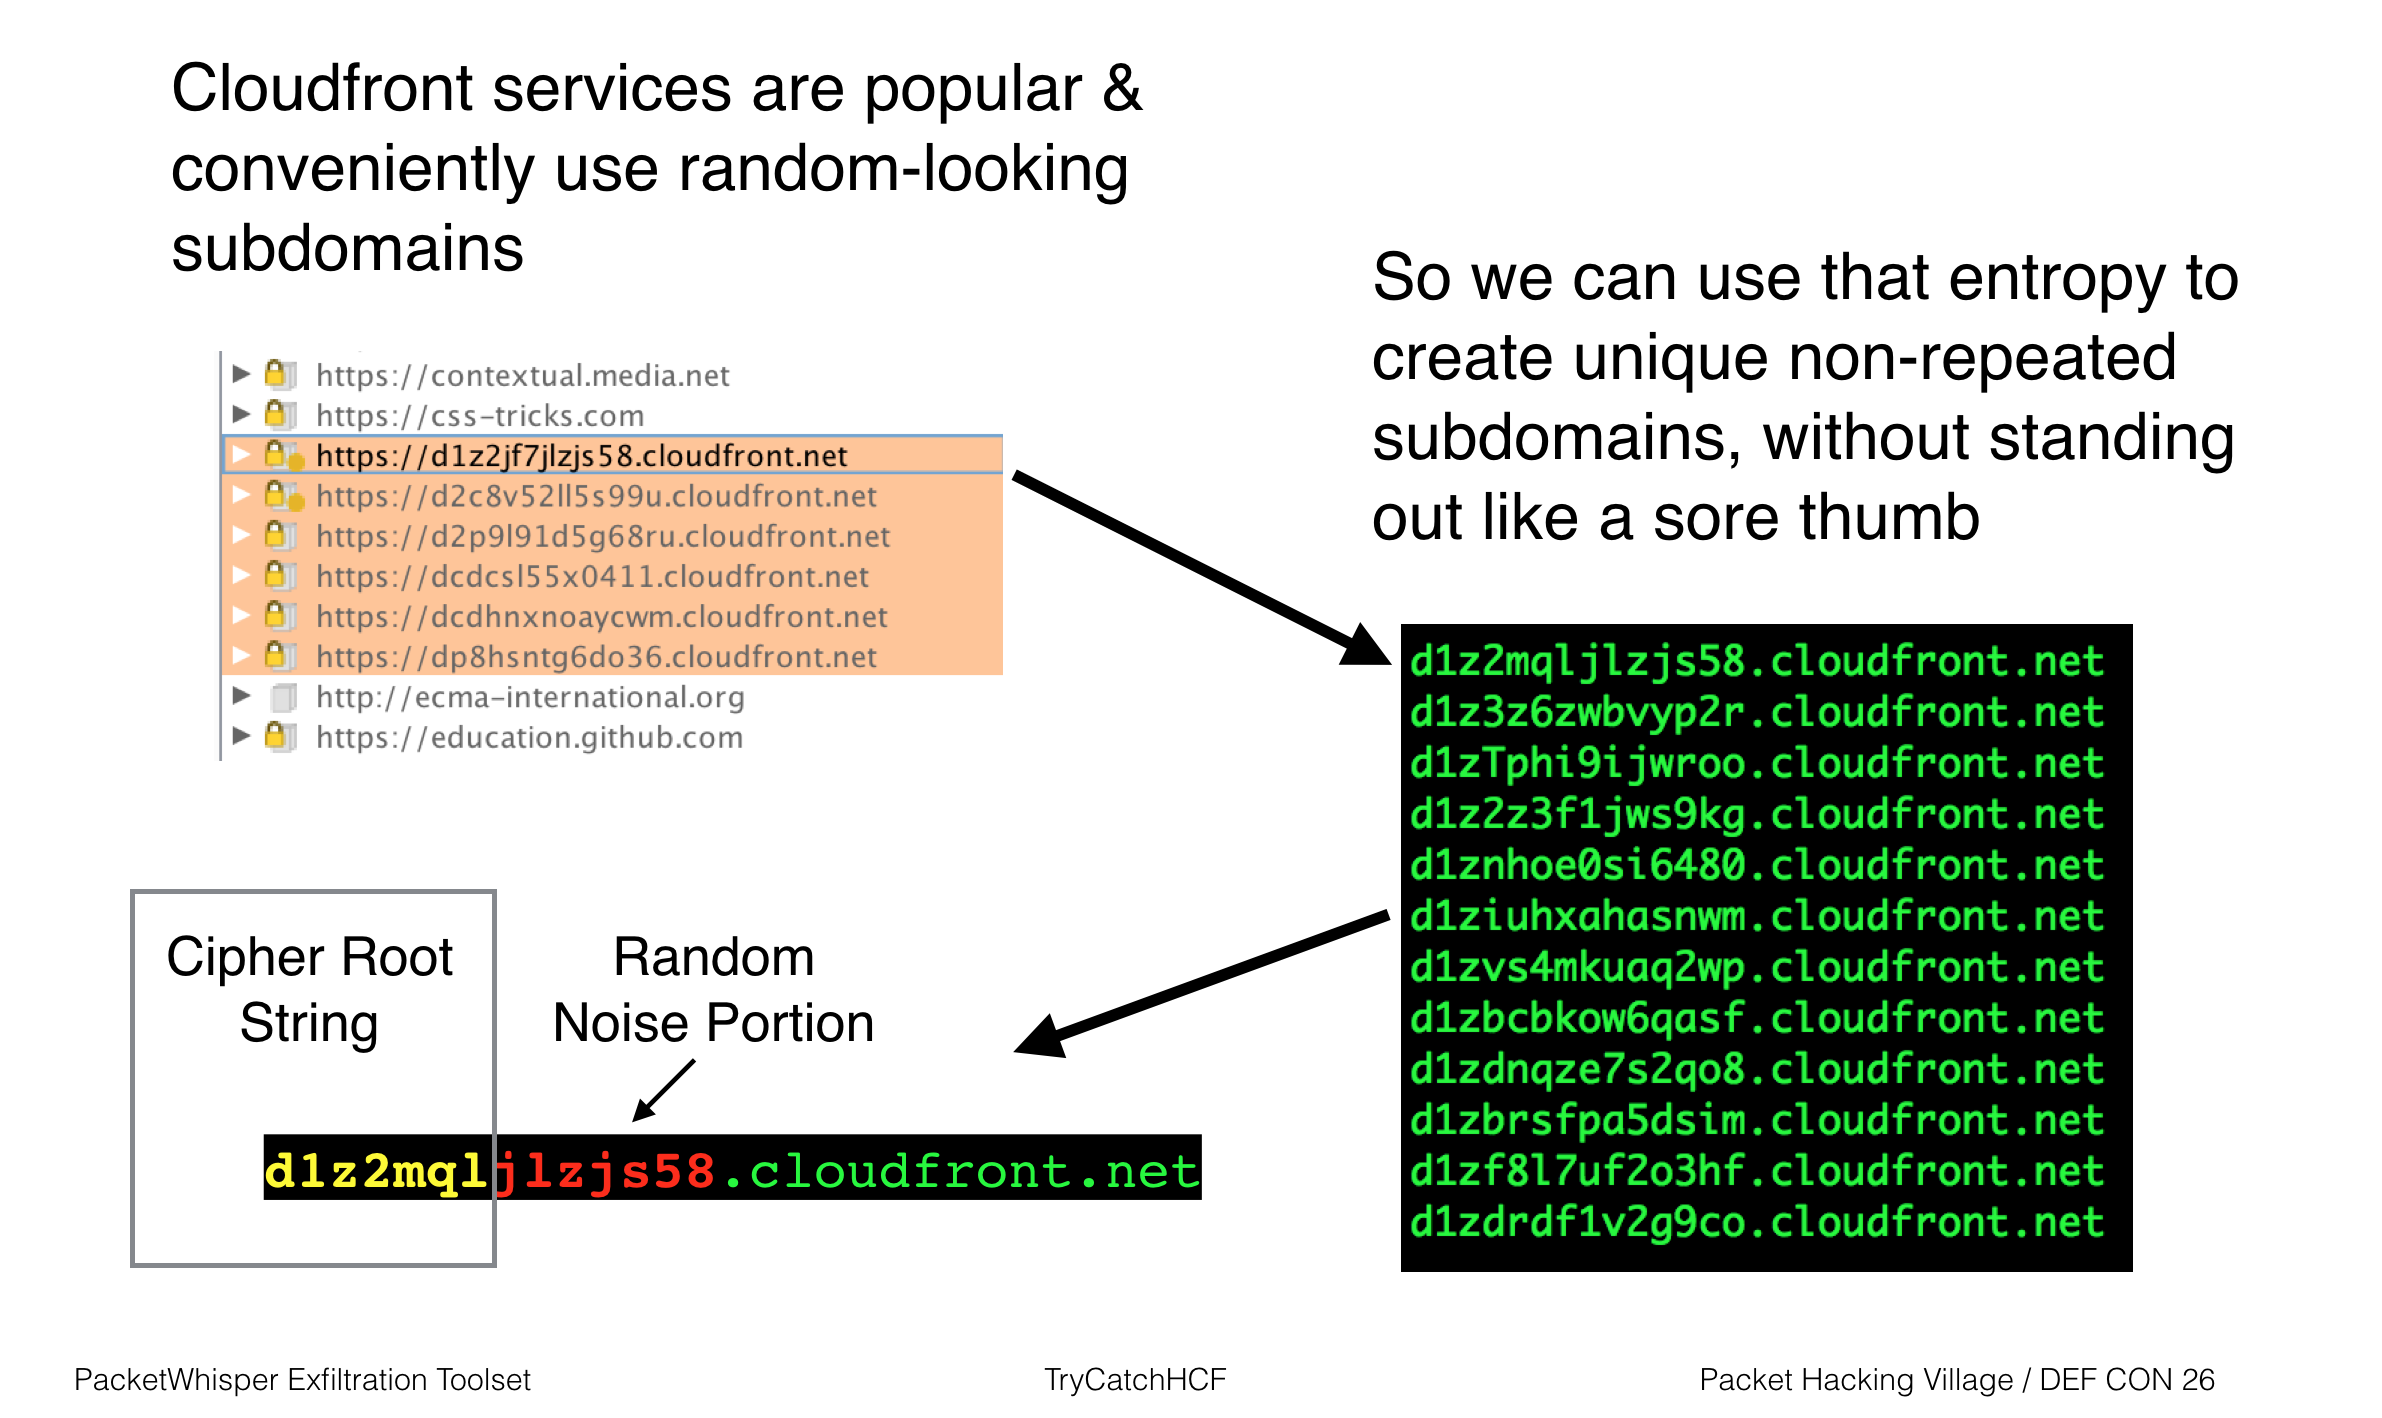 trycatchhcf/packetwhisper
PacketWhisper: DNS 쿼리와 텍스트 기반 스테가노그래피를 사용하여 데이터를 은밀히 유출하고 귀속을 회피합니다. 일반적인 DNS 유출 방법과 관련된 문제를 피하세요. 통신 장치가 서로 또는 공통 엔드포인트에 직접 연결되지 않고 시스템 간에 데이터를…
 mr-in4inci3le/sliver-gui
Wails로 구축된 Sliver C2용 데스크톱 운영자 콘솔입니다. 프록시나 프로토콜 재구현 없이 gRPC 서비스와 직접 인터페이스하여 Sliver용 네이티브 경량 GUI 인터페이스를 제공합니다.
 d3ckx1/omniscan
다중 엔진 취약점 스캐너로, 내장된 Nuclei Lite, Afrog, XRay 엔진을 포함합니다. FOFA/Shodan을 통한 자산 탐색, OOB 상호작용 탐지, Python 플러그인 시스템, 레드 팀 작전을 위한 실시간 결과 관리 기능을 제공합니다.
 edu0x01/hack-tools
여러 침투 테스트 도구를 통합한 프로젝트
 gsoffmarket/malvinci
이 간단하지만 강력한 스크립트는 방화벽을 끄고, HTTP 서버를 시작하고, ngrok을 통해 포트를 포워딩하고, 텔레그램 봇을 통해 서버의 URL을 전송하는 새로운 유형의 악성코드를 소개합니다.
 sysdream/ligolo
리버스 터널링, 침투 테스터를 위해 침투 테스터가 만든 간편한 도구 https://sysdream.com/
 qwqdanchun/dcrat
C#으로 작성된 간단한 원격 도구.
 nirvanaon/spotifyc2
Windows 기반 C2 연구 도구로, Spotify 재생 목록을 명령 채널로 사용하고 Telegram을 통해 출력을 전달하여 Spotify Web API를 필요로 하지 않는 클라우드 지원 명령 통신을 보여줍니다.








