
 #1
 daffainfo/allaboutbugbounty
버그 바운티에 관한 모든 것 (바이패스, 페이로드 등)
 pennyw0rth/netexec
자동화된 네트워크 인증 테스트, 자격 증명 수집 및 Windows/AD 환경에서의 측면 이동을 위한 모듈식 프로토콜 지원을 갖춘 사후 침투 프레임워크
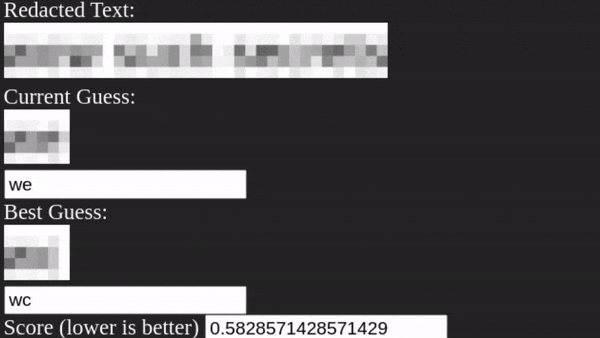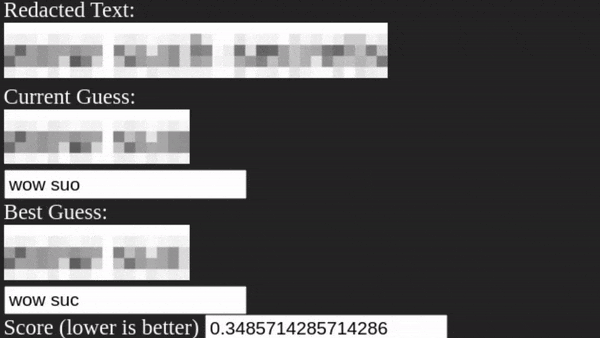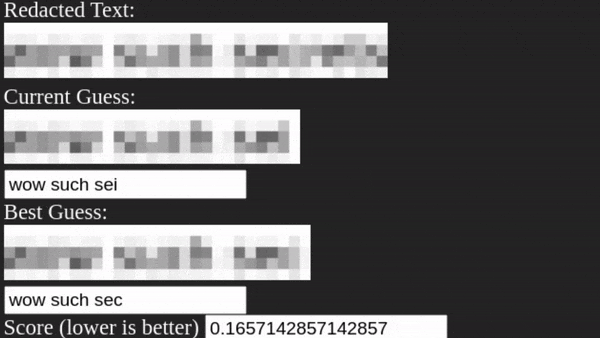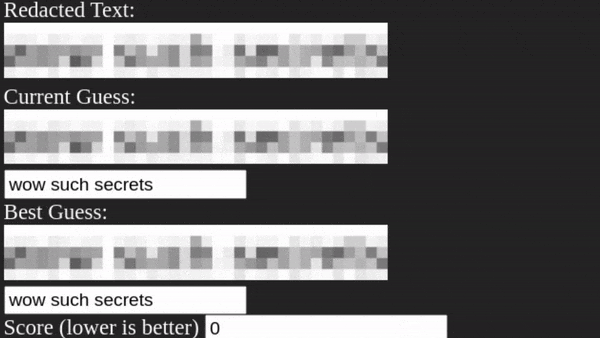 bishopfox/unredacter
절대, 절대, 절대로 픽셀화를 말소(레드랙션) 기법으로 사용하지 마세요.

 kingofbugbounty/kingofbugbountytips
우리의 주요 목표는 유명한 버그헌터들의 팁을 공유하는 것입니다. 정찰 방법론을 사용하여 이미 악용 가능한 하위 도메인, API 및 토큰을 찾아서 보고할 수 있습니다. Onelinetips에 영향을 주고 명령어를 설명하여 새로운 헌터들이 더 잘 이해할 수 있도록 하고자…
 autorecon/autorecon
침투 테스트 및 CTF 환경을 위한 서비스 열거, 포트 스캐닝, 정보 수집을 자동화하는 멀티스레드 네트워크 정찰 도구입니다.
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 alessandroz/lazagne
브라우저, 이메일 클라이언트, 데이터베이스, 시스템 메커니즘 및 네트워크 서비스에서 저장된 비밀번호를 추출하여 보안 감사 및 사후 침투에 사용하는 크로스 플랫폼 자격 증명 복구 도구입니다.
 shmilylty/oneforall
멀티 소스 서브도메인 열거 도구로, 50개 이상의 수집 모듈, DNS 무차별 대입, 패시브 DNS 분석, 인증서 투명성, 검색 엔진 스크래핑, 서브도메인 인수 탐지 기능을 제공하여 정찰 작업을 수행합니다.

 samratashok/nishang
Nishang - 레드팀, 침투 테스트 및 공격 보안을 위한 공격적 PowerShell
 efforg/rayhunter
Orbic 모바일 핫스팟에서 셀 사이트 시뮬레이터를 탐지하는 Rust 도구
 projectdiscovery/naabu
Go로 작성된 빠른 포트 스캐너로, 신뢰성과 단순성에 중점을 둡니다. 버그 바운티 및 침투 테스트에서 공격 표면 발견을 위해 다른 도구와 함께 사용하도록 설계되었습니다.
 ihebski/defaultcreds-cheat-sheet
기본 자격 증명을 한곳에 모아 블루/레드 팀원들이 기본 비밀번호를 사용하는 장치를 식별하는 데 도움을 주는 도구 🛡️
 webbreacher/whatsmyname
커뮤니티가 유지관리하는 700개 이상의 웹사이트 데이터셋으로, 사용자 이름으로 계정을 찾는 데 사용됩니다 — OSINT 및 디지털 발자국 도구를 지원합니다.
 olivierlaflamme/cheatsheet-god
# 모의 침투 테스트 참조 모음 - OSCP / PTP & PTX 치트시트
 osintbrazuca/osint-brazuca
OSINT 정보, 출처(웹사이트/포털) 및 트릭을 브라질 맥락에서 수집하기 위해 만들어진 저장소.








