
 #1
Tools for gathering information about targets and identifying attack surfaces.
Kitploit 추천

 alienwhatever/admin-scanner
이 도구는 사용자 정의 단어 목록 또는 기본 단어 목록을 사용하여 모든 웹사이트의 관리자 패널을 쉽게 찾을 수 있도록 설계되었으며, 프록시 서버를 통해 관리자 패널을 찾을 수 있도록 해줍니다.
 shabarkin/aws-enumerator
읽기 전용 AWS 서비스 열거자로, 침투 테스트 중 클라우드 정찰, 정보 덤프, 결과 분석을 위해 600개 이상의 API 호출을 제공합니다.
 andrewaeva/dga
도메인 이름 생성 알고리즘과 악성 도메인 이름 사전을 포함하는 저장소입니다. 악성 도메인을 탐지하고 분류하기 위해 머신러닝과 신경망을 적용할 가능성을 연구할 목적으로 개발되었습니다.
 alechilczenko/kimi
마이크로서비스 접근 방식으로 구축된 공격 표면 탐색 도구로, 멀티스레딩을 활용하여 빠르고 인터넷 규모의 자산 인덱싱을 수행합니다.
 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619(PHP 코어 RCE)용 비파괴 스캐너입니다. crt.sh + subfinder를 통한 서브도메인 정찰, 강력한 배너 그래빙, 버전 기반 탐지를 제공합니다.
 t4d/phishingkithunter
브랜드/조직의 파일과 이미지를 사용하는 피싱 키트를 찾습니다.

 viralmaniar/remote-desktop-caching-
이 도구는 손상된 PNG 파일 형태로 기존 RDP(mstsc) 세션 정보를 복구할 수 있게 해줍니다. 이 PNG 파일을 통해 Red Team 구성원은 LAPS 암호나 화면에 표시된 민감한 정보와 같은 중요한 정보를 추출할 수 있습니다. Blue Team 구성원은…

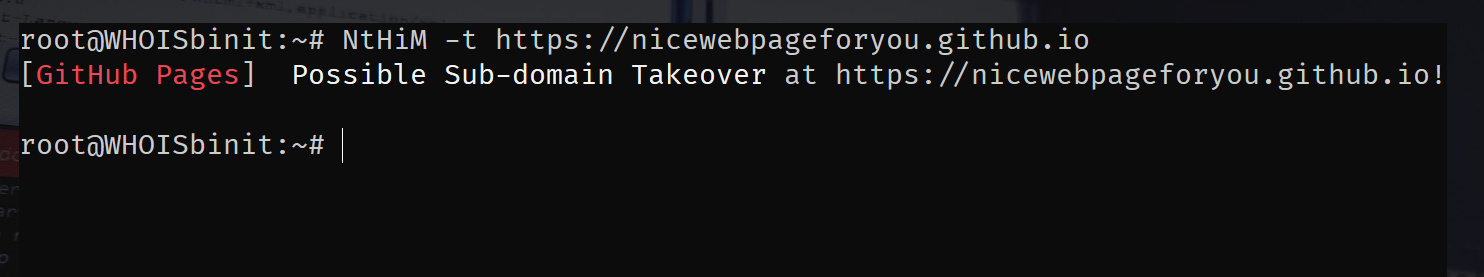 thebinitghimire/nthim
이제 호스트는 내 것이다! - 초고속 서브도메인 탈취 탐지!
 nccgroup/wmicmd
Microsoft Windows용 WMI만 사용하는 명령 셸 래퍼
 nst/spyphone
이 프로젝트는 악성 iPhone 애플리케이션이 수집할 수 있는 데이터의 종류를 보여줍니다.
 souravbaghz/radareeye
특히 주변 장치를 스캔하고 대상 장치가 범위 내에 들어오면 자체 시스템에서 주어진 명령을 실행하는 도구.
 0xinfection/logmepwn
완전 자동화되고, 신뢰할 수 있으며, 초고속인 Log4J RCE CVE-2021-44228 취약점 스캐닝 및 검증 툴킷입니다.
 trouble-1/vajra
Vajra는 대상의 Azure 및 AWS 환경에서 공격 및 열거를 위한 여러 기술을 갖춘 UI 기반 도구입니다. 더 나은 사용자 경험을 위해 Python Flask 모듈로 구축된 직관적인 웹 기반 사용자 인터페이스를 제공합니다. 이 도구의 주요 초점은 다양한 공격…
 trustedsec/ridenum
Rid_enum은 도메인 컨트롤러에 대한 무차별 대입을 위한 null 세션 RID 사이클 공격입니다.









