
 #1

 gojue/ehids-agent
eBPF 기반의 Linux 호스트 기반 침입 탐지 시스템.
 gremwell/o365enum
ActiveSync, Autodiscover v1 또는 office.com 로그인 페이지를 사용하여 Office 365에서 유효한 사용자 이름을 열거합니다.
 korben00/no-gdid
Windows GDID 장치 식별자(VPN을 통해서도 해커를 추적했던 ID)를 읽고, 이해하고, 침묵시키세요. 실제 Win11 VM에서 검증되었습니다. 솔직히 말하면: 보고를 중단시킬 뿐, 익명으로 만들어 주지는 않습니다.
 andrewmichaelsmith/bluepot
Java 기반 블루투스 허니팟으로, BlueBugging 및 BlueSnarfing 공격에서 악성코드를 캡처하여 저장하며, 모니터링 및 로그 분석을 위한 GUI를 제공합니다.
 si9int/cc.py
특정 대상의 URL을 "commoncrawl.org"의 결과를 기반으로 추출
 opendns/dataviz
OpenDNS 데이터 시각화 프레임워크
 bishopfox/dufflebag
노출된 EBS 볼륨에서 비밀 검색
 eksperience/knockoutlook
레드팀 작업을 위한 C# 도구로, Outlook COM 개체를 통해 연락처, 사서함 메타데이터를 추출하고 이메일을 검색하며, 기본 제공 Programmatic Access Security 우회 기능이 포함되어 있습니다.
 k8scout/k8scout
단일 바이너리를 손상된 Kubernetes 파드에 드롭하고 클러스터 관리자, 노드 이스케이프, 시크릿 도난, 클라우드 IAM 탈취로 이어지는 모든 현실적인 공격 경로를 즉시 매핑하세요.
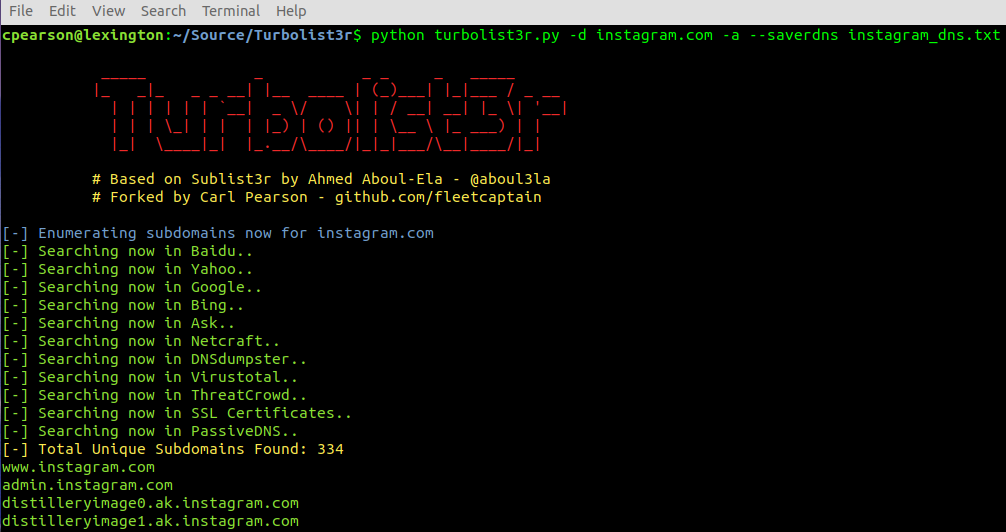 fleetcaptain/turbolist3r
서브도메인 열거 도구로, 발견된 도메인에 대한 분석 기능을 제공합니다.
 abdulr7mann/hackerenv
IP를 스캔하고, 포트와 취약점을 검색하며, 익스플로잇을 실행하고, HTML/DOCX 보고서와 함께 대화형 셸을 제공하는 자동화된 침투 테스트 도구입니다.
 justrach/kuri
AI 에이전트를 위한 브라우저 자동화, 웹 크롤링, iOS + Android 기기 제어. Zig 네이티브, 토큰 효율적인 CDP 스냅샷, HAR 기록, 네이티브 adb 와이어 프로토콜 클라이언트, 그리고 독립형 페처.
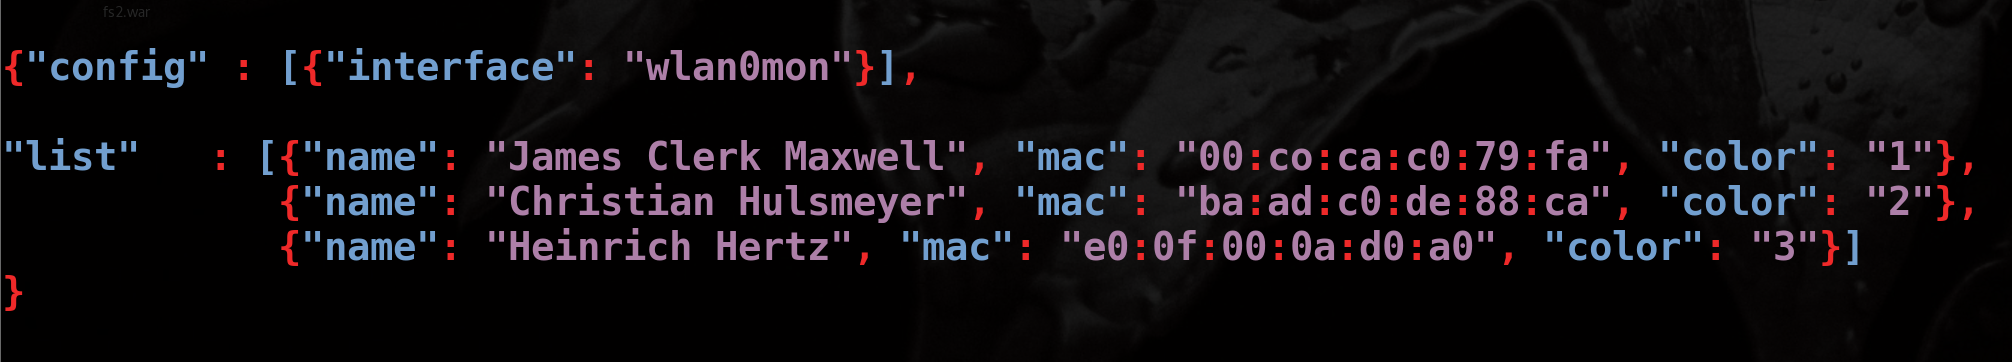 hkm/whoishere.py
WIFI 클라이언트 탐지 - 무선 프로브 요청을 수행하는 장치에 이름을 할당하여 사람을 식별합니다.
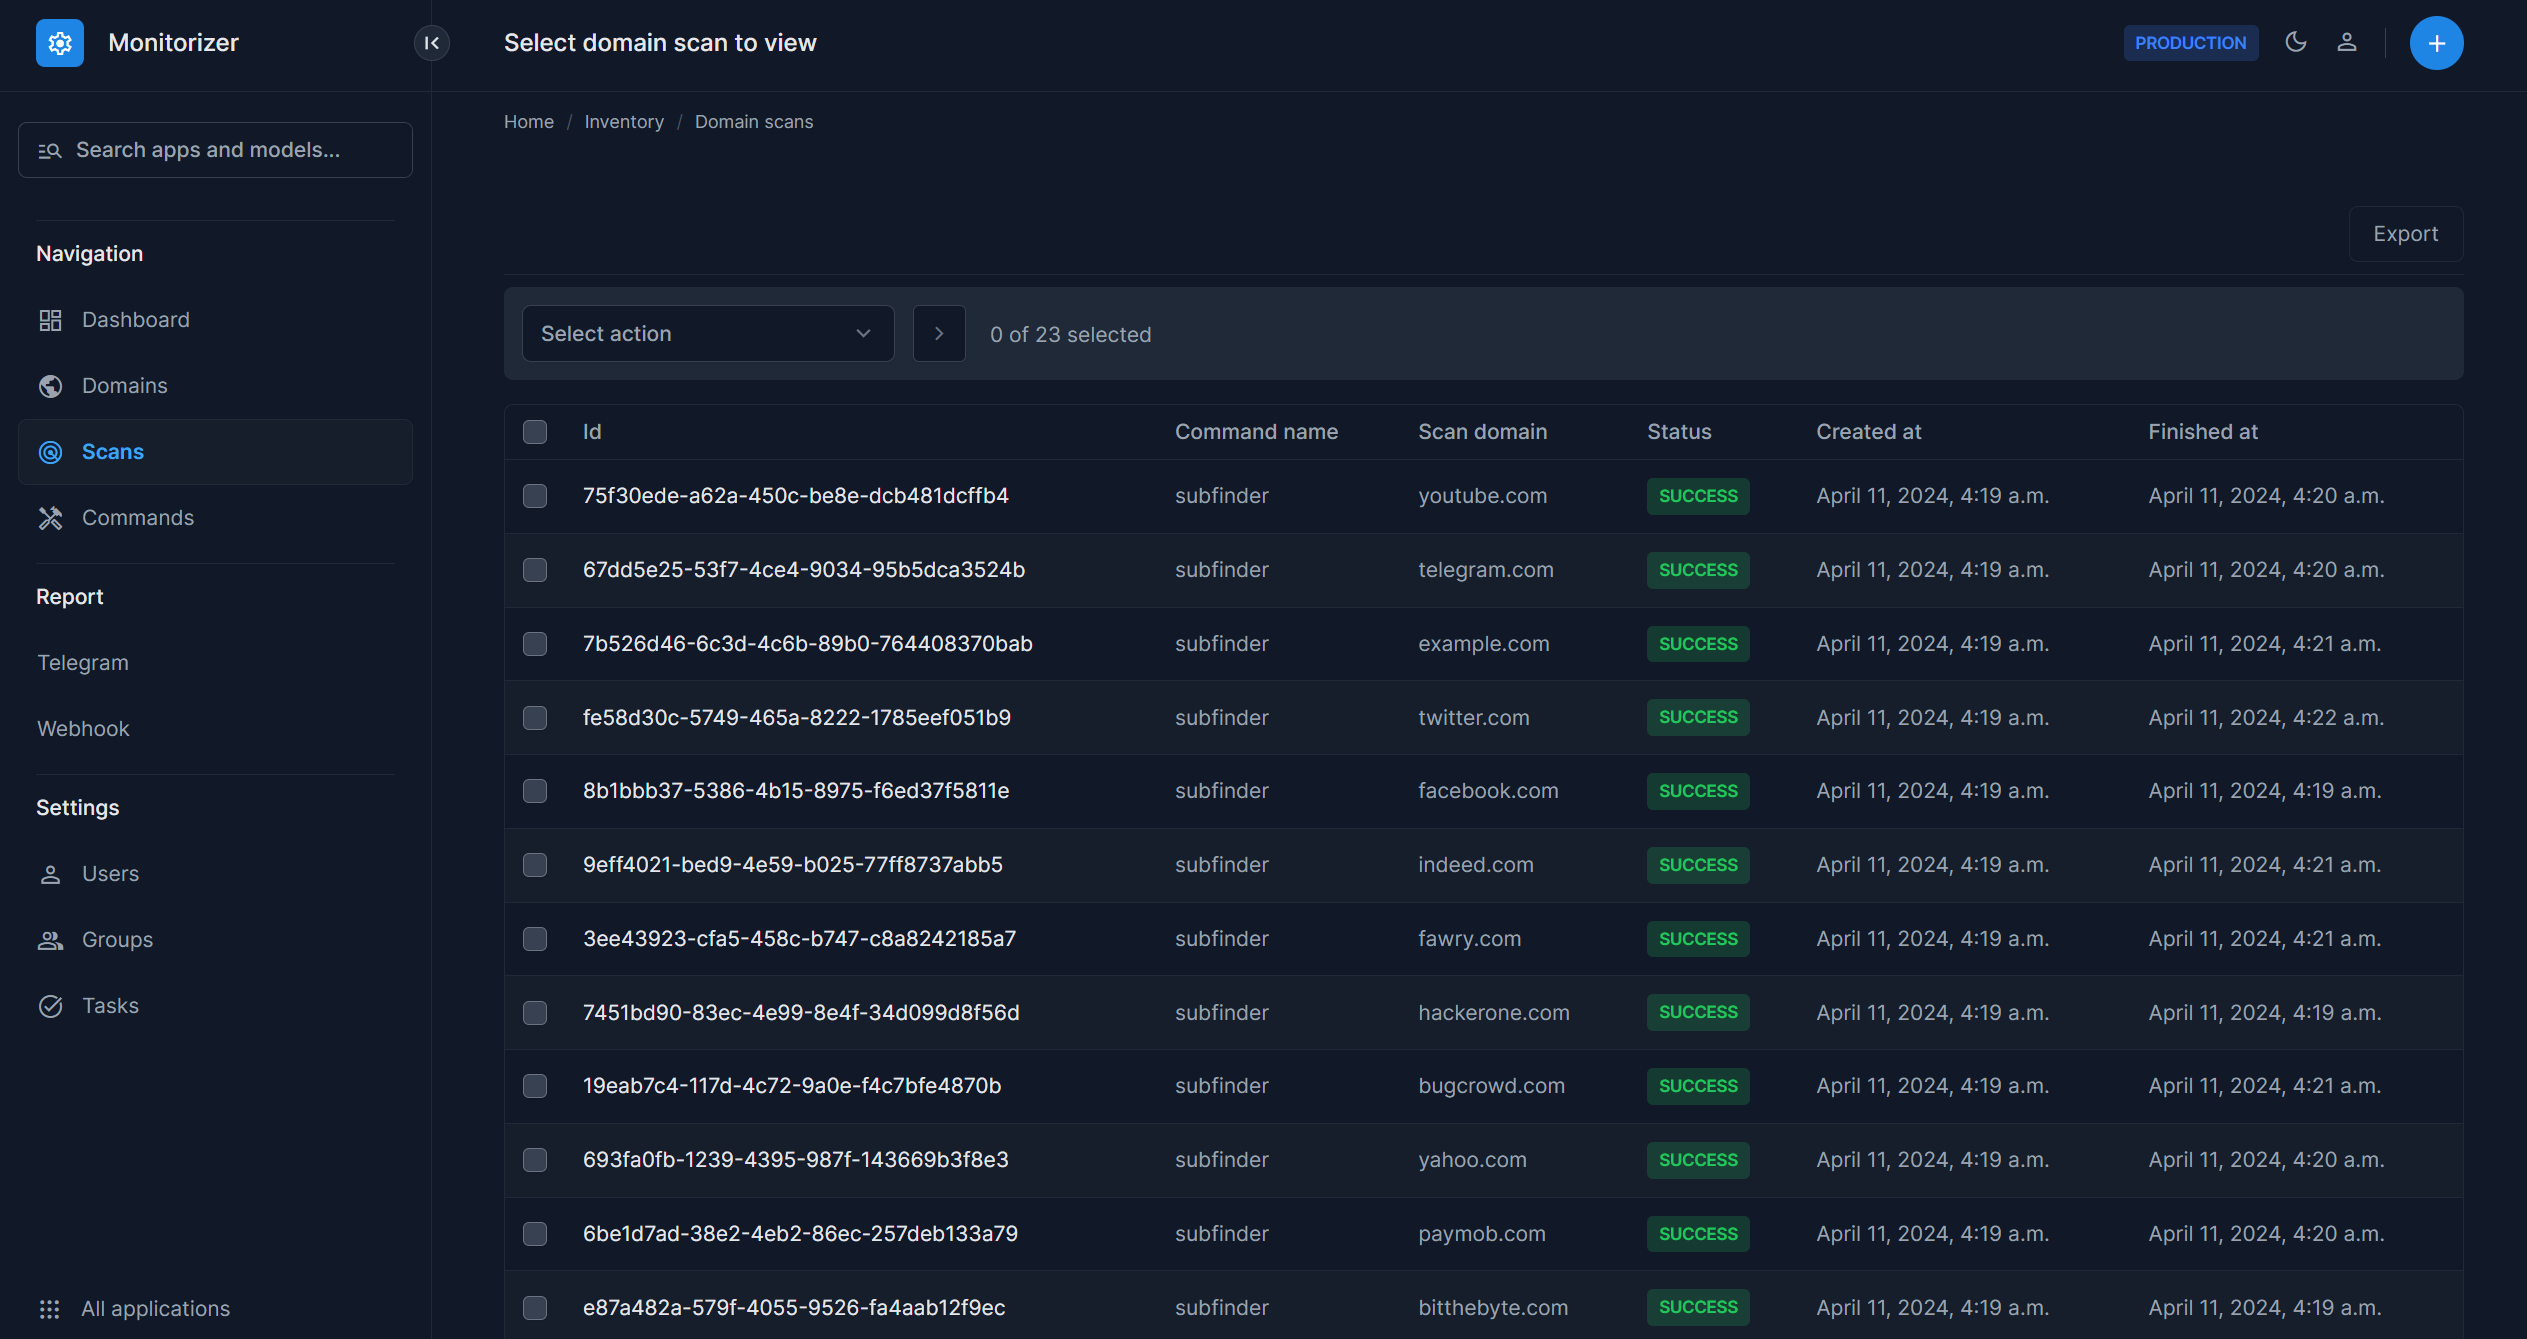 bitthebyte/monitorizer
특정 대상에서 새로 발견된 서브도메인을 감지하고 보고하는 모니터링 프레임워크로, 다양한 스캐닝 도구를 사용합니다.
 benso-io/posta
브라우저 확장 프로그램으로, 교차 문서 postMessage 취약점을 추적, 검사 및 악용할 수 있으며, 재생(replay) 및 교차 출처(cross-origin) 익스플로잇 시뮬레이션 기능을 제공합니다.









