#1


 zierax/grafana-final-scanner
공개된 모든 CVE를 한 스크립트에 모아 Grafana 테스트를 더 쉽게 만들어주는 Grafana 스캐너
 spiderlabs/scavenger
scavenger : 다중 스레드 사후 익스플로잇 스캐닝 도구로, 시스템을 샅샅이 뒤져 가장 자주 사용되는 파일과 폴더뿐만 아니라 민감한 정보를 포함한 '흥미로운' 파일을 찾습니다.
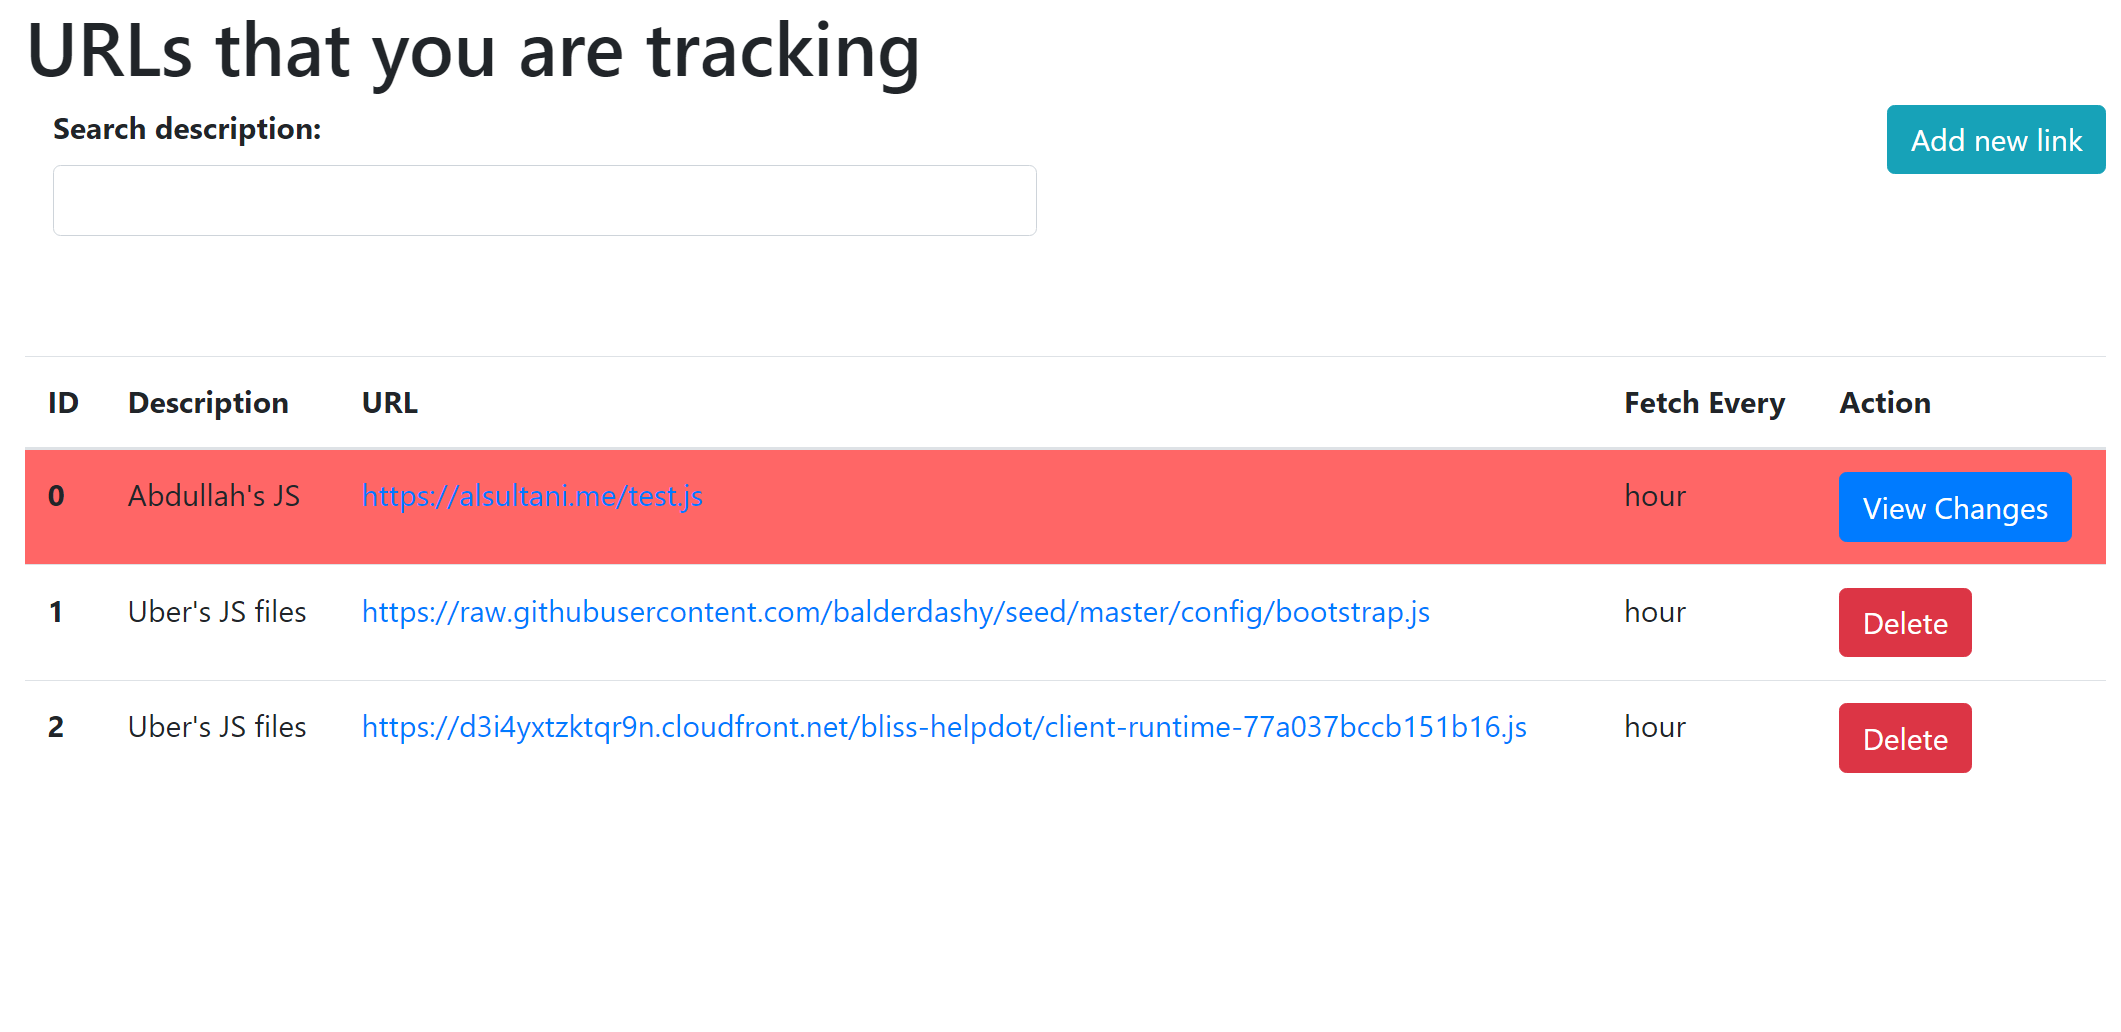 al-sultani/url-tracker
웹 페이지의 내용을 서로 다른 기간에 확인하는 변경 모니터링 앱.
 jiangsir404/poc-s
POC-T 강화 버전 POC-S는 레드-블루 대항전에서 웹 애플리케이션 취약점을 신속하게 검증하는 데 사용됩니다. 기능을 강화하고 스크립트를 분류하여 추가했으며, dnslog 등을 자체 내장합니다. 플랫폼에는 vulhub 타깃 머신 및 기타 오픈소스 프로젝트의…
 cynative/cynative
클라우드, 코드, 런타임 인프라를 조회하여 잘못된 구성, 유출된 비밀, 권한 상승 경로를 검증된 증거 기반 결과로 드러내는 읽기 전용 AI 에이전트입니다.

 y0oshi/project-deep-focus
비동기 네트워크 정찰 엔진으로 대규모 서비스 탐지 및 핑거프린팅을 수행합니다. 보안이 취약한 서비스(RTSP 카메라, VNC, FTP)를 식별하고 인증 상태 탐지 기능을 갖춘 실시간 터미널 대시보드를 제공합니다.
 arno0x/ntlmrelaytoews
Exchange Web Services를 대상으로 한 ntlm 릴레이 공격
 revoltsecurities/shodanx
ShodanX는 shodan dorks를 사용하여 대상의 정보를 수집하는 도구입니다⚡.
 hoodoer/js-tap
JavaScript beacons 및 C2로, 웹앱 서버나 데스크탑 소프트웨어에서 XSS payload 또는 post exploitation implants로 사용되어 사용자를 모니터링하고 지속성을 유지하기 위한 도구입니다. Browser extension,…
 sleinen/samplicator
UDP 데이터그램의 사본을 다중 수신자에게 전송하며, 선택적 샘플링 및 스푸핑을 지원합니다.
 y0oshi/project-eyes-on
Project Eyes On은 전 세계의 개방형 IP 카메라를 찾기 위한 Y0oshi(@rde0)의 고속 멀티스레드 감시 도구입니다. Google Dorking과 Directory Scraping을 단일 OSINT 엔진으로 통합합니다.
 trimstray/otseca
시스템 구성을 검색 및 덤프하는 오픈 소스 보안 감사 도구입니다. HTML 또는 RAW-HTML 형식으로 보고서를 생성할 수 있습니다.
 0liverflow/cve2poc
CVE2PoC는 침투 테스터, 버그 헌터, 보안 연구원이 특정 CVE ID와 관련된 공개 익스플로잇 또는 PoC를 빠르게 찾을 수 있도록 도와주는 도구입니다.
 hood3drob1n/bingoo
BinGoo! 리눅스 bash 기반 Bing 및 Google Dorking 도구