
 #1

 francescostabile/numasec
터미널에서 실행되는 AI 보안 에이전트로, 로컬 도구, 런북 및 에이전트를 조정하여 승인된 AppSec, 펜테스트, OSINT 및 CTF 워크플로를 지속적인 작업 메모리와 증거 추적을 통해 수행합니다.
 l4rm4nd/linkedindumper
LinkedIn API로부터 회사 직원을 덤프/스크래핑/추출하는 Python 3 스크립트
 censys/censys-python
Censys API를 위한 사용하기 쉽고 가벼운 API 래퍼입니다.
 aaaguirrep/offensive-docker
Offensive Docker는 공격 대상에 대한 평가를 쉽고 빠르게 수행할 수 있는 환경을 만들기 위해 가장 많이 사용되는 공격 도구들이 포함된 이미지입니다.
 r-s0n/ars0n-framework
모듈식 버그 바운티 헌팅 프레임워크로, 정찰, 서브도메인 열거, 취약점 스캔을 자동화하며 교육적 초점을 두어 예비 보안 엔지니어가 실제 AppSec 개념을 배우도록 돕습니다.
 ooni/probe-cli
인터넷 검열 및 네트워크 간섭을 탐지하고, OONI 네트워크 테스트를 실행하며, 결과를 공개 관측소에 보고하기 위한 Go 측정 엔진 및 CLI입니다.
 p0dalirius/apachetomcatscanner
Apache Tomcat 서버 취약점을 스캔하는 파이썬 스크립트.

 zyn3rgy/ldaprelayscan
NTLM 인증의 릴레이와 관련된 LDAP 보호 기능을 확인합니다.
 vonahisec/leprechaun
이 도구는 네트워크 데이터 흐름을 매핑하여 침투 테스터가 잠재적으로 가치 있는 대상을 식별하는 데 도움을 줍니다.
 vatsalgupta67/all-in-one-cybersecurity-resources
사이버 보안 자료 목록과 사이버 보안의 몇 가지 다양한 하위 도메인
 tomcarver16/adsearch
LDAP 프로토콜을 통해 AD를 쿼리하는 데 도움이 되는 도구
 aas-n/spraykatz
원격 procdump 및 lsass 프로세스 파싱을 자동화하는 자격 증명 수집 도구
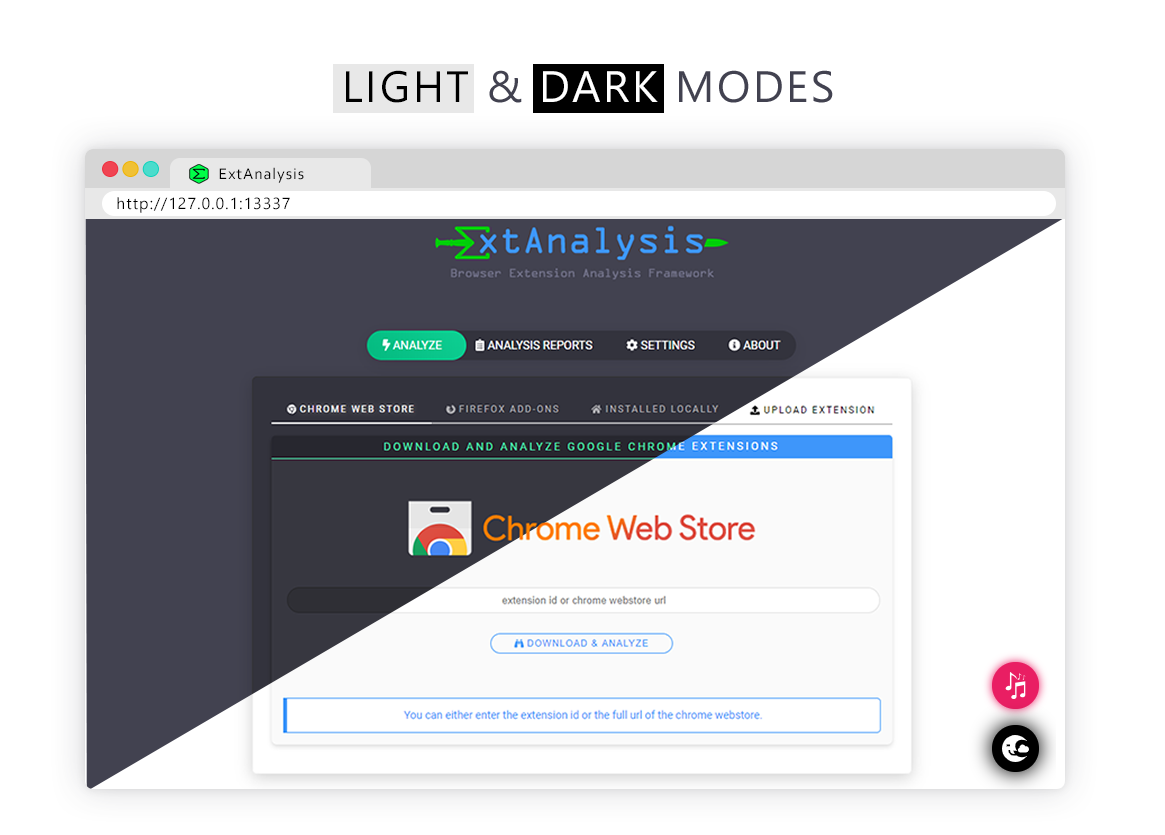 tuhinshubhra/extanalysis
브라우저 확장 프로그램 분석 프레임워크 - Chrome, Firefox, Brave 확장 프로그램의 취약점 및 정보를 스캔하고 분석합니다

 exploit-database/exploitdb
exploitdb // 공식 Exploit-Database 저장소
 seekbytes/ipa
PDF 파일을 심층 분석하기 위한 GUI 분석기. 악성 페이로드를 탐지하고, 객체 관계를 파악하며, 위협 분석을 위한 핵심 정보를 추출합니다.
 esc4icescesc/skanuvaty
위험할 정도로 빠른 DNS/네트워크/포트 스캐너









