#1

 matrixleons/evilwaf
evilwaf는 일반적인 웹 애플리케이션 방화벽(WAF)을 탐지하고 우회하도록 설계된 침투 테스트 도구입니다.
 qianlitp/crawlergo
강력한 웹 취약점 스캐너용 브라우저 크롤러
 mandatoryprogrammer/xsshunter
XSS Hunter 서비스 - XSSHunter.com의 휴대용 버전
 assetnote/kiterunner
컴파일된 Swagger 데이터셋을 사용하여 경로를 무차별 대입하는 고속 API 및 웹 콘텐츠 발견 도구로, 깊이 스캔, 사용자 정의 워드리스트, 동시 호스트 스캔을 지원합니다.
 vulnerscom/getsploit
Vulners 데이터베이스에서 공개 익스플로잇을 검색하고 다운로드하세요 — 온라인, 또는 로컬 SQLite FTS5 인덱스에서 완전히 오프라인으로.
 threatexpress/domainhunter
만료된 도메인의 분류/평판과 Archive.org 기록을 확인하여 피싱 및 C2 도메인 이름에 적합한 후보를 결정합니다
 uphiago/recon-skills
현장 검증된 공격적 보안 스킬 팩으로, 정찰 및 침투 테스트를 위한 169가지 기법을 제공합니다. CORS, SSRF, 서브도메인 탈취, 클라우드 IAM 남용, SCADA 탐색, 그리고 45개 이상의 분야에 걸친 자동화된 CMS 탐지를 다룹니다.
 lobuhi/byp4xx
Go로 작성된 40X/HTTP 우회 도구. 기능: HTTP 동사 변조, 헤더, #bugbountytips, 사용자 에이전트, 확장자, 기본 자격 증명...
 xtr4nge/fruitywifi
FruityWiFi는 무선 네트워크 감사 도구입니다. 이 애플리케이션은 추가 패키지를 추가하여 모든 Debian 기반 시스템(Jessie)에 설치할 수 있습니다. Debian, Kali Linux, Kali Linux ARM(Raspberry Pi),…
 bastilleresearch/mousejack
nRF24L01 무선 장치의 MouseJack 취약점을 위한 연구 도구로, 보안 테스트를 위한 장치 탐색, 패킷 스니핑, 네트워크 매핑, 펌웨어 플래싱 기능을 포함합니다.
 drk1wi/portspoof
모든 65535 TCP 포트에 걸쳐 열린 포트와 서비스 시그니처를 에뮬레이션하여 정찰을 지연시키고, 스캐너를 혼란시키며, 설득력 있는 가짜 서비스와 트래피팅으로 공격자의 자원을 낭비하게 합니다.
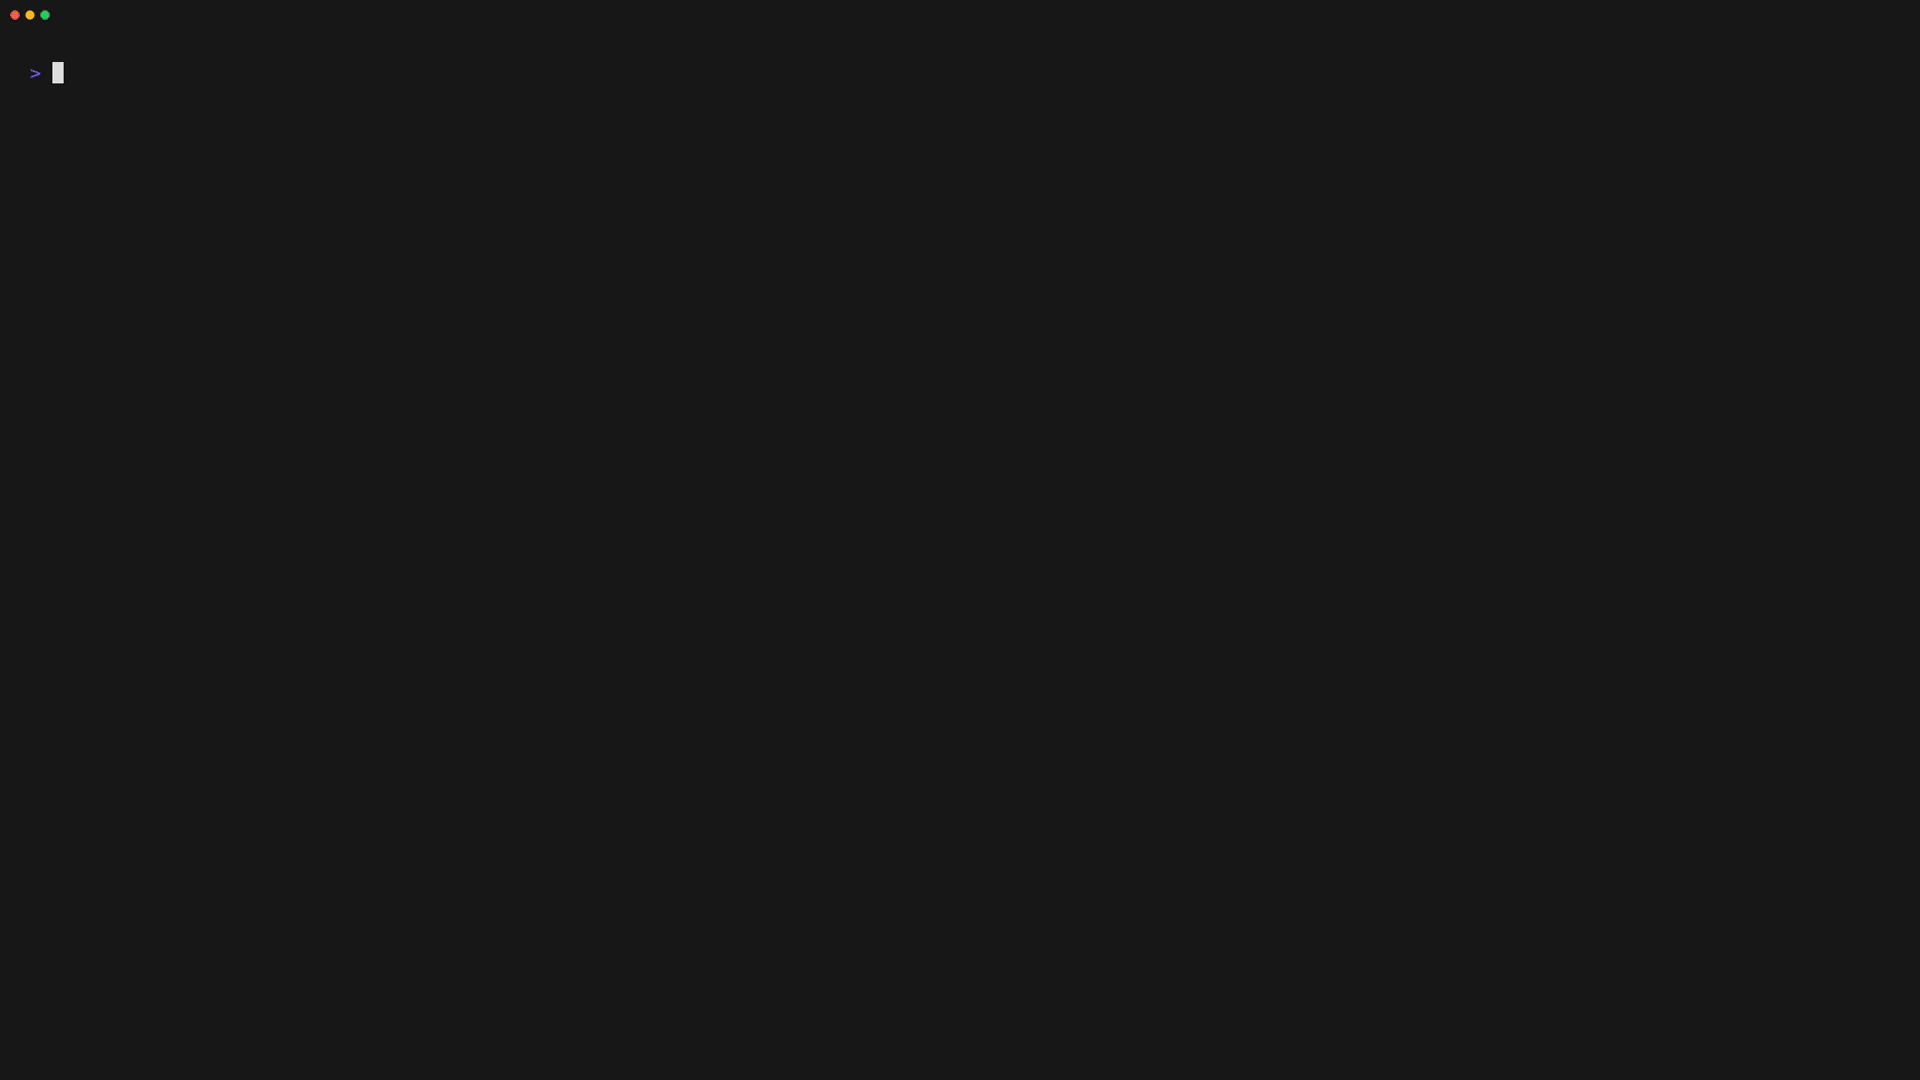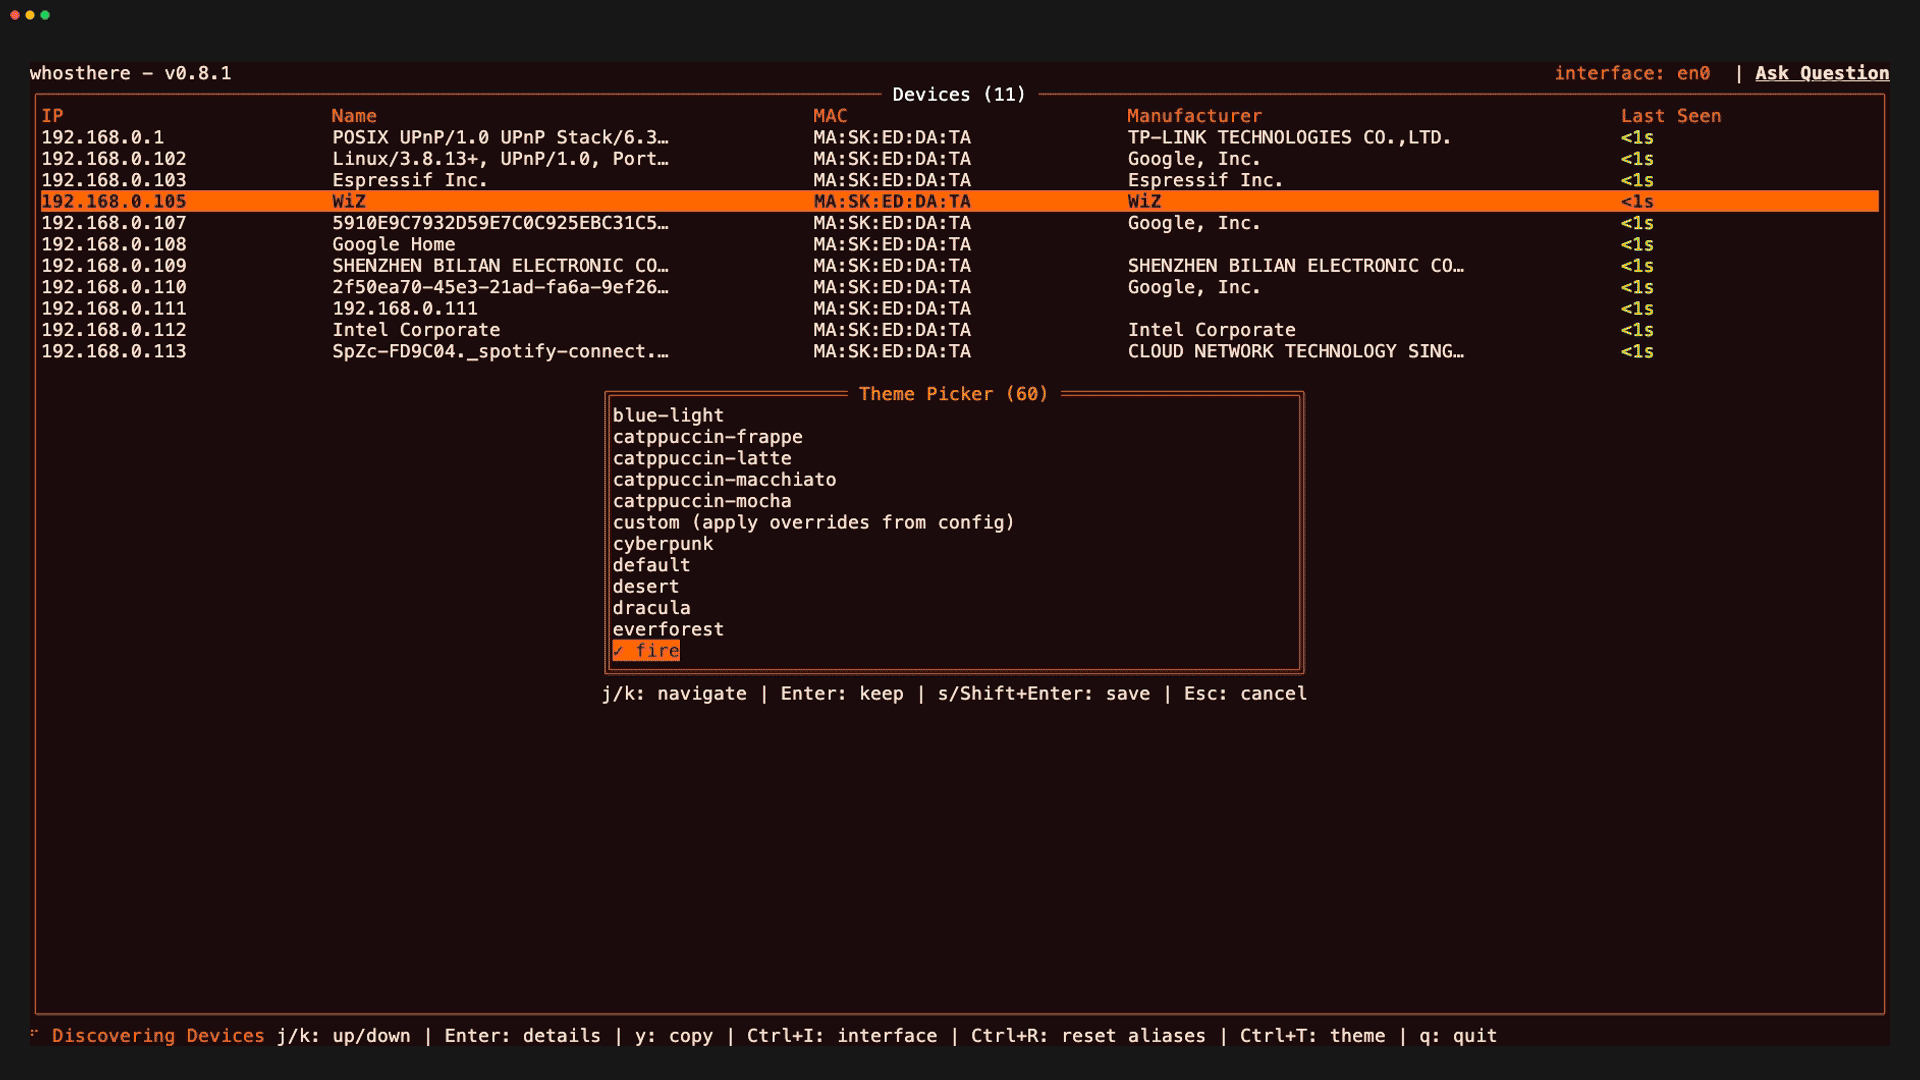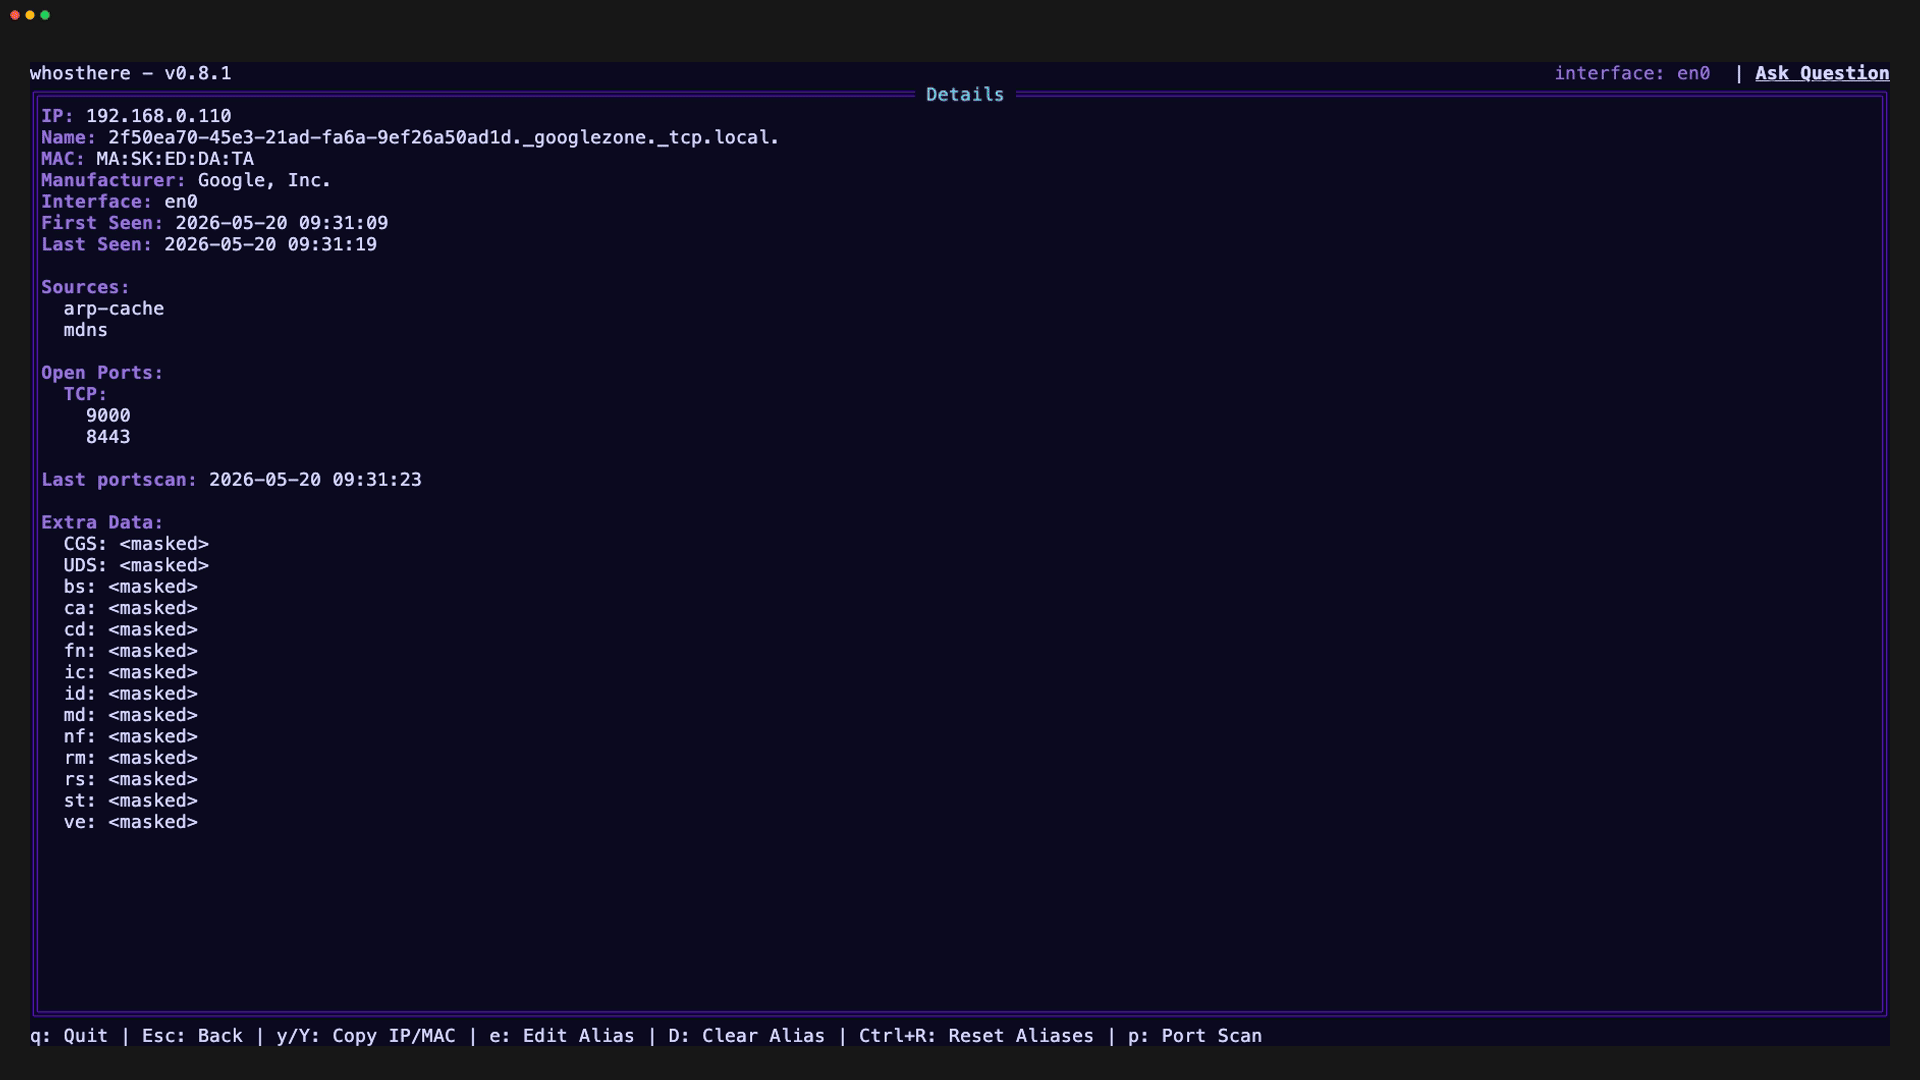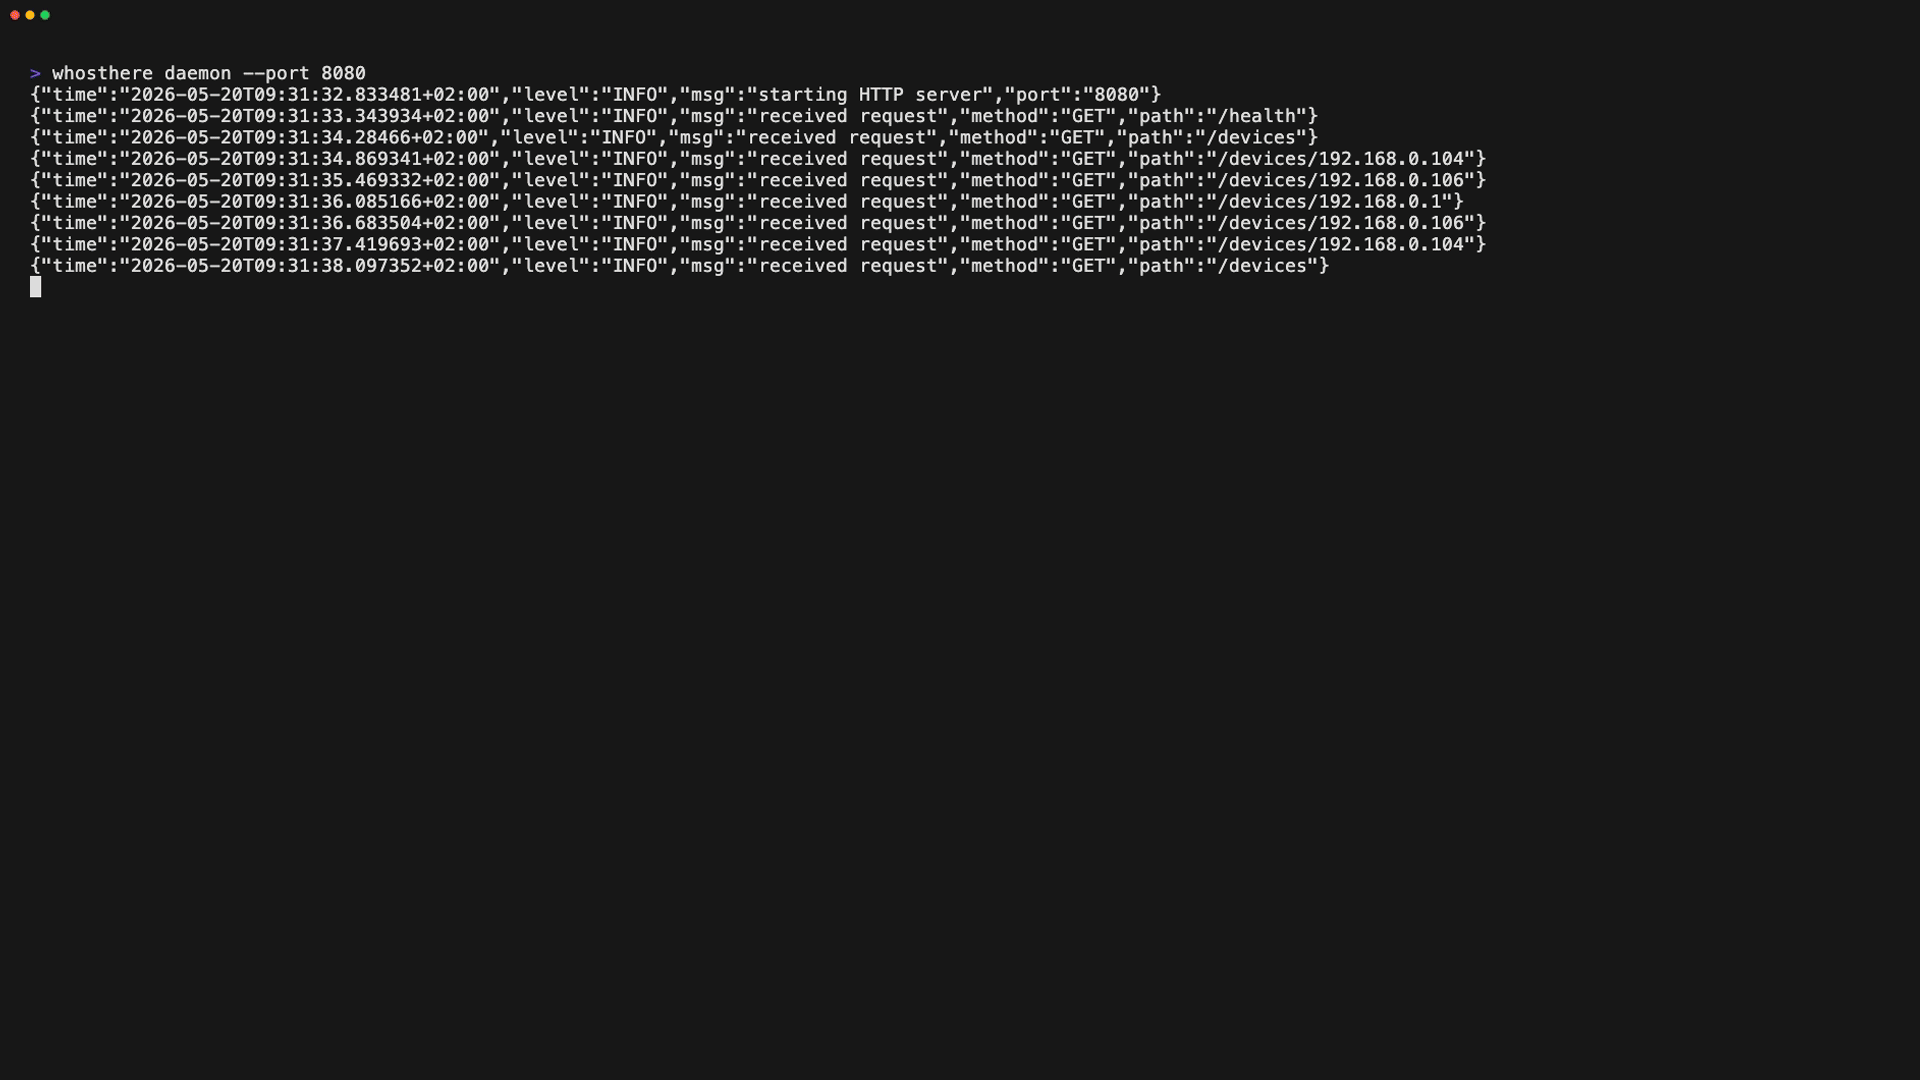 ramonvermeulen/whosthere
Go로 작성된 대화형 터미널 사용자 인터페이스(TUI)를 갖춘 근거리 통신망(LAN) 탐색 도구입니다. 직관적인 방식으로 LAN을 발견하고 탐색하며 이해하세요. 똑똑.. 누구세요? 🚪
 skydive-project/skydive
오픈 소스 실시간 네트워크 토폴로지 및 프로토콜 분석기
 eonraider/violent-python3
TJ O'Connor의 저서 "Violent Python"의 소스 코드입니다. 코드는 Python 3으로 완전히 변환되었으며, PEP8 표준을 준수하도록 재구성되었고, 더 이상 사용되지 않는(deprecated) 라이브러리 구현과 관련된 의존성 문제를 해결하기 위해…
 megadose/onionsearch
OnionSearch는 다양한 .onion 검색 엔진에서 URL을 스크래핑하는 스크립트입니다.