#1
Tools for gathering information about targets and identifying attack surfaces.
Kitploit 추천
 zebberncve/npm-cve-2026-26830-26833
Directory page for CVE-2026-26830 through CVE-2026-26833 advisories
 sh1katagana1/threatintelligence
사이버 위협 인텔리전스에 관한 모든 것을 담은 저장소
 rhinosecuritylabs/pacu
AWS 익스플로잇 프레임워크, Amazon Web Services 환경의 보안 테스트를 위해 설계되었습니다.
 skynet0x01/tugarecon
TugaRecon은 보안 연구원, 침투 테스터 및 OSINT 전문가를 위해 구축된 고급 하위 도메인 정찰 및 인텔리전스 프레임워크입니다. OSINT 열거, 의미 분석, 시간적 인텔리전스 및 자동화된 반응을 결합하여 자산 발견 및 우선 순위 지정을 지속적으로 개선합니다.
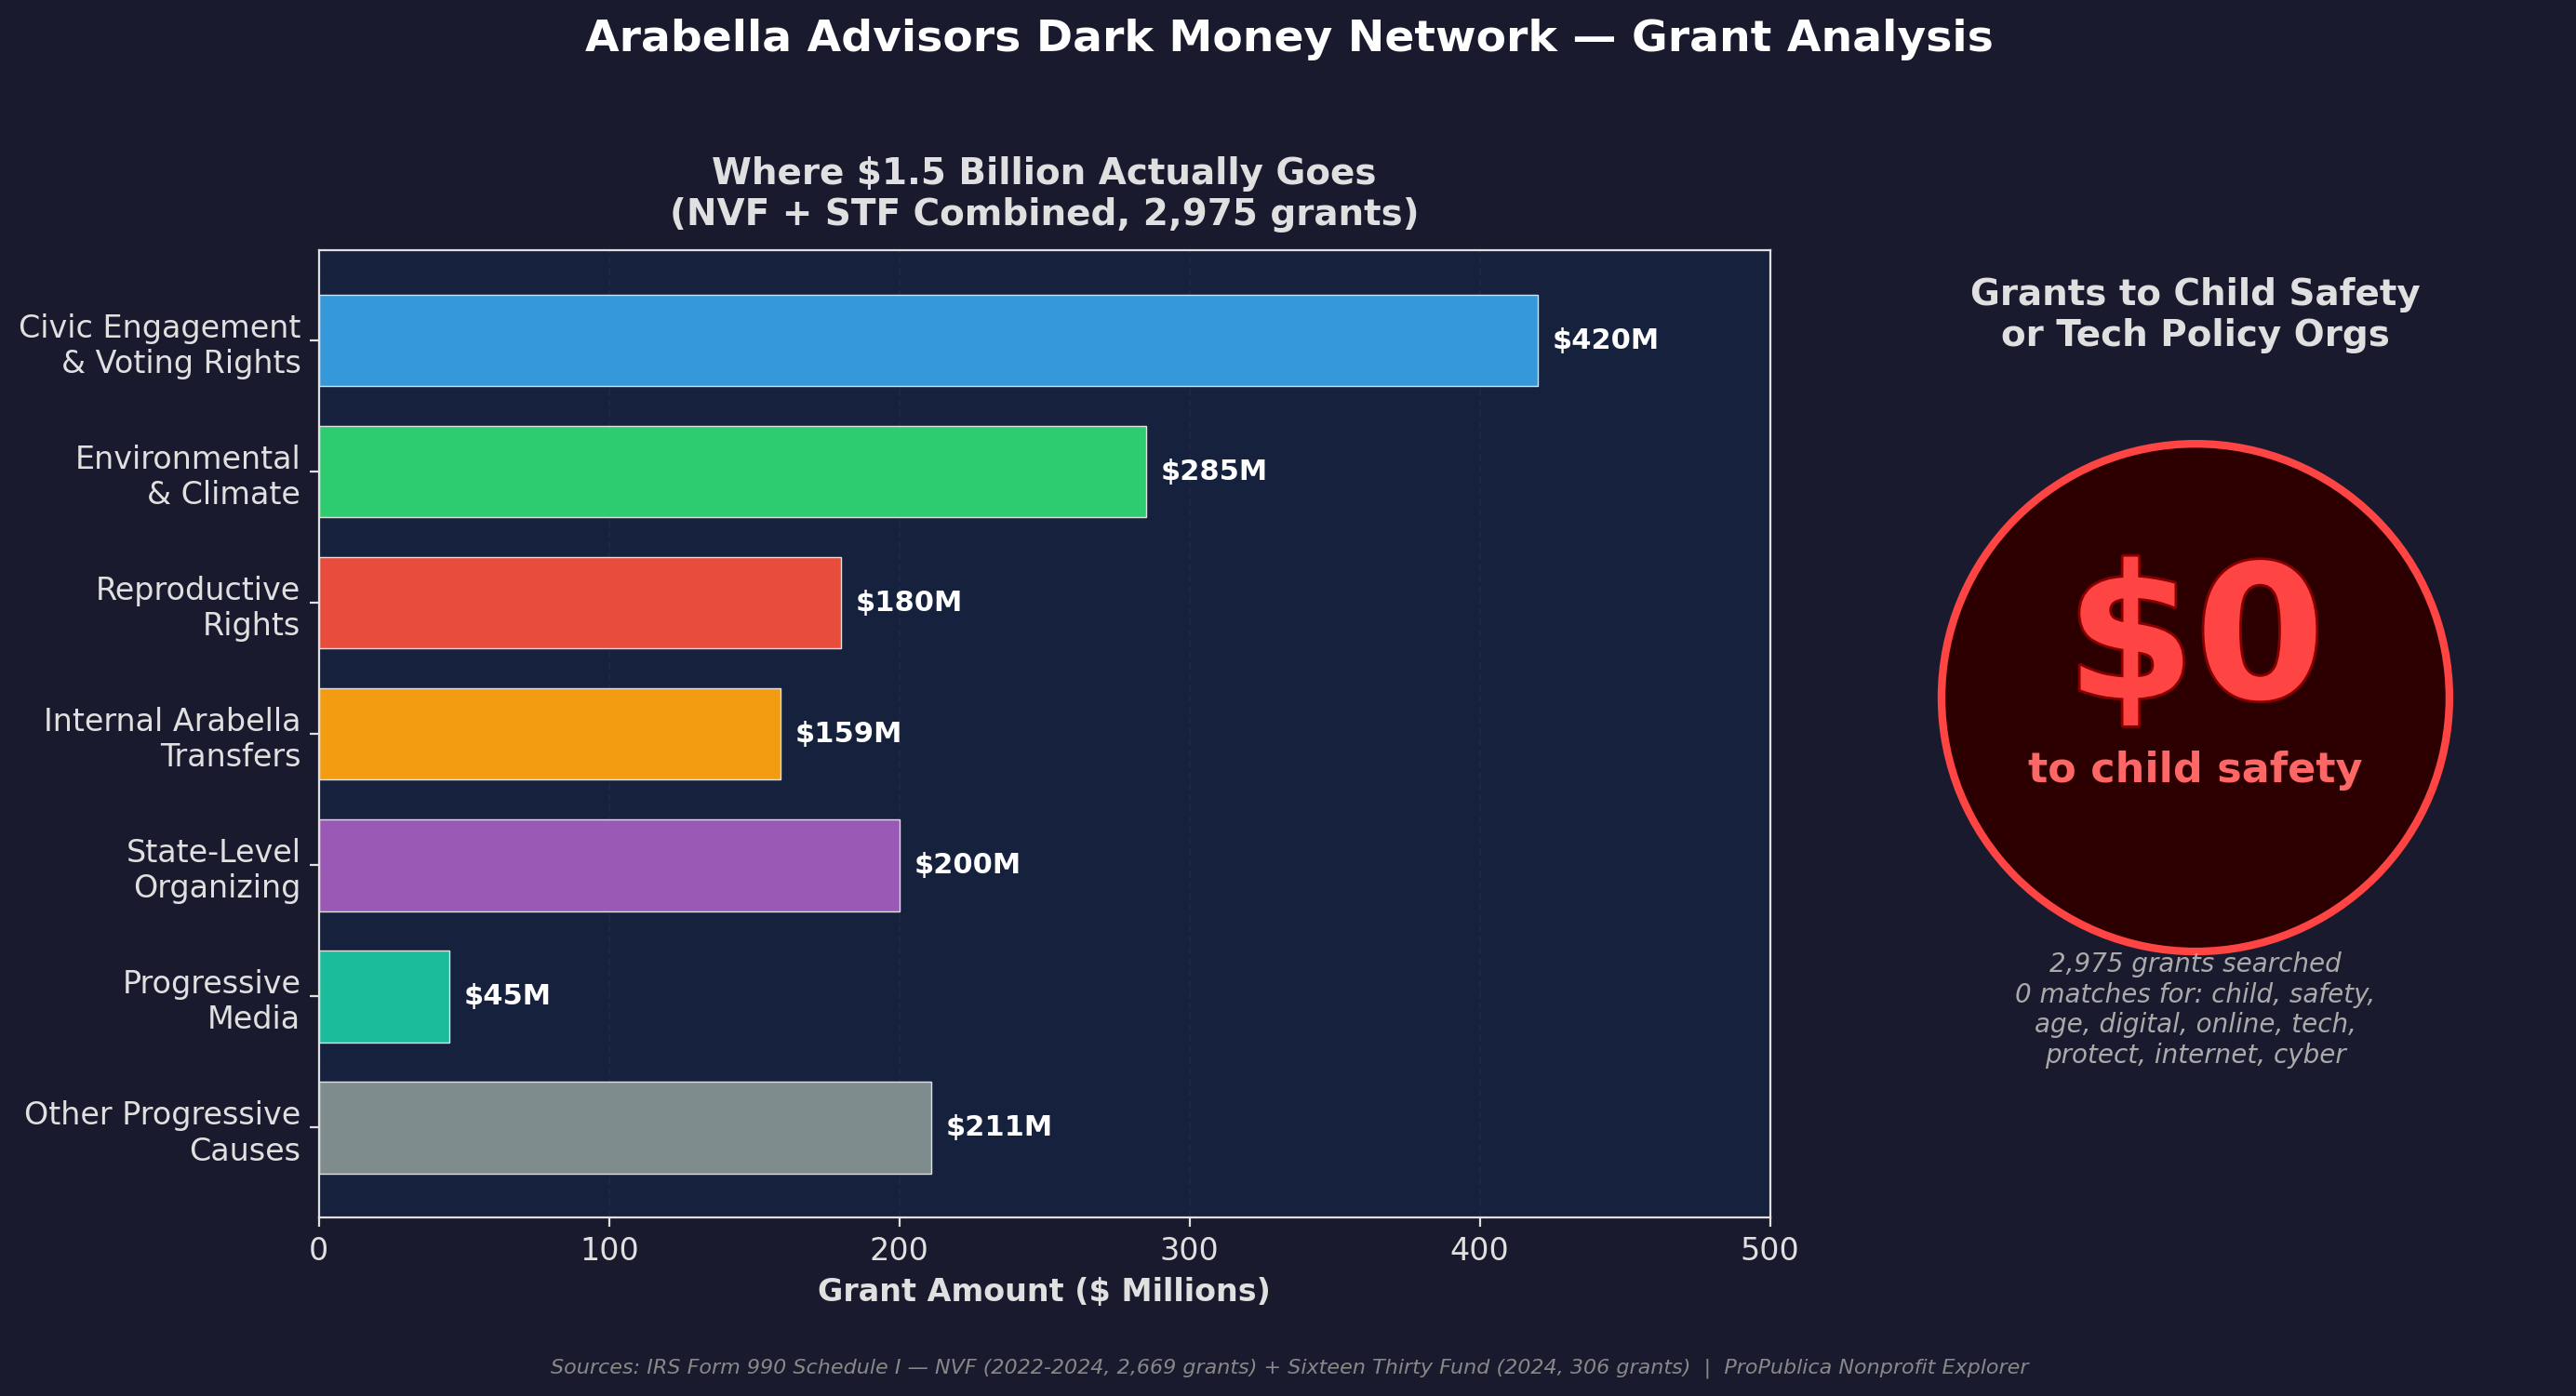 upper-up/meta-lobbying-and-other-findings
오픈소스 인텔리전스를 활용한 메타의 앱스토어 책임법(App Store Accountability Act) 관련 다채널 로비 캠페인 조사로, 공개 기록 분석을 통해 다크 머니(dark money) 흐름, 입법 영향력, 그리고 아스트로터프(astroturf) 옹호 활동을…
 brynax/cve-2026-30655
CVE-2026-30655 보안 권고: esiclivre의 인증되지 않은 SQL 인젝션 (/reset/index.php)
 super-oof/keepass2-password-finder
python으로 작성된 CVE-2023-32784용 PoC
 dmontgomery40/pentest-mcp
교육 목적이 아닙니다: STDIO/HTTP/SSE를 지원하는 전문 침투 테스터를 위한 MCP 서버로, nmap, go/dirbuster, nikto, JtR, hashcat, 워드리스트 구축 등이 포함되어 있습니다.
 m4xsec/cve-2024-2473
Wordpress 숨겨진 로그인 페이지 노출. WPS Hide Login ≤ 1.9.15.2 (CVE-2024-2473)을 실행하는 WordPress 사이트에서 로그인 페이지 노출을 감지합니다.
 abdullahaligun/reachability-check
방화벽 규칙, 액세스 제한 및 기업 정책 준수를 테스트하기 위한 브라우저 기반 네트워크 연결 확인 도구입니다. JSON 기반 서비스 팩 및 규칙 집합을 사용하여 HTTP Fetch 및 Image Ping 측정을 지원합니다.
 hmrumman777-beep/netaudit-iot
연구 기반의 UPnP 취약점 스캐너로, libupnp 1.6.19 및 CVE-2012-5958에 중점을 둡니다.
 jfriedli/cve-2025-6792
CVE-2025-6792에 대한 개념 증명 익스플로잇으로, 노출된 자격 증명과 인증되지 않은 API 엔드포인트를 통해 WordPress 플러그인에서 무단 Pusher 채널 구독 및 이벤트 도청을 시연합니다.
 jfriedli/cve-2025-11627
CVE-2025-11627에 대한 개념 증명 익스플로잇으로, WordPress 플러그인 AJAX 핸들러를 대상으로 하며 nonce 추출 및 페이로드 전달을 통해 보안 테스트를 수행합니다.
 jfriedli/cve-2025-11973
CVE-2025-11973에 대한 개념 증명 익스플로잇으로, WordPress에서 file:// 프로토콜을 통한 로컬 파일 포함(LFI)을 보여주며, /etc/passwd를 업로드 디렉토리로 자동 유출합니다.
 jfriedli/cve-2025-12137
CVE-2025-12137에 대한 개념 증명 익스플로잇으로, WordPress 플러그인의 REST API 임포터 엔드포인트를 통해 로컬 파일 노출을 시연합니다. 서버의 임의 파일을 첨부, 처리 및 미리보기하는 단계별 JavaScript 코드를 포함합니다.
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - 경로 탐색 및 RCE
 ls4ss/cve-2020-13886
# CVE-2020-13886 익스플로잇 - LFI Intelbras TIP 200 / 200 LITE /