#1
 qflksheep/cve-2026-29909-mrcms-vulnerability
MRCMS V3.1.2용 인증되지 않은 디렉터리 열거 PoC로, /admin/file/list.do의 누락된 인증을 악용하여 서버 디렉터리 구조와 민감한 파일을 노출합니다.
 pgasus99/poc-cve-2025-52913
CVE-2025-52913에 대한 개념 증명(PoC)으로, Mitel MiCollab에 영향을 미치는 경로 정규화 취약점입니다.
 zephrfish/notproxyshellscanner
NotProxyShell(일명 CVE-2022-40140 및 CVE-2022-41082)를 위한 Python 구현
 chocapikk/cve-2026-21858
n8n Ni8mare - 인증되지 않은 임의 파일 읽기에서 RCE 체인으로 (CVSS 10.0)
 stra-x/outoftune
Entra ID 및 Intune MDM을 위한 악성 기기 등록 도구. 조건부 액세스를 우회하면서 정책, Wi-Fi 자격 증명, 스크립트, 앱을 추출하기 위해 디바이스 조인, 토큰 획득, MDM 등록, OMA-DM 체크인을 자동화합니다.
 chrissub08/cve-2026-29187_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-29187: OpenEMR <8.0.0.3의 SQL 인젝션 취약점
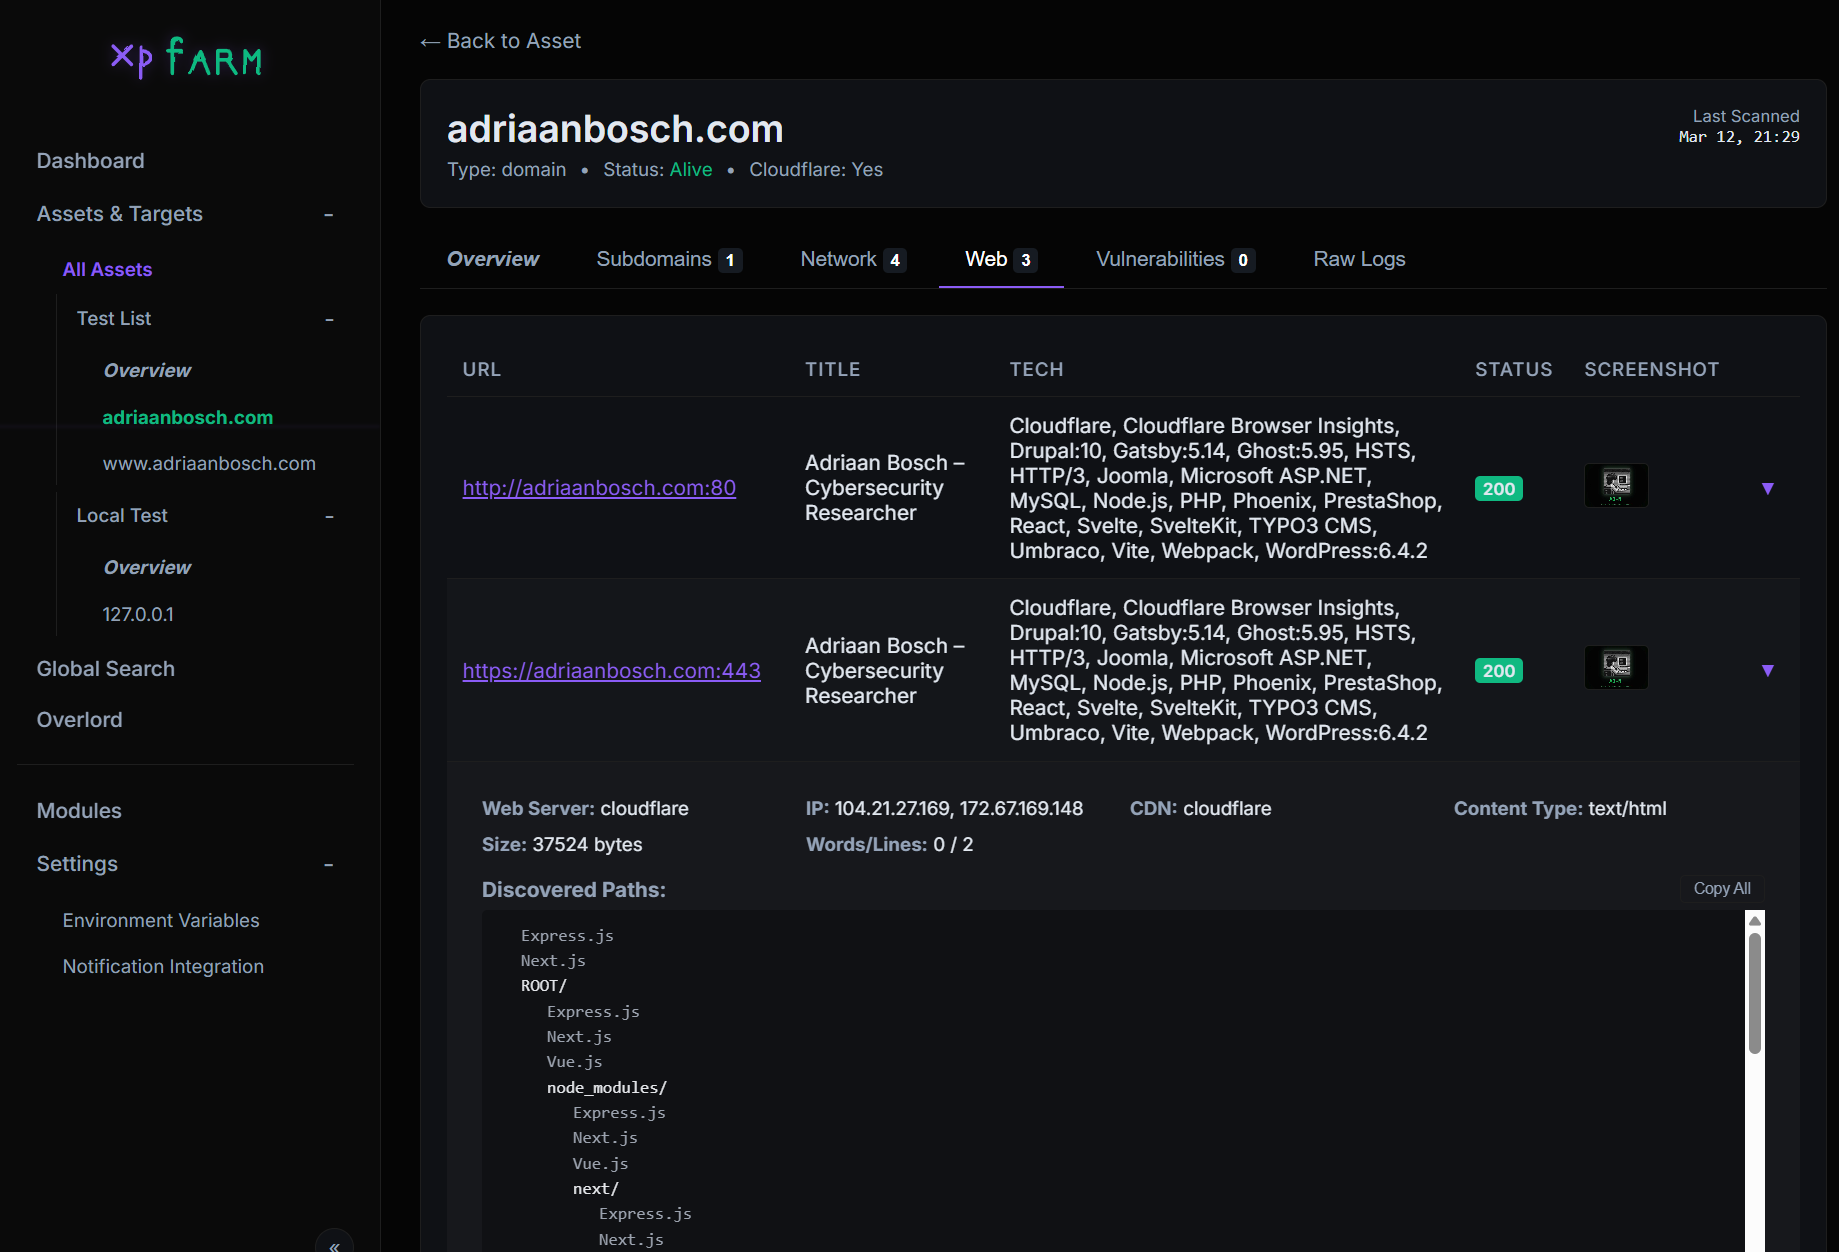 canuk40/xpfarm
자동화된 버그 바운티 및 정찰 프레임워크 — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana 등을 통합 웹 UI로 감싸는 도구
 sleepthegod/dns-zone-audit
이 Bash 스크립트는 DNS 영역 전송(zone transfer) 오설정(CVE-1999-0532)을 검사합니다. 네임 서버를 쿼리하고 AXFR 요청을 시도하여, 성공하면 전체 DNS 레코드가 노출되어 보안 결함이 있음을 나타냅니다. 그렇지 않으면 도메인이 적절히…
 k3rn3l-32/threaded-cve-2018-15473
고전적인 CVE-2018-15473 OpenSSH 사용자 열거 익스플로잇의 Python 3 재구현으로, 멀티스레딩, 단어 목록 지원, 자동 취약점 탐지, 스레드 안전 익스플로잇 패칭 기능이 확장되었습니다.
 paulsec/api-dnsdumpster.com
Python 클라이언트로 dnsdumpster.com에서 DNS 레코드, 서브도메인, 네트워크 맵을 검색하여 정찰 및 보안 연구에 활용합니다.
 themursalin/htb-mailing-a-complete-walkthrough
HackTheBox 머신을 열심히 해왔다면 Mailing은 진정으로 무언가를 가르쳐주는 상자 중 하나입니다. Easy로 평가되며 Windows에서 실행되고 디렉토리 트래버설, 자격 증명 유출, CVE-2024-21413, LibreOffice 매크로 악용 등 몇 가지…
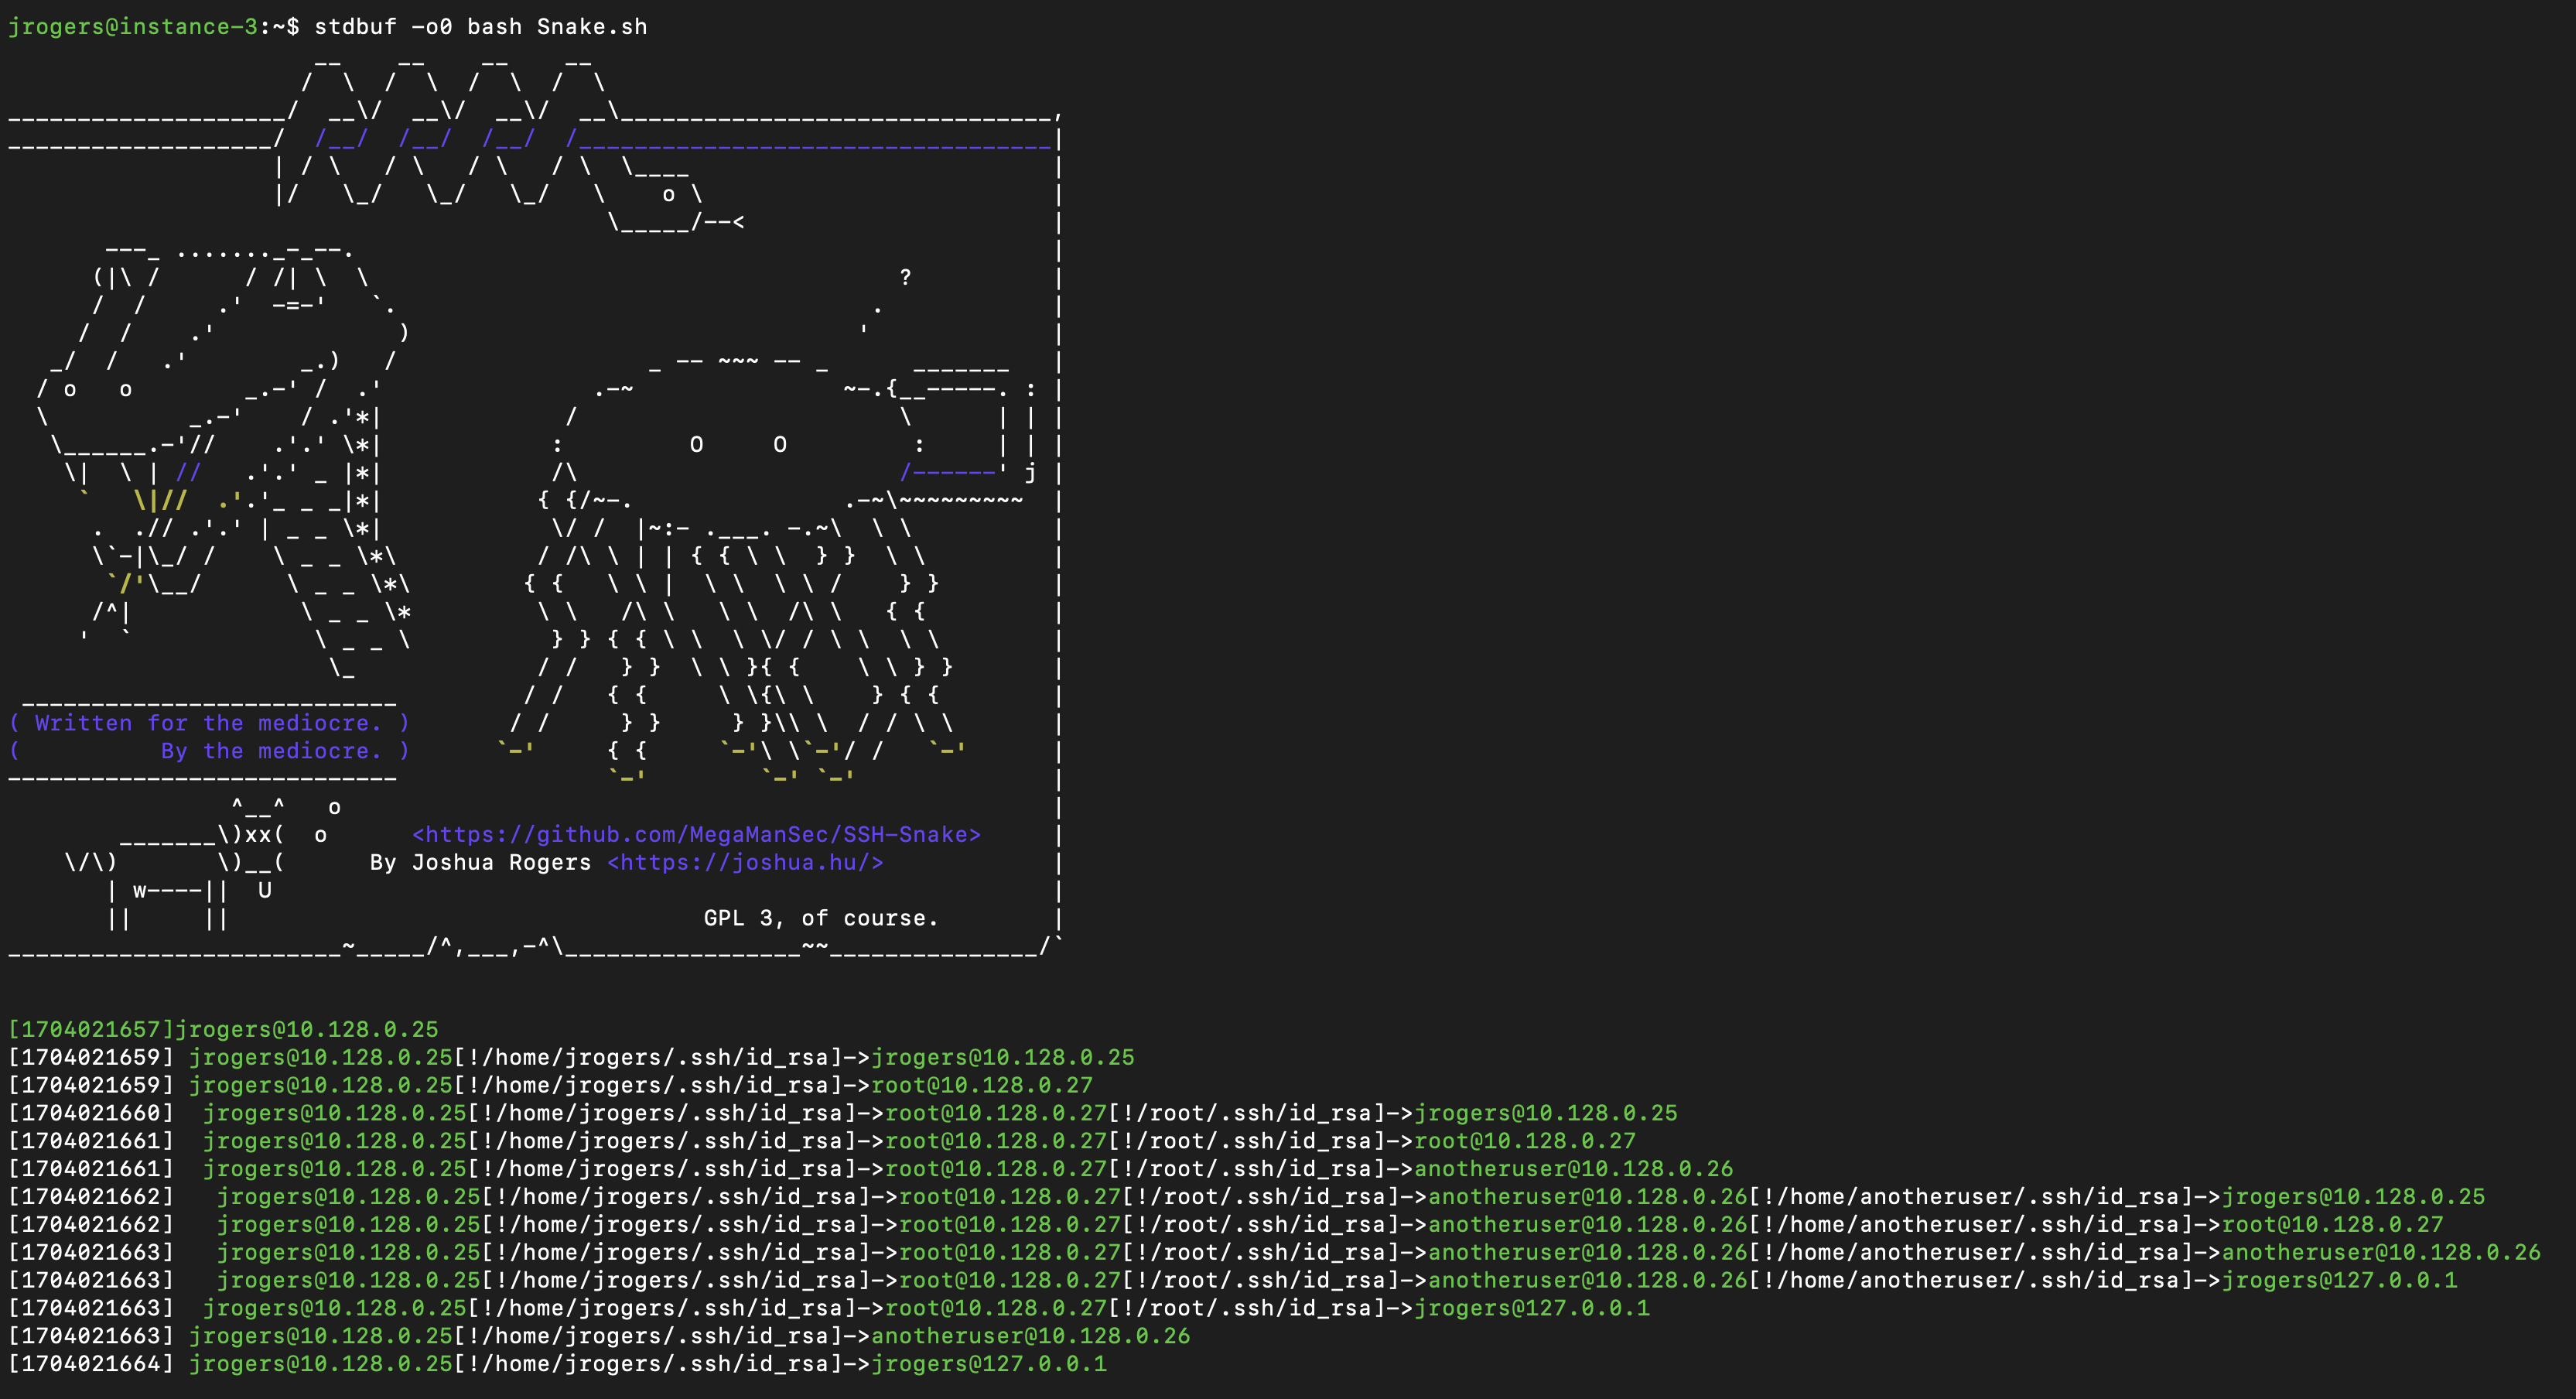 megamansec/ssh-snake
SSH-Snake는 SSH 개인 키 및 호스트 탐색의 사후 침투(post-exploitation) 작업을 자동화하는 자가 전파, 자가 복제, 파일리스(file-less) 스크립트입니다.
 yucaerin/cve-2026-3584
CVE-2026-3584
 chrissub08/cve-2026-32127_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-32127: OpenEMR <8.0.0.1의 SQL 인젝션 취약점
 chrissub08/cve-2026-25746_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-25746 - OpenEMR <8.0.0의 SQL 인젝션 취약점
 sparkyniner/netryx-opensource-next-gen-street-level-geolocation
CosPlace, ALIKED 및 LightGlue 컴퓨터 비전 모델을 사용하여 거리 사진의 정확한 GPS 좌표를 식별하는 로컬 우선 지리 위치 엔진입니다. 50m 미만의 정확도, 랜드마크 불필요.
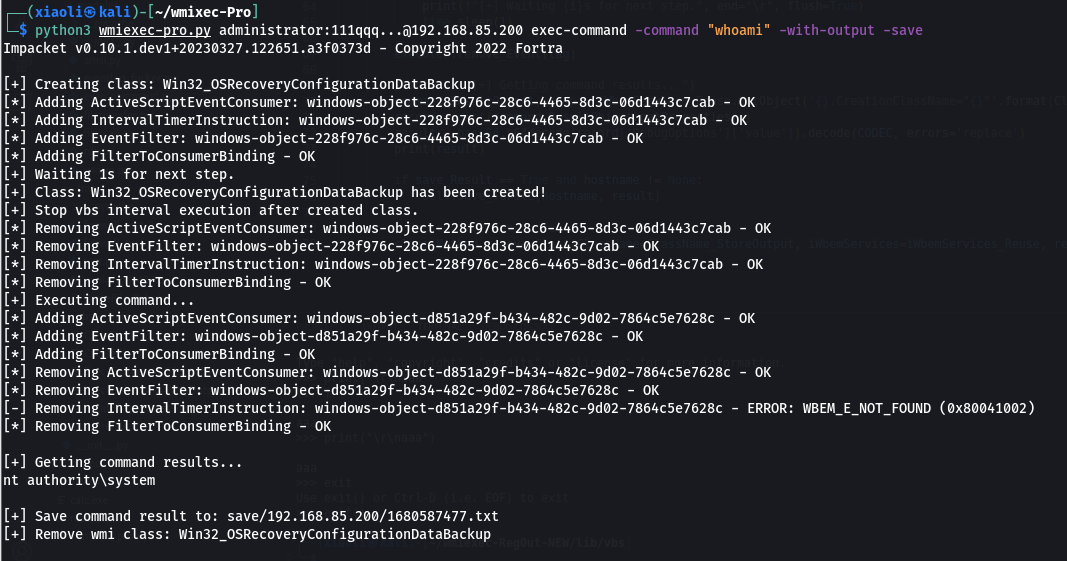 xiaolichan/wmiexec-pro
새로운 세대의 wmiexec.py