#1
Tools for gathering information about targets and identifying attack surfaces.
Kitploit 추천
 amikanev/cve-2025-23061-lab
# CVE-2025-23061 재현 및 분석을 위한 실습형 랩 환경으로, 보안 테스트와 취약점 연구를 위한 통제된 설정을 제공합니다.
 kaktus5454/cve-2018-15473
CVE-2018-15473(OpenSSH 2.3-7.7)에 대한 SSH 사용자 이름 열거 익스플로잇입니다. 취약한 서버에서 유효한 사용자를 식별하기 위해 잘못된 인증 패킷을 보냅니다.
 arnavps/ctf-web-exploitation
CVE-2023-25690, WebAuthn 우회, HTTP/3 스머글링 및 고급 XSS/RCE 체인을 다루는 12개의 컨테이너화된 웹 익스플로잇 챌린지 종합 모음
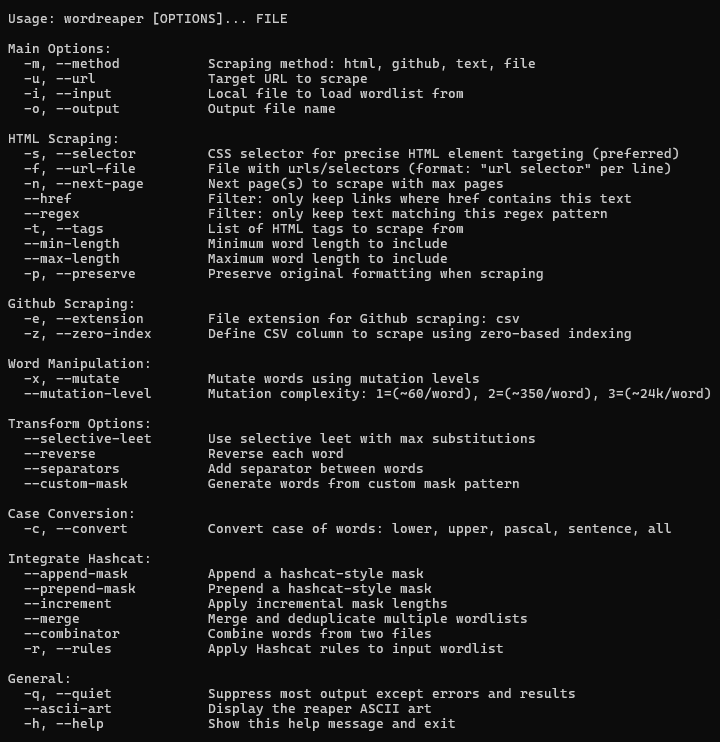 nemorous/wordreaper
📜 CSS 선택자를 사용하여 비밀번호 크래킹용 타겟 워드리스트를 스크래핑
 jgoyd/fourteen_endpoints
Apple의 Privacy Relay 내부의 셸 회사
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
# CVE-2026-3502 스캐너: 취약한 TrueConf 클라이언트 및 TrueChaos IOC 탐지. JSON/HTML/CSV 보고서.
 elinanotelina/cve-2024-3094-analysis
CVE-2024-3094용 분석 및 악용 툴킷으로, 대상 보안 결함에 대한 취약점 평가와 개념 증명(PoC) 실행을 제공합니다.
 redyank/cve-2026-33752
curl_cffi에서 리디렉션 기반 SSRF 취약점을 시연하여 내부 네트워크 접근을 가능하게 하며, PoC 코드와 TLS 위장 우회 분석을 포함합니다.
 lockfale/osint-framework
공개 소스에서 정보를 수집하기 위한 무료 OSINT 도구 및 리소스의 큐레이션된 프레임워크로, 정찰 및 연구를 위한 구조화된 메타데이터와 함께 카테고리별로 구성되어 있습니다.
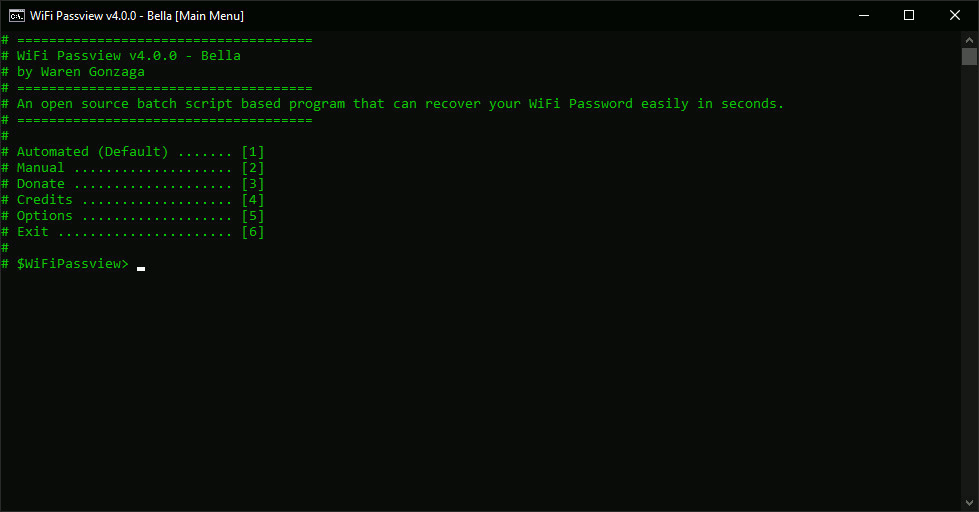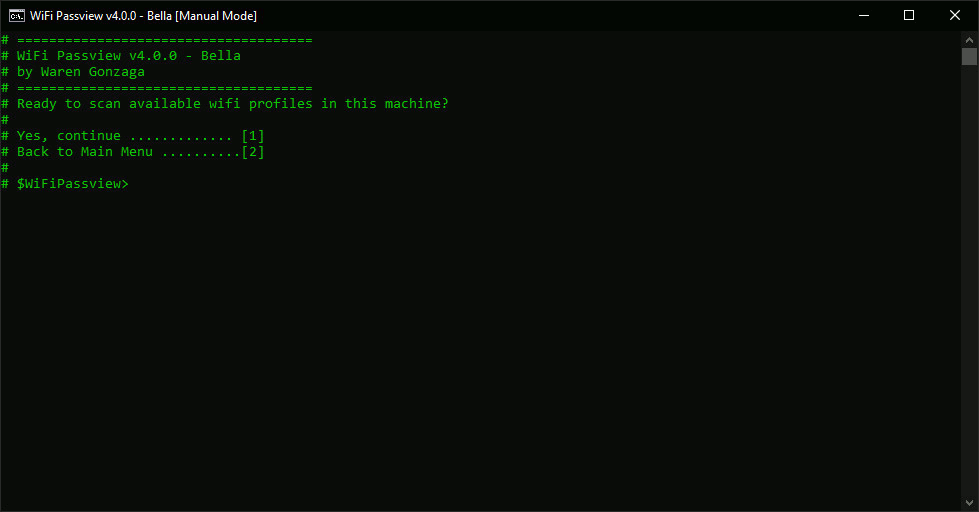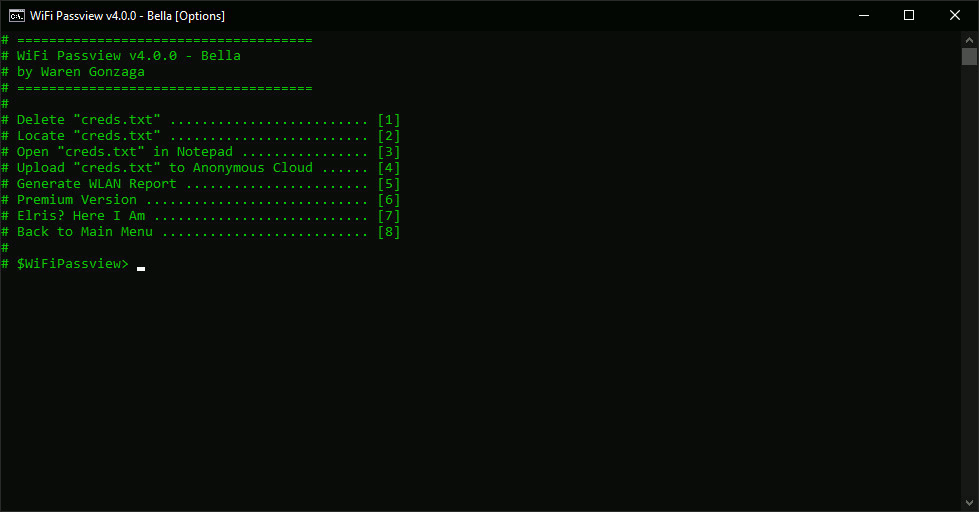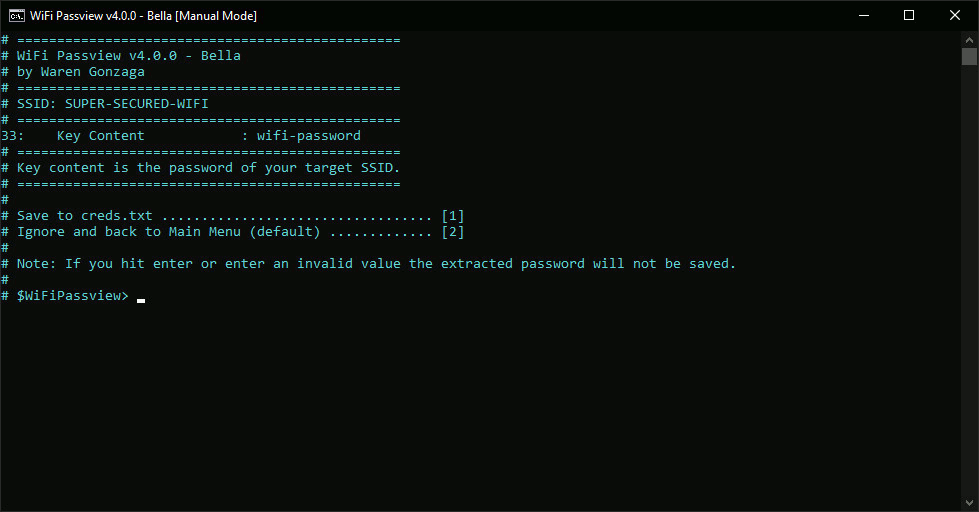 warengonzaga/wifi-passview
Windows용 오픈 소스 배치 스크립트 기반 WiFi Passview!
 ayoubfathi/leaky-paths
일반적인 민감한 API, DevOps 내부, 프레임워크 설정, 알려진 잘못된 구성, 매력적인 API 등과 연결된 특수 경로 모음입니다. 웹 콘텐츠 발견의 일부로 사용되어 고품질 엔드포인트와 빠른 성과를 수동적으로 스캔할 수 있습니다.
 0xblackash/cve-2026-0770
CVE-2026-0770
 savio-code/fern-wifi-cracker
code.google.com/p/fern-wifi-cracker에서 자동으로 내보내졌습니다
 kikechans/-grafana-lfi-cve-2021-43798
📂 Grafana LFI 익스플로잇 (CVE-2021-43798). 자격 증명 및 구성 자동 추출. 🕵️
 kikechans/-ssh-enum-cve-2018-15473
🛡️ SSH 사용자 열거 (CVE-2018-15473). Python 3, 멀티스레드 및 오탐 보정. 🧵
 raddad87/rayhunter-web-flasher
Orbic RC400L에 EFF의 Rayhunter를 플래시하기 위한 대화형 마법사 — OS 자동 감지
 andrewmichaelsmith/bluepot
Java 기반 블루투스 허니팟으로, BlueBugging 및 BlueSnarfing 공격에서 악성코드를 캡처하여 저장하며, 모니터링 및 로그 분석을 위한 GUI를 제공합니다.
 teycir/diffcatcher
Rust 기반 CLI 도구로, Git 저장소를 재귀적으로 탐색하고 상태 변경을 캡처하며, diff를 생성하고 전체 스니펫과 함께 코드 요소를 추출한 후 코드 리뷰 및 감사 워크플로우를 위한 보안 중심 보고서를 생성합니다.