#1
Tools for gathering information about targets and identifying attack surfaces.
Kitploit 추천

 cwjchoi01/cve-2025-65264
CVE-2025-65264에 대한 개념 증명 익스플로잇으로, CPU-Z 드라이버의 IOCTL을 통한 임의 커널 메모리 읽기를 시연하여 토큰 탈취 및 잠재적 권한 상승을 가능하게 합니다.
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responder를 통한 NTLM 해시 캡처와 CVE-2024-21413을 악용한 피싱 이메일 실행을 통해 시스템을 손상시키는 방법을 보여줍니다.
 n3ph0s/onionscan
Tor 히든 서비스(.onion)를 스캔 및 분석하여 메타데이터, SSH 배너, 이메일 주소, mod_status를 통한 잠재적 IP 누출을 추출하고, 시각화를 위한 상관 관계 랩을 제공합니다.
 unteikyou/cve-2026-41940-authbypass-detector
cPanel/WHM CVE-2026-41940(CRLF 인젝션 인증 우회)용 탐지 도구. 소유하거나 테스트 권한이 있는 서버에서 취약점을 검증하세요. 승인된 보안 평가에만 사용하십시오.
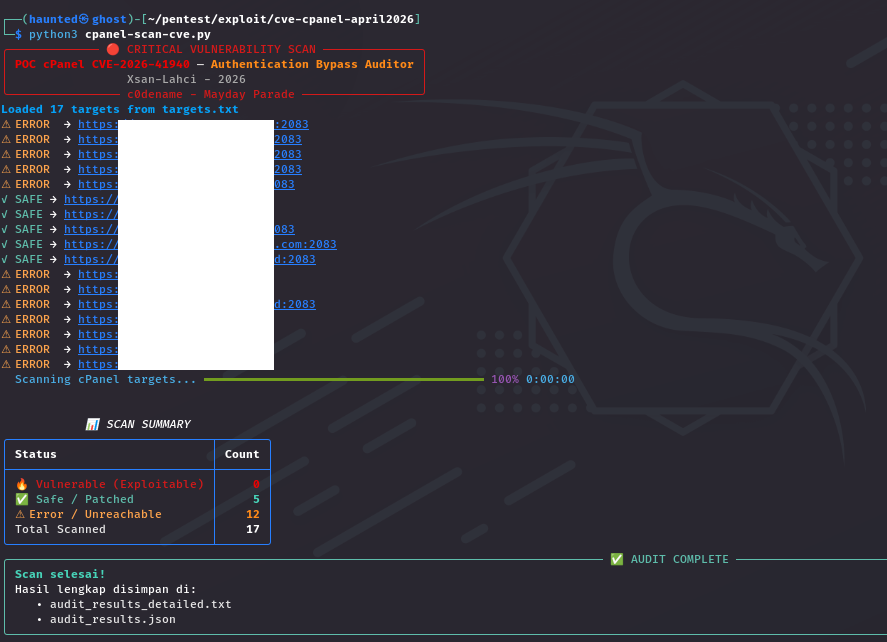 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.
 kernelzeroday/cve-2026-29000
Forge JWE로 래핑된 서명 없는 JWT를 생성하여 pac4j-jwt 서명 검증(CVE-2026-29000)을 우회하고 임의의 사용자로 인증합니다. Python CLI, 라이브러리, Java PoC, kiterunner 경로 스캐닝을 포함합니다.
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 노출 및 잠재적 취약점 스캐너 (수동 핑거프린팅) 2026
 nate0634034090/bug-free-memory
엄선된 위협 인텔리전스 저장소로, 검증된 OSINT 소스, 위협 보고서, 침해 지표(IOC)를 제공하여 조직의 사이버 작전을 지원합니다.
 azhariramadhan/cve-2026-39047
프린터 보안 테스트를 위한 익스플로잇 프레임워크로, 원시 포트 9100을 통해 PCL 페이로드 전달, DoS 폭탄 공격, C2 QR 코드, 피싱 QR 코드, 그리고 은밀한 데이터 유출 마커 기능을 제공합니다.
 byt3bl33d3r/sprayingtoolkit
Lync/S4B, OWA 및 O365를 대상으로 한 패스워드 스프레이 공격을 훨씬 더 빠르고, 덜 번거롭고, 더 효율적으로 만들어 주는 스크립트
 wattocyber/bug-bounty-library
Curated bug-bounty methodology library with runbooks, recon/fuzz playbooks, checklists, and CLI helpers for target scoping, cert enumeration, and…
 anirbala98/cve-2026-53959
4gaBoards < 3.3.9 - 사용자 정보 공개
 blacksheepstudio/cve-2017-7921-exp
Hikvision 카메라 CVE-2017-7921-EXP
 sanaullahamanullah/xss2shell-check
CVE-2026-64638 (XSS2Shell)용 비파괴적 탐지기 — WordPress 사전 인증 XSS 반사 프리미티브
 bugel/cve-2026-43499-m3q-azf1
이 패키지는 완전한 루트 권한을 제공하지 않습니다. SELinux를 Permissive 모드로 전환하고 후속 작업을 위해 reclaim을 충분히 오래 유지합니다. 여기서 호스트 `uid=0`은 달성되지 않습니다.
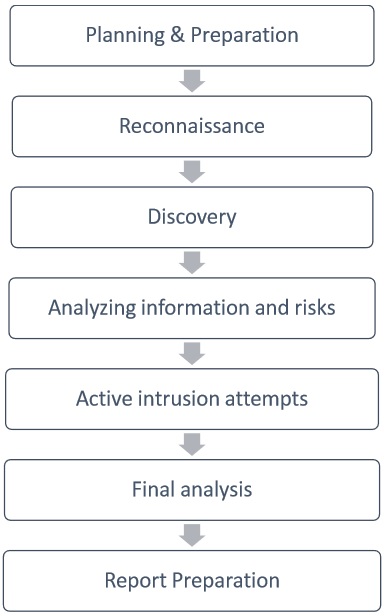 sundowndev/hacker-roadmap
해킹 도구, 리소스 및 참고 자료를 모아 윤리적 해킹을 실습할 수 있는 컬렉션입니다.
 specterops/bloodhound-legacy
도메인 관리자 6단계 분리
 byt3bl33d3r/crackmapexec
네트워크 펜테스팅을 위한 스위스 아미 나이프