#1
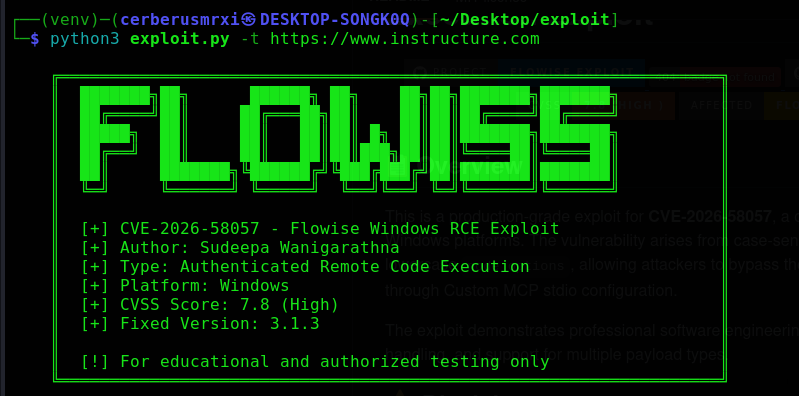
 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCE 익스플로잇 for CVE-2026-58057. 대소문자 구분 결함을 통해 환경 변수 검증을 우회합니다. node_options를 사용하여 MCP stdio를 통해 임의 코드를 주입합니다. 리버스 셸, 지속성, 파일 업로드, 자격…
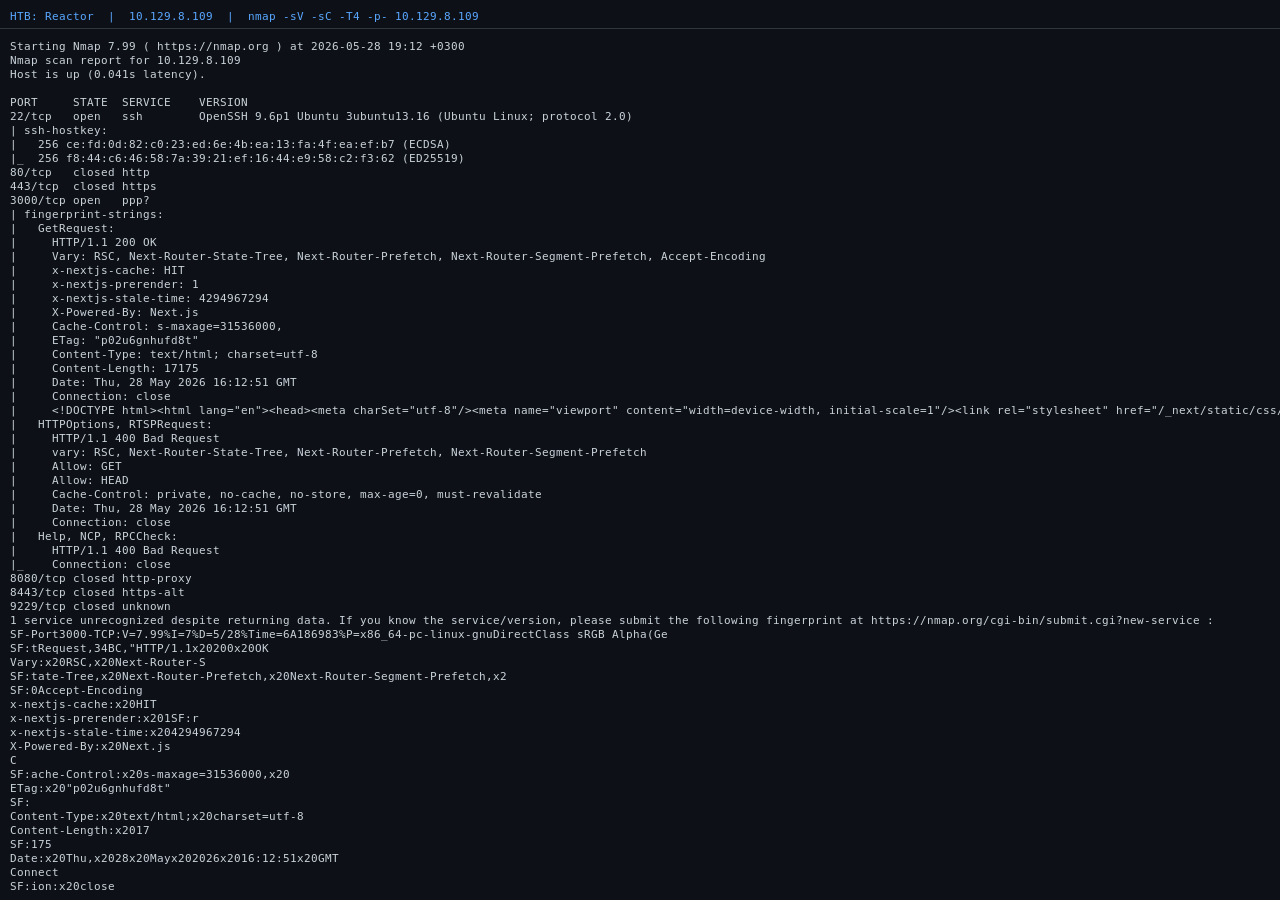 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB의 Reactor 머신 전체 워크스루 — CVE-2025-55182를 악용하여 셸을 획득한 다음, 노출된 Node.js 디버거를 통해 root 권한을 얻습니다. 스크린샷과 함께 단계별로 진행합니다.
 rubbxalc/cve-2025-24071
CVE-2025-24071을 악용하여 악성 .library-ms 파일을 통해 Windows 탐색기에서 netNTLMv2 자격 증명을 캡처하는 ZIP 파일을 생성하며, 통제된 테스트용으로 설계되었습니다.
 bartfroklage/cve-2025-24752-poc
CVE-2025-24752용 POC.
 osintnet/osintnet-public
OsintNET은 도메인 인텔리전스, 웹사이트 위험 스캐닝, SERP 검색, 이미지 인텔리전스 및 AI 이미지 탐지를 위한 브라우저 기반 OSINT 플랫폼입니다.
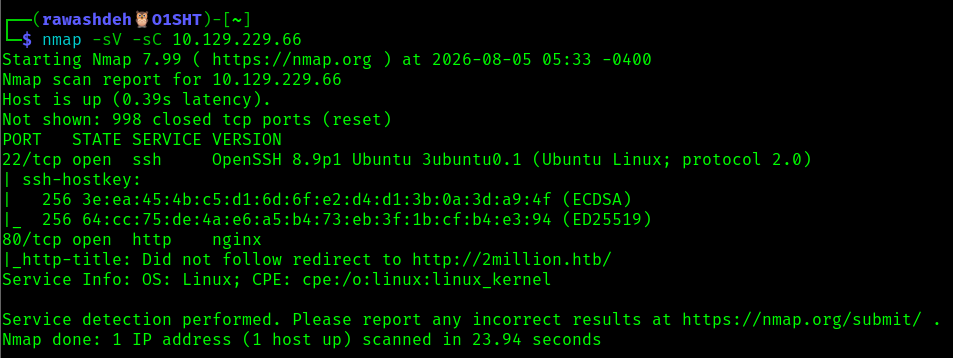 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 머신 라이트업 — JWT/초대 코드 우회, IDOR, 명령 주입, CVE-2023-0386 권한 상승.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
CVE-2025-55182에 대한 고급 React Server Components RCE 스캐너. 기능: 다단계 핑거프린팅, 취약점 검증, DNS 유출, 대화형 셸, 페이로드 난독화, 전문가용 보고서(JSON/HTML/PDF). 승인된 테스트 전용.
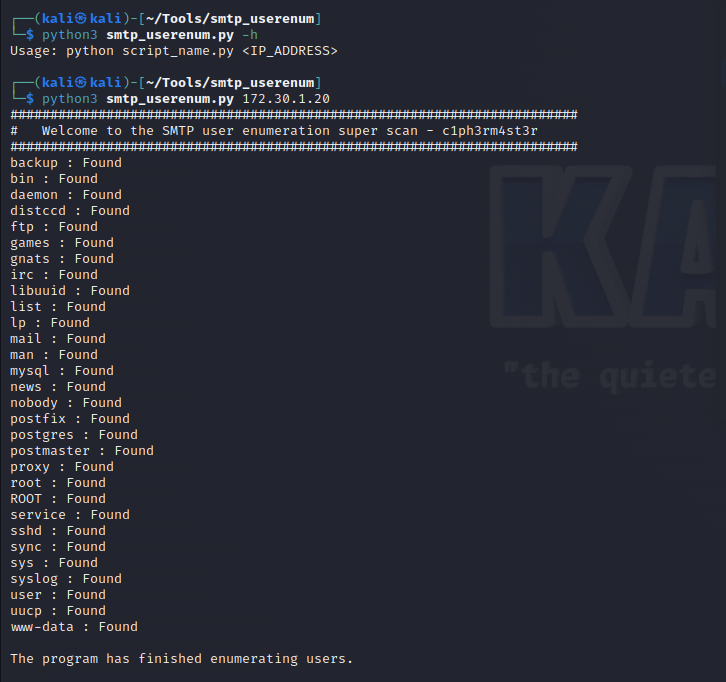 h3x0v3rl0rd/smtp_userenum
Python 스크립트로, VRFY 및 EXPN 명령을 활용하여 대상 메일 서버에서 유효한 이메일 계정을 식별하기 위해 SMTP 사용자를 열거합니다.
 sage-s11/sigcorr
SigCorr는 SS7/MAP, Diameter S6a 및 GTPv2-C를 아우르는 통합 가입자 식별자 상관 분석을 통해 크로스 프로토콜 공격 체인을 탐지하는 최초의 오픈소스 도구입니다.
 lukols-dev/wp-cve-2026-63030-check
비침습적 노출 확인 도구 - WordPress wp2shell 사전 인증 RCE 체인 (CVE-2026-63030 / CVE-2026-60137).
 eangly/cve-2026-21978
Oracle FLEXCUBE Universal Banking의 내 CVE
 perufitlife/directus-security
Directus CMS를 위한 키리스 능동 프로브 보안 감사 도구. 라이브 익명 프로브를 통해 공용 역할 데이터 노출, 사용자 열거, 인증되지 않은 버전/스키마 누출, GraphQL 인트로스펙션, 검색 매개변수 필드 열거를 입증합니다. 의존성 없음.
 hazavvip/cve-2025-30208
CVE-2025-30208 (Vite 임의 파일 읽기)용 익스플로잇 스캐너, 다중 변형 우회 탐지, 자격 증명 수집, SSH 키 추출 및 승인된 침투 테스트를 위한 구조화된 보고 포함.
 rouze-d/heartbleed
간단한 OpenSSL TLS Heartbeat (CVE-2014-0160) 스캐너 및 익스플로잇 (다중 SSL/TLS 버전)
 im-hanzou/cve-2025-55182-poc-scanner
통합 보안 연구 도구
 hect0rs/reflected-xss-on-opentext-portal-v7.4.4
OpenText Portal v7.4.4의 반사형 XSS(CVE-2018-20165)에 대한 개념 증명으로, HTML 주석 종료 시퀀스를 사용한 vgnextoid URI 매개변수를 통한 JavaScript 주입을 시연합니다.