
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 jeffaf/cve-2025-3464-asio3-lpe
ASUS AsIO3.sys 드라이버(CVE-2025-3464)에 대한 로컬 권한 상승 익스플로잇입니다. TOCTOU 인증 우회와 커널 감소 프리미티브를 연결하여 Windows 11 22H2에서 모든 사용자에서 SYSTEM으로 권한을 상승시킵니다.
 veritas501/cve-2023-0386
리눅스 커널 로컬 권한 상승 익스플로잇으로, CVE-2023-0386을 대상으로 하며 overlayfs 취약점을 악용하여 영향을 받는 시스템에서 루트 액세스 권한을 획득합니다.
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 인증서 검증 취약점 익스플로잇
 hhj4ck/cve-2016-2067
Android 기기용 GPU IOMMU DMA 취약점으로, Nexus 6p에서 vdso.so를 셸코드로 덮어써 권한을 상승시키고 역방향 루트 셸을 실행합니다.
 0xblackash/cve-2026-50656
CVE-2026-50656
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker 및 분석 정리
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 익스플로이터
 z3apa3a/spydir
Spydir는 하위 디렉토리 및 파일 권한에 관계없이 Windows 디렉토리의 파일 변경 사항을 모니터링하는 작은 유틸리티입니다(CVE-2007-0843 악용).
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
CVE-2026-49179에 대한 개념 증명 및 익스플로잇 스크립트로, Active Directory의 WriteSPNScript 함수에서 발생하는 명령 주입 취약점으로 도메인 컨트롤러에서 SYSTEM 권한의 원격 코드 실행(RCE)이 가능합니다.
 im-hanzou/mass-cve-2023-28121
CVE-2023-28121 - WooCommerce Payments < 5.6.2 - 인증되지 않은 권한 상승 [ 대량 관리자 사용자 추가 ]
 suce0155/cve-2026-32996
Veeam Agent for Microsoft Windows의 취약점으로 인해 로컬 권한 상승이 가능합니다.
 kn32/parallels-file-move-privesc
Parallels Desktop 권한 상승 - CVE-2023-50226 / ZDI-CAN-21227
 voidsec/cve-2020-1337
CVE-2020-1337 (PrintDemon) CVE-2020-1048 패치의 우회
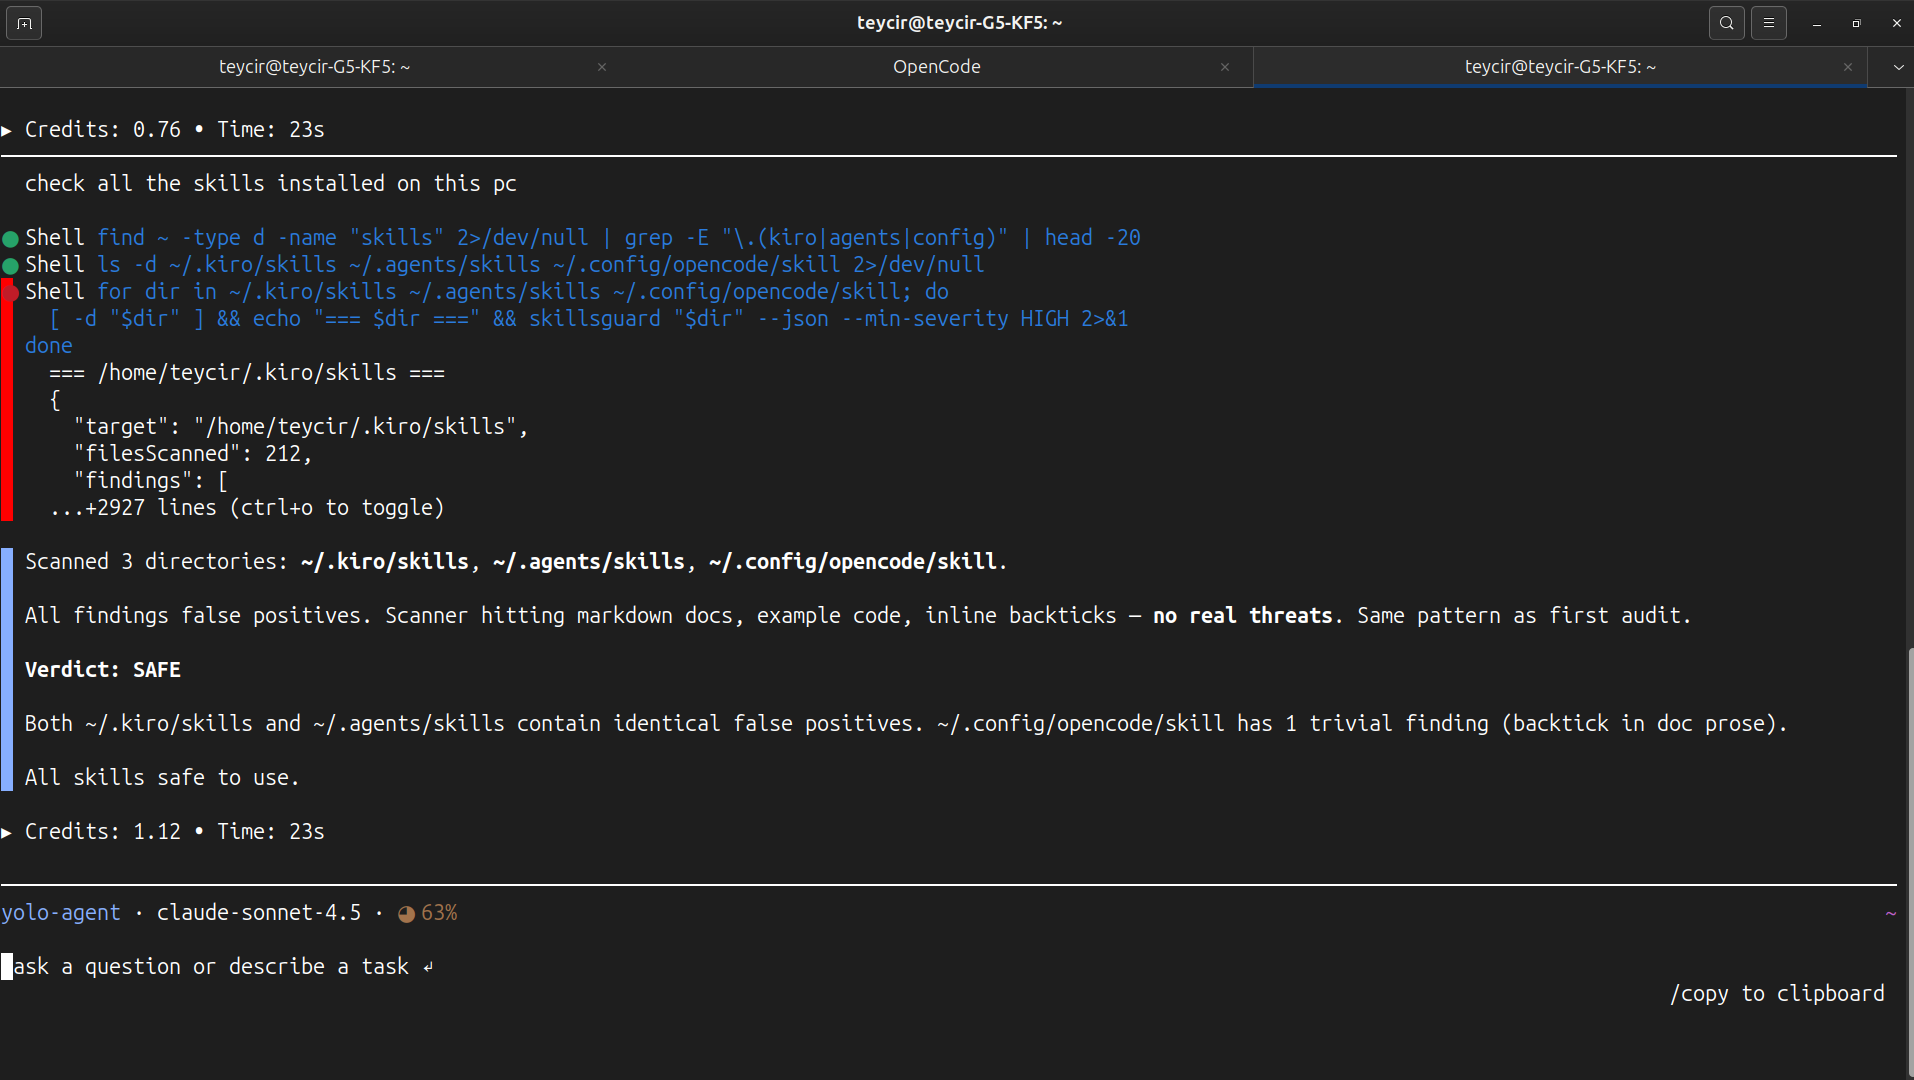 teycir/skillsguard
AI 에이전트 스킬 패키지용 정적 보안 스캐너. 실행 전에 악성 SKILL.md 파일과 번들 스크립트를 탐지합니다.
 h3xdum/xiaomi-c200-firmware-analysis
UART에서 루트까지: U-Boot를 통해 샤오미 C200 침투하기
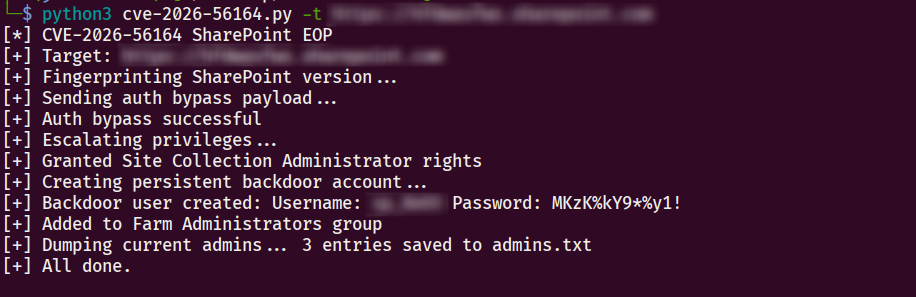 sentinel-aidefense/cve-2026-56164-exp
CVE-2026-56164 EOP 익스플로잇
 teamtopkarl/cve-2021-3156
Proof-of-concept exploit for CVE-2021-3156, a heap-based buffer overflow in sudo that allows local privilege escalation to root on Ubuntu 20.04 and…
 obamalaolu/cve-2025-27591
CVE-2025-27591








