
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 mein-0/knockgiga
Gigabyte gdrv3.sys IOCTL을 악용하여 검사되지 않은 물리 메모리 읽기를 통해 SYSTEM 토큰을 사용자 프로세스에 기록하는 로컬 권한 상승 개념 증명.
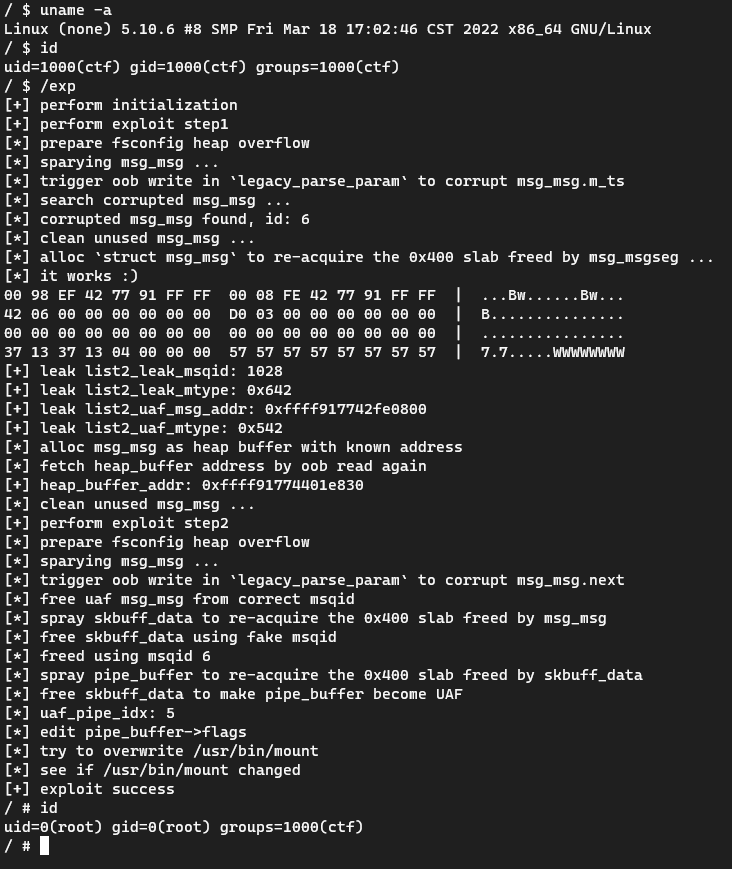 veritas501/cve-2022-0185-pipeversion
파이프 프리미티브로 재작성된 CVE-2022-0185 익스플로잇
 mirchr/cve-2025-32463-sudo-chwoot
CVE-2025-32463에 대한 PoC - Sudo chroot 권한 상승 취약점
 spaceplant/upnphostfileread
Windows UPnP Device Host 서비스에 대한 임의 파일 읽기 익스플로잇.
 a7vinx/cve-2015-3636
arm64에서 PXN 및 SELinux를 우회한 안드로이드 (골드피시 커널 v3.10.0+)용 Exploit. fi01의 코드 기반.
 phuketisland/cve-2021-3156-centos7
sudo 권한 상승을 이용하며, cnetos7만을 대상으로 합니다.
 alfarom256/cve-2022-45451
Acronis 임의 파일 읽기 PoC - CVE-2022-45451
 0x742/cve-2020-0082-externalvibration
이 저장소는 Android 10에서 system_server로의 로컬 권한 상승을 위한 역직렬화 취약점인 📱🚀👑⚡에 대한 개념 증명을 포함합니다. 이 개념 증명은 특권 인텐트만 활성화합니다.
 0xcyberstan/cve-2026-31694-poc
Linux 커널 FUSE readdir 캐시 범위 초과 쓰기 (CVE-2026-31694): 악성 FUSE 서버가 페이지 캐시 페이지를 24바이트만큼 오버플로우시킵니다. PoC 및 /etc/passwd 페이지 캐시 손상을 통한 권한 없는 로컬 루트 익스플로잇을…
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 개념 증명
 adpunisher/ownershipstealer
Windows용 명령줄 유틸리티로, SeTakeOwnershipPrivilege를 활성화하고 파일 소유권을 현재 사용자로 변경하여 보호된 파일에 대한 접근 권한을 부여합니다.
 bao7uo/bmc_bladelogic
원격 코드 실행을 포함한 BMC Bladelogic RSCD 익스플로잇 - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 godylockz/cve-2024-42327
CVE-2024-42327용 POC: Zabbix 권한 상승 -> RCE
 pokerfacesad/cve-2021-1056
PoC for CVE-2021-1056, GPU 컨테이너 보안 관련
 a0yami/cve-2025-50505
CVE-2025-50505에 대한 Clash Verge Rev의 익스플로잇으로, 인증되지 않은 API를 통한 로컬 권한 상승 및 원격 코드 실행을 시연하며, DNS 리바인딩 및 리버스 셸 기법을 포함합니다.
 bridgeralderson/cve-2025-27591-poc
CVE-2025-27591은 버전 0.9.0 이전의 Below 서비스에 영향을 미친 권한 상승 취약점입니다.
 al1ex/pentest-command
Pentest-Command
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499)은 RootMyVivo Neo용 익스플로잇 포크입니다 — iQOO Neo 11 (PD2520, SM8750, 6.6.89). 본인 소유 기기에 대한 승인된 연구 목적으로만 사용하십시오.








