
 #1

 ghostbyt3/windriver-exp
이 저장소에는 취약한 Windows 드라이버용 PoC가 포함되어 있습니다.
 zerodaylab/powersploit
PowerSploit - PowerShell 사후 침투 프레임워크
 dviros/rat-via-telegram
Telegram을 통한 Windows 원격 침해 후 도구
 enzolovesbacon/inficere
Mac OS X 루트킷 - 학습 목적용
 panagioto/sharpexchangepriv
PrivExchange의 C# 구현, @_dirkjan 제작
 ad0nis/ntlm_relay_gat
ntlmrelayx.py를 사용하여 NTLM 릴레이 공격을 자동화합니다: SMB 공유 열거, 셸 실행, 비밀 덤프 및 다중 스레드 세션을 통한 MSSQL 명령 실행.
 ripits-sec/couchpotato
Windows 권한 상승 도구로, ETW와 AMSI를 패치하고 간접 시스템 호출을 사용하여 SeImpersonatePrivilege를 악용해 서비스 계정이나 관리자를 NT SYSTEM으로 상승시킵니다.
 xaitax/totalrecall
이 도구는 Windows 11의 Recall 기능에서 데이터를 추출하여 표시하며, PC 활동 스냅샷 정보에 쉽게 접근할 수 있는 방법을 제공합니다.
 harryanon/r0ak
Administrator 권한 컨텍스트에서 폰트 유효성 검사 실행 리디렉션 기술을 사용하여 커널 모드 코드를 읽고, 쓰고, 실행할 수 있는 Windows 명령줄 유틸리티로, 고급 커널 디버깅 및 시스템 문제 해결을 지원합니다.
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater는 Static Kitten 그룹 공격에서 주요 페이로드이자 전체 적대적 작전의 중추를 나타냅니다.
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler 권한 상승
 jingmatrix/pixel-ksu-root
Pixel 기기에서 루트 권한을 얻는 데 도움이 되는 CVE 연구 및 익스플로잇
 raffaele-forte/climber
UNIX/Linux 시스템에서 권한 상승 확인
 synacktiv/dlhell
로컬 및 원격 Windows DLL 프록시
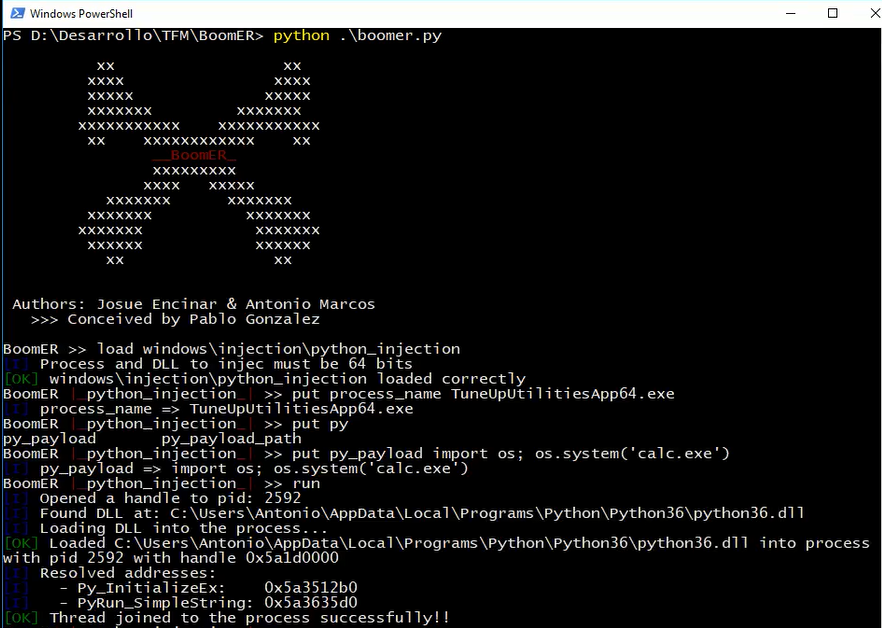 josue87/boomer
로컬 취약점을 악용하기 위한 프레임워크
 fortra/cve-2022-37969
CVE-2022-37969에 대한 개념 증명 익스플로잇으로, Windows 공용 로그 파일 시스템 드라이버의 로컬 권한 상승 취약점입니다. 힙 스프레이, 토큰 탈취, 임의 커널 쓰기를 시연하여 SYSTEM 권한을 획득합니다.









